Java4shell (CVE-2026-114938): fallo en Java y script que no ataca
El fallo crítico Java4shell permite ejecutar código en un servidor sin autenticarse. Una firma coreana publica un script que lo detecta sin lanzar ataques.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
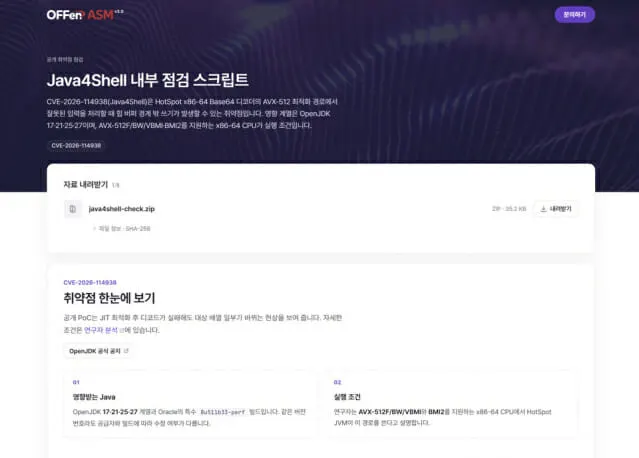
Java4shell es un fallo crítico de Java que permite ejecutar código de forma remota, y un nuevo script indica si tus servidores están expuestos sin lanzarles un ataque. La firma coreana de seguridad ofensiva Enki WhiteHat lo publicó el 18 de noviembre junto con un informe de análisis.
El error, identificado como CVE-2026-114938, está en el código con el que Java acelera la decodificación Base64. Una entrada manipulada daña la memoria y permite a un atacante ejecutar código malicioso y tomar el control del servidor sin autenticación. Obtuvo 9,2 en CVSS v4.0, nivel «crítico» según el informe, que señala como afectadas las versiones OpenJDK 17, 21, 25 y 27. La causa raíz es un defecto en la ruta optimizada con AVX-512 del decodificador Base64 para x86-64.
¿Cómo funciona el script de comprobación de Java4shell?
Un escaneo externo que envía entradas de ataque puede tumbar un proceso vulnerable y afectar al servicio. El script de Enki WhiteHat lo evita. No envía datos de ataque, sino que lee la configuración local: arquitectura, proveedor y versión del ejecutable, y si la CPU admite AVX-512F, BW, VBMI y BMI2. El resultado es «vulnerabilidad sospechosa», «versión corregida en uso» o «condiciones de ejecución no cumplidas». Se descarga desde una página de diagnóstico propia.
El informe incluye también mitigaciones aplicables de inmediato y una guía para el parche oficial. Oracle publicó el 17 de noviembre (hora de EE. UU.) un parche urgente que corrige 640 vulnerabilidades en 21 familias de productos, y la agencia coreana KISA recomendó actualizar el 18.
Por qué Java4shell importa más allá de tu código
Java sostiene los sistemas centrales de organismos públicos, bancos y grandes empresas. Que el código de tu aplicación sea seguro no basta si el entorno Java de debajo tiene un fallo. Según estadísticas del Gobierno coreano, 11.132 sistemas de información públicos, el 71,28 %, están construidos con Java, frente al 6,58 % de PHP.
Hay un detalle: algunos productos coreanos de colaboración, ERP e inicio de sesión único incluyen un kit de desarrollo de Java antiguo. Actualizar solo el Java del sistema operativo no lo soluciona.
La empresa ya había publicado herramientas para PHP2shell el 23 de octubre y para Node2shell, un fallo de Brotli en Node.js. Su director, Lee Seong-kwon, dice que lo clave es identificar los activos expuestos antes que los atacantes.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Verificador de IA de TikTok: sirve para todos, pero con límites
Kim Beom-su, fundador de Kakao, vuelve a ser absuelto en el caso SM
Examen Suneung en Corea: 111 dispositivos, solo 5 fraudes reales
PS4 como LLM local: una consola de 2013 corre Qwen3.5-9B
Más en: Seguridad
Ver todas →
pass1111, la contraseña más filtrada en Japón según NordPass 2026
Hankoya.com: datos de 8.220 tarjetas podrían haberse filtrado

Dizigom cierra: cae un gran sitio pirata de streaming en Turquía
