Hana Cupid sufre una filtración de hasta 4,24 millones de cuentas
El servicio japonés de entrega de flores Hana Cupid informa de una filtración que afecta hasta a 4.238.242 miembros: ID de usuario, contraseñas con hash y correos.
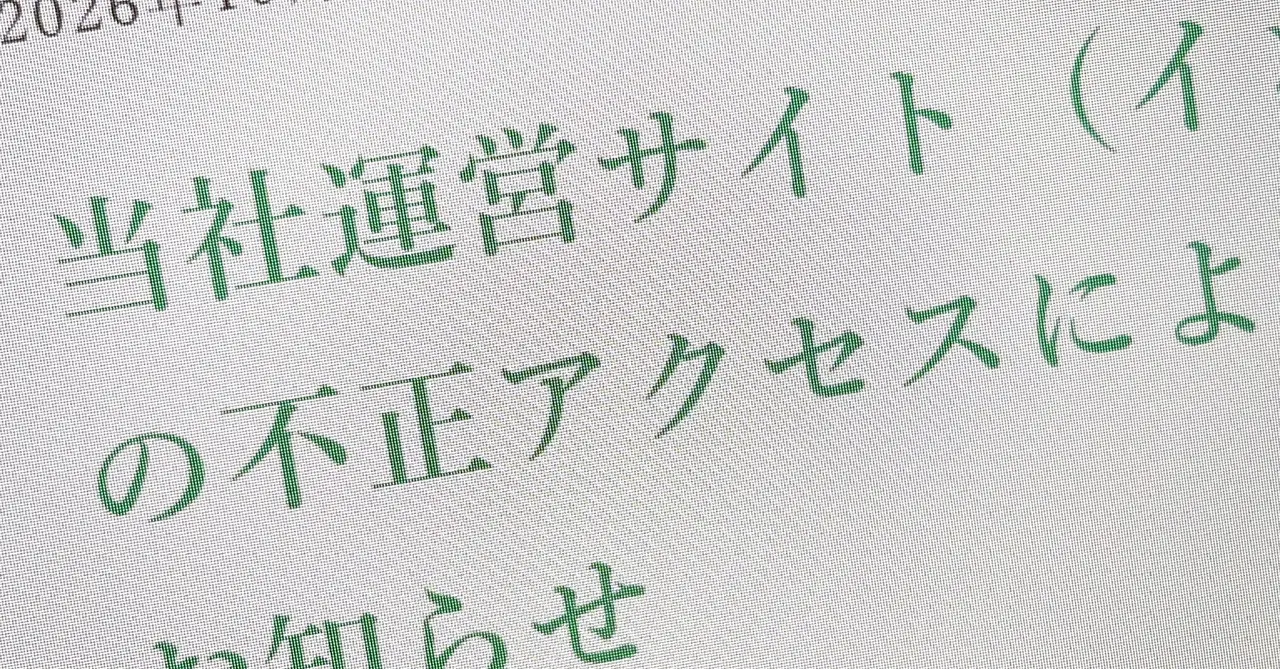
Hana Cupid, red japonesa de entrega de flores con sede en Tokio, anunció el 28 de octubre que sus sistemas sufrieron un acceso no autorizado y que se filtraron datos de miembros. Según la empresa, hay hasta 4.238.242 registros afectados.
Los datos proceden de dos servicios: la tienda online para particulares Internet Hana Cupid y la plataforma para empresas Business Hana Cupid. Se filtraron los ID de usuario para iniciar sesión, las contraseñas con hash y las direcciones de correo electrónico del ordenador y del móvil. La compañía asegura que no se filtraron nombres, sexo, fechas de nacimiento, direcciones, teléfonos, nombres de empresa o departamento ni datos de los destinatarios.
Quién puede estar afectado
Pueden verse afectados los usuarios que registraron un correo en el sitio oficial, incluidos antiguos miembros que ya se dieron de baja. Quedan fuera quienes compraron a través de centros comerciales online externos, quienes pidieron por teléfono sin registrar correo y quienes compraron en tiendas afiliadas a Hana Cupid.
Cronología y medidas
El acceso ocurrió entre el 14 y el 15 de octubre, y la empresa confirmó la filtración el día 19. Afirma que ya bloqueó la vía utilizada y reforzó el control de accesos a la red y la vigilancia. Por ahora no ha detectado un uso indebido de la información filtrada.
Desde el 28 de octubre avisa por correo, de forma gradual, a los afectados. Ha informado a la Comisión de Protección de Información Personal de Japón y a la policía, y investiga la causa con una entidad especializada externa.
Hana Cupid recomienda cambiar la contraseña, también en otros servicios si se reutilizó. Como los correos quedaron expuestos, advierte además de posibles mensajes de phishing que suplanten a la empresa o a entidades financieras.
Más de este día
Ver todas →
OpenAI retira el recorte de cuotas de ChatGPT Pro y duplica los límites
Corea del Sur multa a Google y Apple con más de 47 millones de dólares
La sonda Hera de la ESA separa a Didymos y Dimorphos en una imagen
Orlen: el yacimiento Aphrodite del mar del Norte duplica las reservas
Más en: Seguridad
Ver todas →
Fallo de PHP: 31 municipios de Japón mantienen sus webs suspendidas

Japón pide a las operadoras bloquear el sitio del ataque a GMO

Las filtraciones de datos en Japón superan los 260 millones
