Google veta a Videostrong por una puerta trasera en Android
Google acusa al fabricante chino Videostrong de preinstalar la puerta trasera x.cpe en más de 1,3 millones de dispositivos Android TV y de vender el acceso a delincuentes.

 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Google anunció el 3 de noviembre que un fabricante chino preinstaló una puerta trasera de acceso remoto en más de 1,3 millones de dispositivos Android, sobre todo decodificadores Android TV, y vendió ese acceso a delincuentes. La compañía ha roto relaciones con Videostrong Technology, proveedor OEM/ODM con sede en Shenzhen.
Google concluye que Videostrong incorporó el malware de forma deliberada y con ánimo de lucro. La empresa tiene prohibido fabricar o vender dispositivos Android certificados por Google y suministrar software a otros fabricantes certificados.
Cómo funcionaba x.cpe
El malware x.cpe venía instalado de fábrica y se usó para crear una botnet llamada XCPE. Para superar las pruebas de seguridad de la certificación de Google, cargaba el código malicioso solo después del primer arranque. Si el usuario lo eliminaba, se reinstalaba al reiniciar, y además podía desactivar Google Play Protect.
La investigación de Google constató que los atacantes podían capturar la pantalla de forma remota, enviar pulsaciones de teclas y extraer datos de cuentas y registros del sistema. Videostrong vendía el acceso a terceros, que instalaban su propio malware en los equipos infectados.
El uso más habitual fue el de proxy residencial: la conexión doméstica de la víctima retransmite, sin que lo sepa, el tráfico de otras personas. Un solo dispositivo llegó a tener hasta tres programas de proxy. También se detectaron fraude publicitario, con visualizaciones infladas, e instalaciones de malware adicional.
Desmantelamiento y próximos pasos
En la última semana de octubre, Google interrumpió XCPE junto con la Agencia Nacional de Policía de Japón, Lumen, HUMAN Security, Plume, Synthient y TrendAI, la marca de seguridad con IA de Trend Micro. Se actuó contra los servidores y dominios de control y distribución, y se emprendieron acciones legales contra los dominios que daban órdenes al malware añadido después.
Como ese malware también se propaga por otras vías, Google espera cortar el acceso de los atacantes a al menos 10 millones de dispositivos más.
Para evitar que se repita, Google revisará su proceso de evaluación y reforzará la comprobación de código malicioso en el firmware de los dispositivos Android TV certificados.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Análisis del iPhone Duo: el primer plegable de Apple deslumbra, con peros

Crédit Mutuel Arkéa confirma un ciberataque; el monto sigue sin aclarar
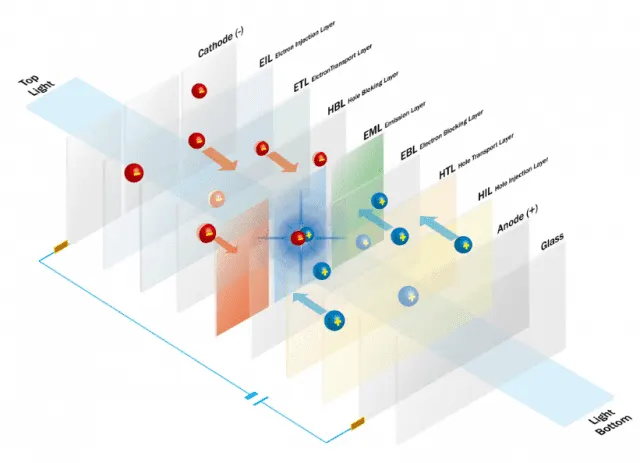
OLED azul: LG Chem y SFC apelan la sentencia de patentes