GMO Internet admite fallos de análisis de riesgos tras el ataque
En una rueda de prensa el 2 de noviembre, GMO Internet admitió carencias en su análisis de riesgos tras un aviso de 2024. Su líder, Kumagai, descartó dimitir.

GMO Internet Group reconoció un «análisis de riesgos insuficiente» en una rueda de prensa celebrada el 2 de noviembre, tras el acceso no autorizado a su servicio VPS para trading automático de divisas, «Onamae.com Desktop Cloud». Los periodistas preguntaron sobre todo por qué una vulnerabilidad señalada en 2024 no se corrigió de forma definitiva.
El aviso procedía de la filial GMO Cybersecurity by Ierae. GMO Internet realizó entonces cuatro mantenimientos de emergencia, sin llegar a una solución de fondo. El vicepresidente Hiroshi Yamashita no precisó la causa y dijo que se verificará más adelante. Explicó que se priorizó la estabilidad del servicio y otras vulnerabilidades, y que el análisis de riesgos fue insuficiente.
Quién estaba al tanto
Preguntado por si primaron los costes y la continuidad del negocio, el representante Masatoshi Kumagai aseguró que en 31 años nunca ha dicho «ganar dinero» y que el criterio es la sonrisa de los clientes. Afirmó que el presidente Tadashi Ito y Yamashita conocían el aviso de 2024, pero que a él no se le comunicó; se enteró con este incidente.
Sobre si la voz de Ierae pesaba poco dentro del grupo, Kumagai admitió que una empresa recién incorporada tiene difícil hacerse oír y que gana influencia a medida que crece la confianza. Dijo que hoy sus opiniones se tienen en cuenta.
Una persona que se presenta como atacante asegura haber contactado varias veces con el canal de notificación de vulnerabilidades sin respuesta. Kumagai lo negó: no llegó ningún aviso y es una mentira para dañar la reputación. Añadió que habría despedido a quien lo hubiese ignorado.
Redes sociales y dimisión
Kumagai había insinuado en X una posible implicación de Corea del Norte; aclaró que es una opinión personal y no la postura oficial del grupo. Sobre las fotos sonrientes publicadas en plena crisis, dijo que buscaban disuadir al atacante y pidió disculpas. Tras un mensaje resumen de la rueda de prensa, dejará de publicar durante un tiempo, salvo nuevos movimientos del atacante.
Descartó dimitir al afirmar que no puede morir mientras internet siga contaminado por la maldad, y evitó responder si se iría cuando los clientes vuelvan a sonreír. También quiere presentar al Gobierno de Takaichi su idea «Cyber Aegis», que detectaría IP maliciosas y pediría a los operadores bloquearlas, aunque reconoce obstáculos como el secreto de las comunicaciones.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →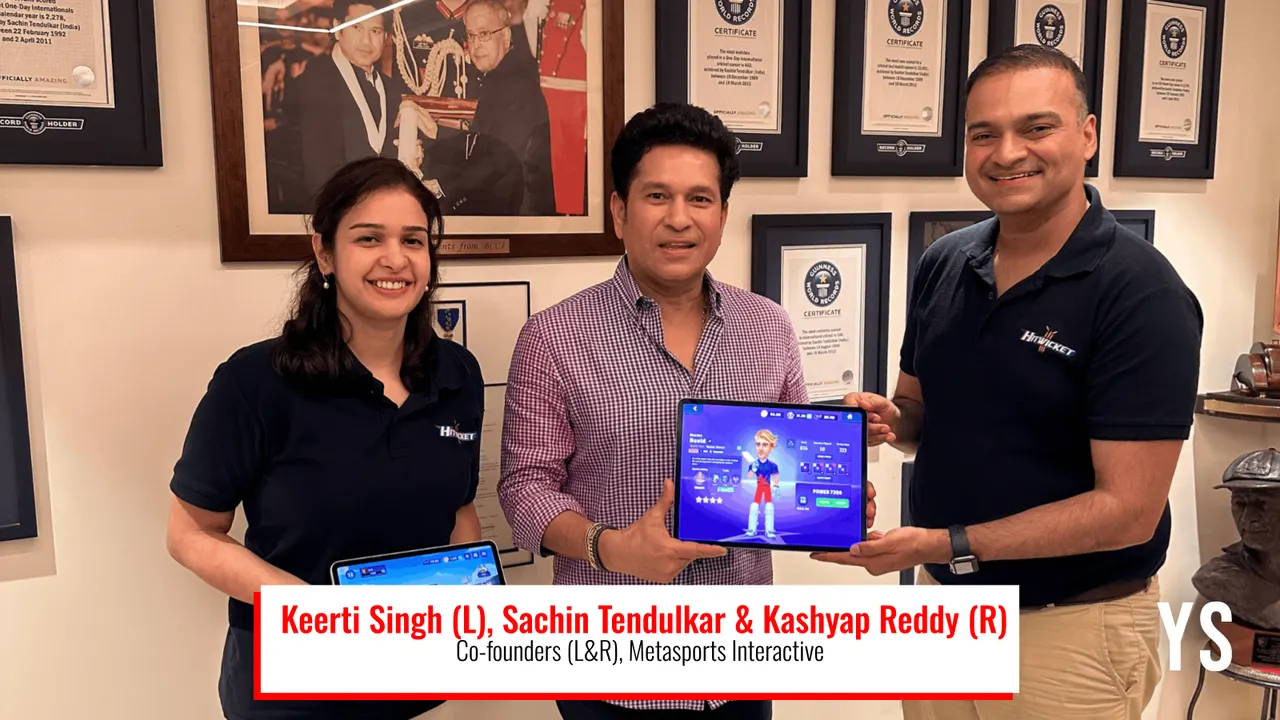
Sachin Tendulkar invierte en Metasports Interactive, de Hitwicket
GIVA capta más de 100 millones de dólares en una ronda liderada por Multiples PE
India se convierte en el mayor mercado de ChatGPT del mundo
VARA exige licencia a la mayoría de tokens de activos reales en Dubái
Más en: Seguridad
Ver todas →
Colsto localiza una cámara con el ruido tenue de aviones de hélice

El SIM binding en India ofrece poca seguridad, según un estudio

Polonia lanza un bug bounty nacional con un millón de eslotis
