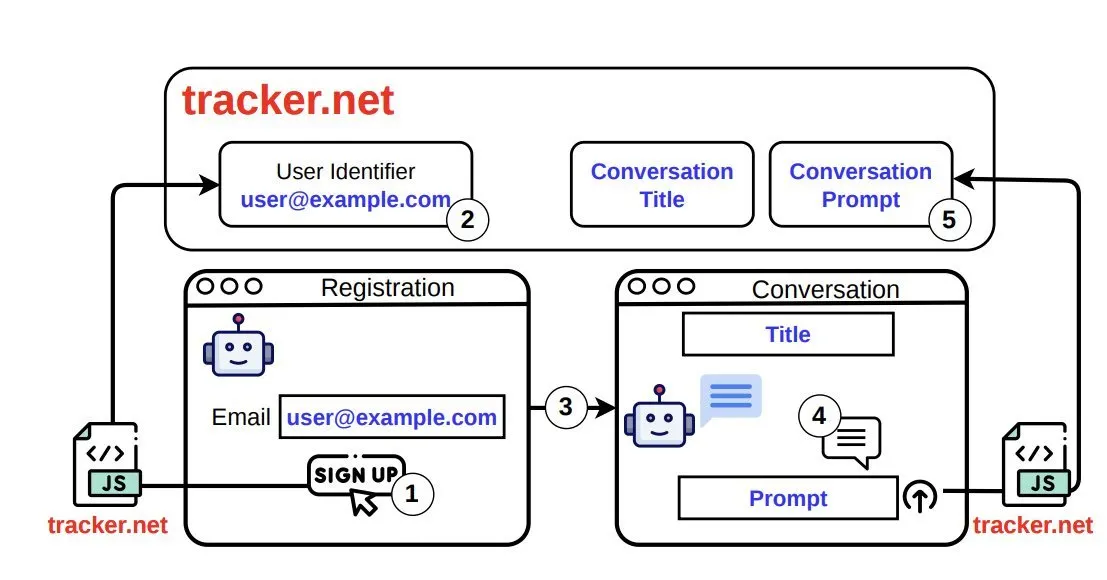
Filtración de KARTE: Morisawa, mineo y hoteles afectados
La plataforma de marketing japonesa KARTE sufrió un ataque el 13 de noviembre. Se filtraron datos de clientes de Morisawa o mineo y claves que dan acceso a otros servicios.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
La filtración de KARTE sigue sumando empresas japonesas afectadas. KARTE es una plataforma de marketing de la compañía Plaid. Un ataque el 13 de noviembre expuso datos de clientes que sus empresas usuarias tenían almacenados allí, además de las claves secretas con las que conectan KARTE a otros servicios.
Plaid explicó el 16 de noviembre que los atacantes aprovecharon una vulnerabilidad de sus servidores y robaron credenciales de sistemas y bases de datos. Se leyeron datos y, con esas credenciales, tomaron una cuenta de la empresa y entraron en el panel de administración. Plaid detectó la intrusión la mañana del 13, anuló las credenciales robadas y apagó todos los servicios de KARTE desde primera hora de la tarde. La contención terminó hacia las 15:23. El servicio sigue detenido y no hay fecha de reanudación.
¿Qué es KARTE?
KARTE analiza cómo se comporta la gente en webs y aplicaciones para que las empresas envíen correos o mensajes de LINE adecuados. Según la compañía, más de 650 empresas lo usaban en mayo de 2024 y analiza a más de 1.200 millones de usuarios al mes (septiembre de 2026).
¿A quién afecta la filtración de KARTE?
Los clientes publican sus propias cifras. Hankyu Hanshin Hotels habla de hasta 331.586 registros de socios con nombre, edad, dirección, teléfono y correo. En Morisawa, 23.957 compradores del servicio Morisawa Fonts perdieron nombres, correos e ID de usuario. Optage (correos de usuarios de mineo), Bellface (nombres y correos de bellSalesAI) y World (parte de los datos de socios de su tienda online) indican que pudo haber filtración y aún están contando.
También se filtraron credenciales como claves secretas y tokens de acceso. KARTE se conecta con Salesforce, LINE y Google Ads, así que una clave robada podría servir para escribir datos no deseados en esos servicios o extraerlos. Plaid pide a los clientes afectados que invaliden esas credenciales. El número de empresas afectadas sigue en investigación.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Crack, la app de chat con IA de Wrtn, pasa a +18 en iOS
Hackeo de Coinone: por qué filtrar direcciones de wallet es grave
Flipper Zero: venden parches para robar coches por hasta 1.000 $