Cyber Resilience Act: ¿peligran los ratones inalámbricos baratos?
Desde diciembre de 2027, el Cyber Resilience Act exigirá ciberseguridad incluso a los ratones inalámbricos más baratos. Los modelos económicos son los más expuestos a los costes.
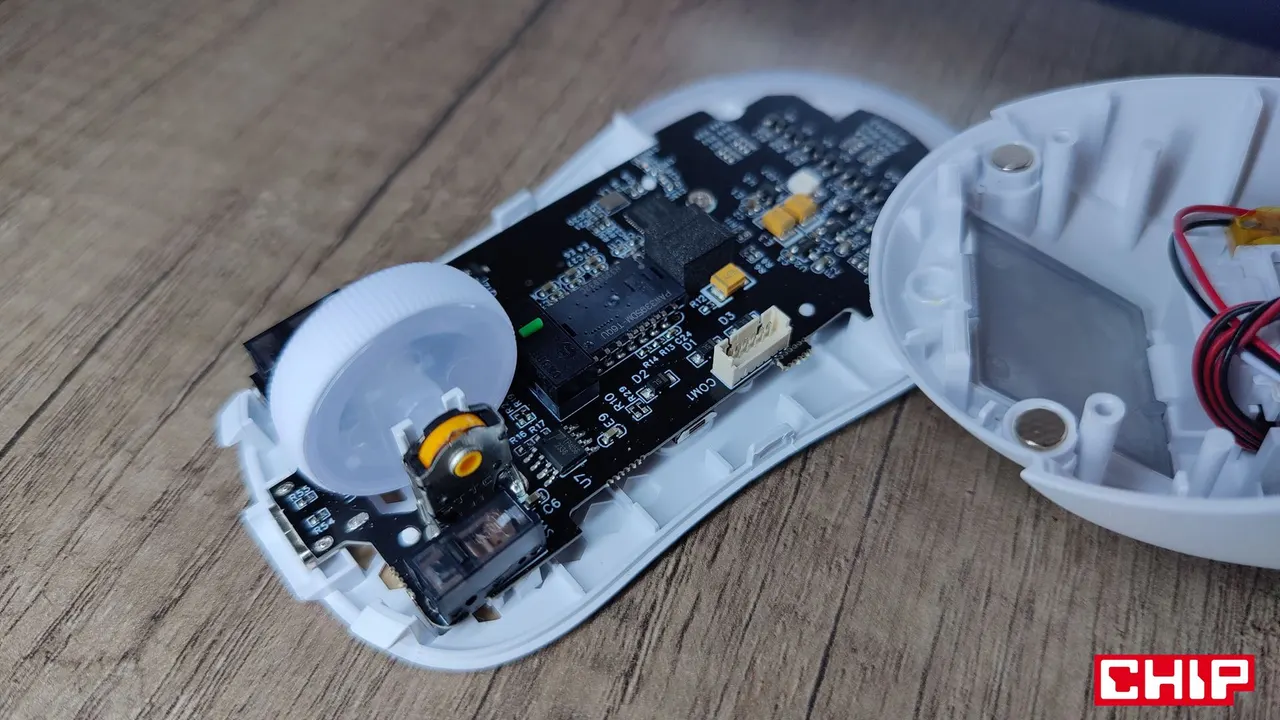
Un ratón inalámbrico de unos 40 eslotis podría tener que cumplir pronto requisitos de ciberseguridad y documentación similares a los de equipos mucho más caros. El motivo es el Cyber Resilience Act (CRA), el Reglamento (UE) 2024/2847, cuyas principales obligaciones se aplican desde el 11 de diciembre de 2027.
Incluso el ratón inalámbrico más simple incorpora un controlador, firmware y un módulo de radio que se comunica con un receptor USB. El CRA abarca una amplia categoría de productos con elementos digitales, periféricos incluidos. También afecta a los dispositivos con cable, así que pasar al USB no exime al fabricante.
Qué exige la norma
El CRA no obliga a cifrar todas las conexiones por radio. Exige proteger la confidencialidad e integridad de los datos, evitar accesos no autorizados y limitar el riesgo de que se exploten vulnerabilidades. El cifrado es una vía posible, pero las medidas concretas dependen de una evaluación de riesgos.
El peligro es real: en 2016, investigadores de Bastille revelaron las vulnerabilidades MouseJack. En algunos dispositivos de radio se podían enviar comandos manipulados que el ordenador interpretaba como pulsaciones de teclas, desde hasta 100 metros. Ya existen conexiones seguras, como Logi Bolt de Logitech.
Los fabricantes deberán además documentar riesgos, gestionar las vulnerabilidades notificadas y ofrecer soporte de seguridad, por regla general al menos cinco años, salvo que se justifique una vida útil prevista menor. Las normas sobre notificación de incidentes graves y vulnerabilidades explotadas activamente rigen desde el 11 de septiembre de 2026.
El problema son los costes
Las grandes empresas pueden ampliar sus procesos actuales, pero las pequeñas que venden ratones baratos con controladores estándar y software subcontratado lo tendrán más difícil. Un estudio de ENISA publicado en junio de 2026 con 194 organizaciones muestra que el 66 % conocía el CRA, pero 142 pedían ayuda económica. No se limitaba a fabricantes de periféricos.
Los ratones antiguos no desaparecerán de las tiendas tras el 11 de diciembre de 2027. Las unidades comercializadas antes en la UE, en principio, no tienen que cumplir los nuevos requisitos de diseño salvo modificación sustancial, aunque sí las obligaciones de notificación. Las nuevas unidades deberán cumplir la norma aunque el diseño sea anterior.
Podría haber precios más altos, menos modelos muy baratos o más interés por los ratones con cable. La radio no desaparece, pero cambian las reglas para diseñar y vender estos productos.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →
Mapa de la renta en España: el atlas del INE calle a calle
Fritzbox: hasta cuándo recibirá actualizaciones tu router
SUSE recortará uno de cada diez empleos por la automatización y la IA
Die Höhle der Löwen temporada 20: los acuerdos que sí se cerraron
Más en: Seguridad
Ver todas →
La Guardia Civil paga 2,5 millones por acceder en remoto a móviles
Amutable abre la vista previa de un Linux que prueba su estado
Un hacker usó Claude y DeepSeek para atacar 9 bancos surcoreanos