CTS Estrasburgo sufre una filtración de datos de 230.000 cuentas
El operador de transporte de Estrasburgo CTS informa del robo de datos de unas 230.000 cuentas de clientes por una API vulnerable. Contraseñas y datos bancarios no se vieron afectados.
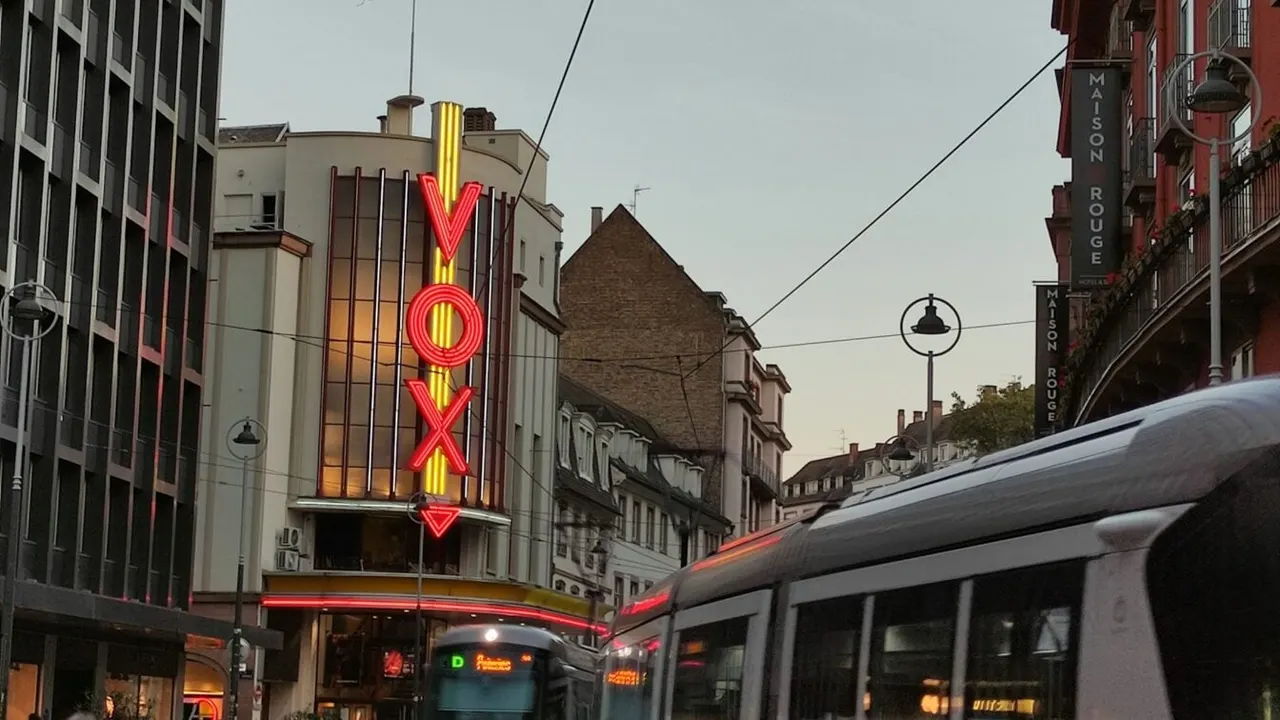
La Compagnie des transports strasbourgeois (CTS), que gestiona los autobuses y tranvías del área de Estrasburgo, ha sufrido un ciberataque. Los datos de unas 230.000 cuentas de clientes, cerca del 40 % de sus usuarios, fueron extraídos mediante un uso ilícito de su sitio web, según la propia compañía.
Qué datos se han filtrado
La información robada incluye apellido, nombre, fecha de nacimiento, dirección postal e identificador de cliente. La CTS asegura que los datos bancarios y las contraseñas no están afectados.
El ataque se produjo en la noche del domingo 18 al lunes 19 de octubre. El director de la CTS, Emmanuel Auneau, explicó que sus equipos detectaron una solicitud anormalmente alta a la base de datos. Los atacantes aprovecharon una interfaz de programación de aplicaciones (API) vulnerable, que permite que distintos programas se comuniquen con el sitio de la CTS. Según la empresa, los servidores no fueron alterados y los piratas no se infiltraron en su sistema informático.
Respuesta y riesgos
La CTS afirma que actuó en cuanto detectó el ataque: la extracción se detuvo y se reforzó la seguridad del sitio. Se ha avisado a la CNIL, la autoridad francesa de protección de datos, y se presentará una denuncia ante el tribunal de Estrasburgo. No es el primer incidente: en 2024 ya se registraron accesos fraudulentos a algunas cuentas de clientes.
Los 230.000 clientes afectados fueron informados por correo electrónico esta semana. El principal riesgo es el phishing, ya que los datos robados pueden dar más credibilidad a mensajes fraudulentos. La CTS recuerda que nunca pide pagos ni datos bancarios por correo. Ante cualquier duda, conviene no pulsar ningún enlace y acceder directamente al sitio o a la aplicación oficial.
El caso se suma a una larga lista de entidades francesas afectadas por filtraciones, entre ellas la administración tributaria, varios operadores y decenas de federaciones deportivas. Según un estudio de Cybermalveillance, la plataforma francesa de ciberseguridad, casi la mitad de los franceses ha sufrido un ataque informático este año.
Más de este día
Ver todas →VUSE XR capta 1,2 millones de euros para formación en realidad mixta
Braid levanta 34,13 millones de euros para el móvil de marca propia
Amazon suma más de 100 funciones de compra a Alexa
Bitcoin se aferra a los 80.000 dólares ante la inflación y Strategy
Más en: Seguridad
Ver todas →
Ciberataque a la constructora del túnel de Fehmarnbelt: exigen dinero
SK Planet sufre una filtración en Gifticon: nombres, teléfonos y cuentas
Japón: filtraciones de datos afectan a 260 millones en seis meses