Claude Code 2.1.313: extensión manipulada instaló una puerta trasera SSH
Una versión comprometida de la extensión Claude Code, distribuida en Open VSX y en el marketplace de Cursor, intentó instalar una puerta trasera SSH en macOS, Linux y Windows.
Una versión comprometida de la extensión oficial de Claude Code para VS Code se distribuyó a través del registro Open VSX y del marketplace de Cursor e intentó instalar una puerta trasera SSH persistente en equipos de desarrolladores con macOS, Linux y Windows. La versión afectada es la 2.1.313.
Los investigadores de seguridad de Phorion fueron los primeros en detectar actividad sospechosa en los dispositivos. Instaron a las organizaciones a revisar sus entornos en busca de la versión 2.1.313 y, si la encuentran, a iniciar su procedimiento de respuesta a incidentes. Esa versión nunca apareció en el Visual Studio Marketplace oficial de Microsoft. Anthropic la ha sustituido por la 2.1.314 y una comprobación independiente no halló código malicioso en ella.
Qué hacía el malware
Según Cursor, que confirmó el incidente y habla de un máximo de 5.000 usuarios afectados, la extensión recopilaba el nombre del host, el nombre de usuario, el sistema operativo, la arquitectura, la ruta del directorio personal, los nombres de variables de entorno, los directorios de trabajo, el correo configurado en Git y la IP pública.
Después intentaba añadir una clave controlada por el atacante al archivo authorized_keys, activar el servicio SSH local y abrir un túnel SSH inverso. Por errores en el código malicioso, este paso solía fallar, salvo en raros casos en que Cursor se ejecutaba con privilegios de administrador. Para mantenerse, usaba un LaunchAgent en macOS o una tarea programada en Windows, con reintentos cada 60 segundos aproximadamente, y enviaba datos de estado mediante una petición HTTP POST a un endpoint /beacon en el puerto 8099.
Cursor afirma que retiró la extensión, desactivó temporalmente su marketplace de VS Code, auditó los accesos sin encontrar otras extensiones comprometidas, renovó las claves, reconstruyó la plataforma y, junto con el proveedor de alojamiento, desconectó el servidor malicioso.
Qué deben hacer los usuarios
Actualizar a la 2.1.314 no elimina una puerta trasera ya instalada ni deshace la actividad previa, así que los afectados deben revisar sus sistemas. Cursor sostiene que la versión no fue desarrollada por Anthropic, pero se subió con la cuenta verificada de la empresa, lo que apunta a un ataque a la cadena de suministro. La versión maliciosa se retiró, al parecer, sin avisar a los clientes.
El caso llega poco después de que Claude Code v2.1.311 incorporara una variable de entorno que permite al agente de IA borrar archivos sin pedir confirmación.
Más de este día
Ver todas →
Francia aprueba una tasa de 5,5 céntimos por gigabyte
Cobot System, Zens y Fitin, mejores empresas innovadoras de octubre
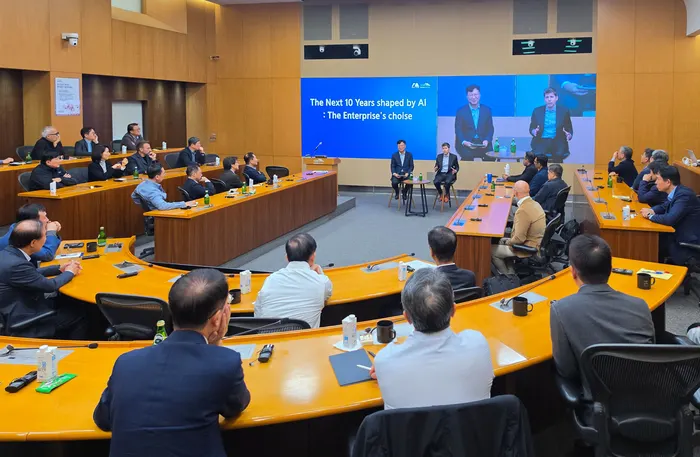
Samsung reúne a Sam Altman, de OpenAI, con sus altos directivos
LG Electronics fabrica ya su propio humanoide Cloid en Seúl
Más en: Seguridad
Ver todas →
Matsuya sufre una filtración de 2,38 millones de datos en su app

K2 Cybersecurity, segundo puesto en la Cyber Arena de GIS Days 2026

AO3 queda fuera de línea hasta 4 semanas tras un incidente
