Beget sufre un ciberataque que borró datos cloud y copias VPS
El proveedor ruso de hosting Beget afirma que los atacantes accedieron a su capa de control y ejecutaron scripts de borrado que destruyeron todos los datos cloud.
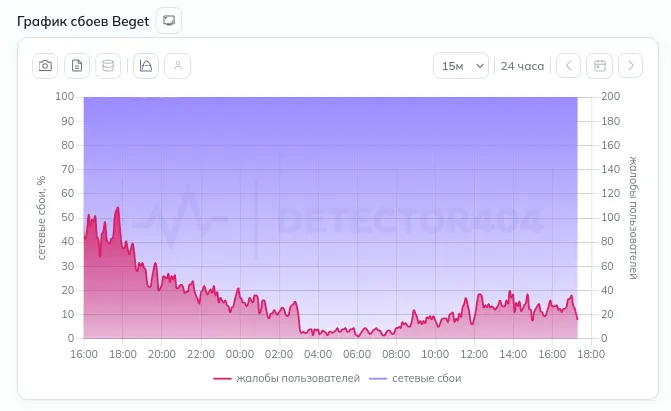
El proveedor ruso de hosting Beget confirmó que su infraestructura informática sufrió un ciberataque en la noche del 1 al 2 de noviembre de 2026. Según la compañía, los atacantes lograron acceso a la capa de control de toda la arquitectura y después lanzaron scripts que borraron datos.
La nube fue lo más afectado. Se perdieron todos los datos de la infraestructura cloud, es decir, VPS, S3 y Kubernetes, además de la configuración de CDN e IP. Las copias binarias de los VPS desaparecieron por completo, aunque se conservan las copias a nivel de archivos. Beget asegura que también existen copias de archivos de todo el hosting y de la nube, pero por ahora no puede dar acceso a ellas: cada servidor debe revisarse a mano en busca de vulnerabilidades ocultas y scripts maliciosos.
Qué se ha recuperado
Los servidores dedicados que administran los propios clientes ya funcionan, y los gestionados por Beget se revisan y reactivan poco a poco. Según una estimación preliminar, casi el 100 % de los sitios del hosting virtual podrá recuperarse, aunque este servicio también exige comprobaciones minuciosas. El correo está restaurado al 80 % y se espera su funcionamiento completo en diez horas.
La gestión de DNS está disponible de forma parcial. En los dominios .ru, .рф y .su se pueden cambiar registros A, MX y TXT desde la página independiente domains.beget.ru, siempre que estén registrados en Beget y usen sus servidores DNS. Los dominios internacionales siguen en trabajo. La empresa añade que acordó con el Centro de Coordinación del dominio ruso que los dominios próximos a vencer en esas zonas no sean desdelegados.
Recomendaciones para los clientes
En los servidores con datos de usuarios no se detectaron intentos de descarga ni de modificación, según Beget. Aun así, aconseja cambiar todas las contraseñas, claves de acceso y demás credenciales que pudieran estar almacenadas allí. En 24 horas ofrecerá un panel de control limitado para parte de los servicios.
No hay plazos concretos, ya que hay que inspeccionar manualmente más de 1000 servidores. La compañía no revela más detalles del ataque para no perjudicar la investigación ni el relanzamiento seguro, y ha declarado fuerza mayor.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →
Los ciberataques a frigoríficos de supermercados llegan a nueve países
Bleu Robotics capta 5 millones de euros para robots humanoides
NetShort supera a Netflix y TVING en instalaciones en Corea del Sur