AU Small Finance Bank investiga una filtración en Salesforce
AU Small Finance Bank investiga una posible filtración en su plataforma Salesforce tras afirmar el grupo ScarlettGroup que posee datos Aadhaar, PAN y de préstamos.

AU Small Finance Bank afirma que investiga una posible filtración de datos en su aplicación de Salesforce, después de que un grupo de hackers llamado ScarlettGroup asegurara haber accedido a registros sensibles de clientes y de la empresa. El grupo amenaza con publicarlos si el banco no negocia en un plazo de seis días.
La denuncia fue difundida el 30 de octubre de 2026 por la cuenta de monitorización de ciberseguridad H4ckmanac en una publicación en X. ScarlettGroup ha colgado una cuenta atrás titulada «Negotiation deadline» y muestras borrosas de documentos. Se desconoce el alcance de la filtración y cuántos clientes podrían estar afectados, y las afirmaciones no se han verificado de forma independiente.
La respuesta del banco
El banco reconoció que podría haberse producido una brecha en su aplicación de Salesforce, un sistema de software como servicio gestionado y alojado por Salesforce. Según su comunicado, la plataforma contiene solo una pequeña cantidad de información sobre clientes de financiación de vehículos.
«El asunto está bajo investigación. Reafirmamos a todas las partes interesadas que los sistemas del banco no se han visto afectados y que todos los servicios funcionan con normalidad», declaró la entidad. Según su aclaración, los sistemas bancarios centrales no están implicados, aunque no ha indicado cuántos registros ni qué tipo de datos podrían haberse expuesto.
Qué dicen los hackers
Según la información atribuida a ScarlettGroup, los datos presuntamente comprometidos incluyen números Aadhaar, datos PAN y documentos KYC; puntuaciones CIBIL, informes de crédito, extractos bancarios y solicitudes de préstamo; aprobaciones, documentación firmada y garantías; documentos de seguros y datos de CRM; y datos internos como directorios de empleados, historial de accesos, direcciones IP y registros de auditoría.
Recomendaciones para los clientes
Los clientes deben desconfiar de llamadas, correos y mensajes sospechosos que aparenten venir del banco. No deben compartir OTP, contraseñas bancarias, datos de Aadhaar ni otra información sensible con desconocidos. También conviene revisar los extractos y avisar al banco de inmediato ante cualquier actividad extraña. La investigación continúa y la entidad aún no ha ofrecido más detalles sobre la posible exposición.
Más de este día
Ver todas →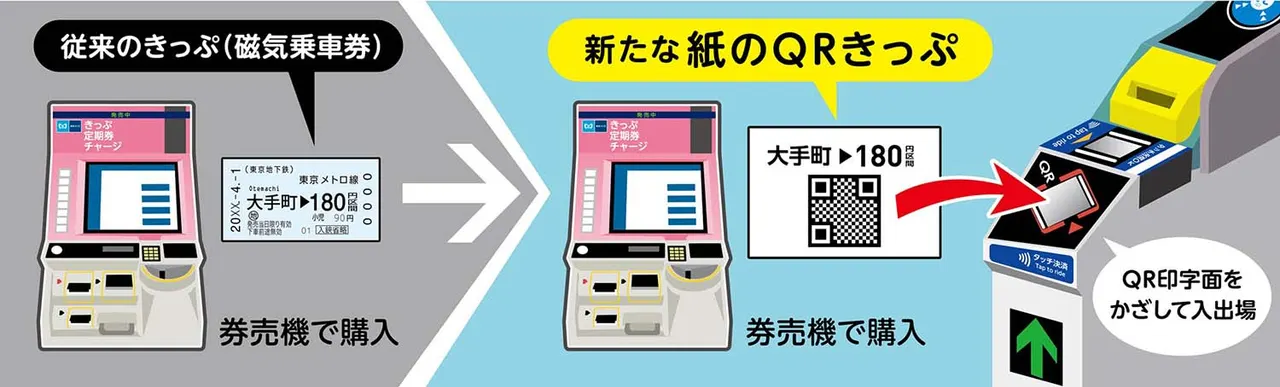
Tokyo Metro lanzará billetes de papel con QR y retirará los magnéticos
immedio celebra AI Growth Camp 2026 con Fujitsu, LayerX y Sansan
Reddit exigirá iniciar sesión para ver su contenido
Placas solares en casa: la lavadora se pondrá sola con el sol
Más en: Seguridad
Ver todas →
Apagar el móvil contra Pegasus: un experto de ESET lo ve de poco uso
Ciberataque: la Universidad de Leipzig sigue sin servicios de TI
Orange Cyberdefense, socio de diseño de Mistral AI