VOLTA-Stealer lässt KI-Modelle Opfer nach Wert einstufen
Der Windows-Infostealer VOLTA übergibt gestohlene Daten an ein Sprachmodell, das die finanzielle Ergiebigkeit des Opfers bewertet. Lehnt es ab, springt ein anderes Modell ein.

Forscher haben den Windows-Infostealer VOLTA-AUTODOXER beschrieben, der im Rahmen der CAIRN-Untersuchung entdeckt wurde. Er ergänzt den Datendiebstahl um einen ungewöhnlichen Schritt: Ein großes Sprachmodell (LLM) schätzt ein, wie viel Geld sich mit dem Opfer verdienen lässt.
Zunächst sammelt VOLTA das übliche Material: Browser-Passwörter, Cookies, Zahlungskarten, Seed-Phrasen von Krypto-Wallets, Sitzungen von Discord, Telegram, Steam und Roblox, Microsoft-OAuth-Tokens, SSH- und Cloud-Schlüssel sowie WLAN-Profile. Daraus entsteht ein strukturiertes Profil des Geräteinhabers, etwa mit Standort und Wohnadresse, Arbeitgeber samt Firmendomain, geschätztem Geburtsjahr, den letzten vier Kartenziffern, Slack-Workspaces und Hinweisen auf iPhone-Backups.
KI-Analyst auf dem Rechner des Opfers
Anschließend reichert die Malware das Profil mit gestohlenen Sitzungen an. Sie durchsucht das Gmail-Konto nach Belegen von Amazon, DoorDash, Uber Eats, Grubhub, Walmart oder PayPal, um die Wohnadresse zu bestätigen, liest Bestellverläufe bei Uber Eats und DoorDash aus und ruft über Rolimons in Echtzeit den Wert eines Roblox-Inventars ab.
Das Ergebnis landet in der Datei Identity_Report.txt, wird in JSON umgewandelt und per POST an OpenRouter gesendet. Der System-Prompt weist das Modell an, als Analyst für die Bewertung eines Ziels zu arbeiten. Die Ausgabe enthält den Abschnitt WHAT THEY'RE WORTH, der Vermögenswerte nach geringem, mittlerem oder hohem Monetarisierungspotenzial sortiert, sowie THEIR OPSEC mit einer Einschätzung von Sicherheitsniveau und Passwortqualität. Die Temperatur ist fest auf 0,2 gesetzt, was auf den Wunsch nach konsistenten Ergebnissen hindeutet.
Verweigert ein Modell die Arbeit, wechselt VOLTA zu einer Kette aus drei weiteren. Die Forscher werten das als gezielte Entwicklung gegen eingebaute Schutzmechanismen. Die Antwort wird als AI_Analysis.txt gespeichert, beide Dateien wandern als volta_dox.zip zu den Angreifern. Die KI-Anfrage läuft über die Internetverbindung des Opfers, noch bevor Daten einen externen Server erreichen.
Baukasten-Prinzip und Selbstlöschung
Der Stealer löscht sich nach der Ausführung selbst und nutzt keine Infrastruktur der Angreifer. Statt Telegram-Kanal oder API-Schlüssel fest einzucodieren, verwendet er eine Vorlage mit sechs Platzhaltern, die beim Build befüllt werden. Das deutet auf ein Builder-Modell hin: Kunden liefern ihre Daten und erhalten eine individuelle Datei. Die Zugangsdaten sind zwar verschlüsselt, der Schlüssel ist jedoch ein SHA-256-Hash zweier Konstanten aus der Datei selbst – der Schutz ist weitgehend Kosmetik.
Der Fall zeigt, wie LLMs bei Kriminellen von der Textgenerierung zur Sortierung von Beute wechseln: Das Modell soll keine Daten finden, sondern verstreute Fragmente wie Namen, Adressen oder Schulen mit den Passwörtern der Opfer verknüpfen und Ziele priorisieren.
Apps, die sich lohnen
 SUMO: das Zahlenrätsel
Tippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
 Dialo: Sprachen lernen durch Sprechen
Sprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
 ediviewer: EDI-Dateien wie Dokumente lesen
EDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →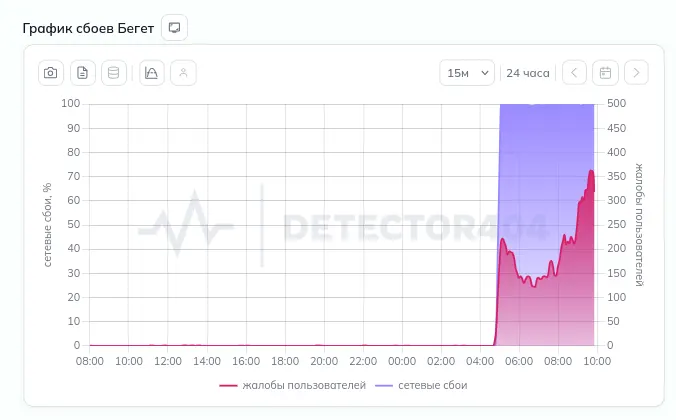
Beget-Ausfall: Hosting, DNS und VPS des Anbieters gestört
Moskauer Gericht verbietet Apple Fortsetzung der US-Klage gegen VK
Physiker fangen ein einzelnes Positron monatelang in Quantenzyklotron
Seltener Q1-Computer aus London erzielt 37.179 Pfund
Mehr aus: Sicherheit
Alle anzeigen →
Autos hacken: Weniger Sicherheitslücken, Risiko verlagert sich in die Cloud
Bank of Korea startet Scheinangriff auf ihr KI-taugliches Büronetz

GMO Trust Login: Datenleck betrifft 45.030 Personen
