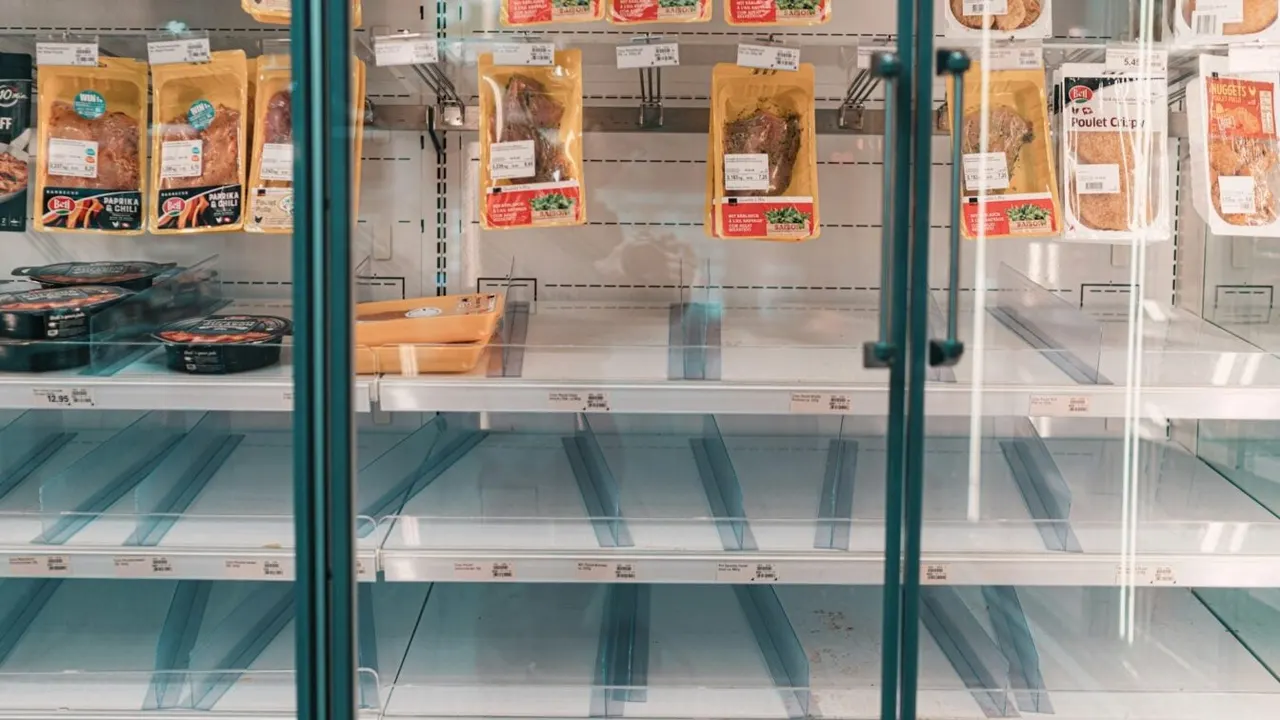
Supermarkt-Kühlungen gehackt: Frankreich verdächtigt Irans Cyber-Einheit
Die Pariser Staatsanwaltschaft ermittelt gegen den Chef der iranischen Gruppe Shahid Kaveh. Sie soll die Kühlsysteme Hunderter Supermärkte angegriffen haben.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Frankreich glaubt, die Urheber des Cyberangriffs auf die Kühlsysteme Hunderter Supermärkte gefunden zu haben. Die Pariser Staatsanwaltschaft hat ein gerichtliches Ermittlungsverfahren eingeleitet. Es richtet sich gegen den Chef der iranischen Gruppe Shahid Kaveh, einer offensiven Cyber-Einheit des Elektronik- und Cyberkommandos der Revolutionsgarden (IRGC-CEC), gegen seine beiden Stellvertreter und gegen alle weiteren Personen, die noch identifiziert werden.
Laut einer Quelle aus dem Umfeld des Verfahrens sehen sich die französischen Dienste in der Lage, den Angriff in der Nacht vom 11. auf den 12. Oktober dem Cyberzentrum der Revolutionsgarden zuzuordnen. Gegen die drei Verdächtigen wurden internationale Haftbefehle erlassen.
Vorwürfe und Hintergrund
Untersucht werden betrügerische Eingriffe in ein automatisiertes Datenverarbeitungssystem in organisierter Form sowie Sachbeschädigung mit einem für Menschen gefährlichen Mittel, ebenfalls in organisierter Form. Die Taten seien begangen worden, um einer fremden Macht zu dienen, hier dem Iran, so die Pariser Staatsanwältin.
Die Einheit hatte demnach schon vor einigen Jahren eine Liste möglicher Ziele in mehreren westlichen Ländern erstellt, darunter Frankreich. Geplant waren unter anderem Angriffe auf Systeme, die Heizung und Lüftung von Gebäuden steuern. Ein Angriff auf Kühlungssteuerungen passt dazu.
Auch prorussische Hacker reklamieren die Tat
Vor der Mitteilung der französischen Justiz hatten sich zwei prorussische Gruppen, NoName057(16) und Z-Pentest, auf Telegram zu den Angriffen bekannt. Sie nannten vor allem Märkte in anderen europäischen Ländern, darunter Belgien, Deutschland und Schweden.
Als Beleg veröffentlichten sie 2.500 Datenzeilen, die aus einem bei Danfoss gestohlenen Verzeichnis stammen sollen. Danfoss stellt einen großen Teil der betroffenen Controller her. Möglich ist, dass die russischen Gruppen die Lage nur für Aufmerksamkeit nutzen wollten: NoName057(16) ist vor allem für DDoS-Angriffe auf Regierungsseiten und Medien bekannt, die meist auf Lärm abzielen.
Der Fall zeigt, wie schwierig die Zuordnung von Angriffen auf Gebäude- und Industriesteuerungen ist, wenn mehrere Gruppen dieselbe Tat für sich beanspruchen. Ob sich der Verdacht gegen die iranische Einheit erhärtet, muss nun die Ermittlung zeigen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Redmi Note 15 Pro+ zum Singles Day bei AliExpress für 290 Euro
Robocurve: Manipulierte Kamerabilder verleiten KI-Roboter zu Gefahr
Südkorea streicht Etat für Nationales KI-Bildungsforschungszentrum
Agibot testet sechs G2-Humanoide 24 Stunden im Shanghaier Kiosk
Mehr aus: Sicherheit
Alle anzeigen →
Muji verschiebt Wiedereröffnung des Onlineshops nach Angriff
Super Micro: Vermittler gesteht Schmuggel von Nvidia-Servern nach China
Outlook.com weist Mails kleiner Absender ohne DMARC ab