Remus Stealer: Malware liest Gmail auch nach Passwortwechsel mit
Eine Warnung vor Remus Stealer besagt: Die Schadsoftware klaut Browserdaten, sodass Angreifer auch nach einem Passwortwechsel in Gmail-Konten bleiben könnten.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Wer nach einem Gmail-Schreck einfach das Passwort ändert, fühlt sich sicher. Eine neue Warnung vor der Schadsoftware Remus Stealer legt nahe, dass das nicht reicht. Den Angaben zufolge können Angreifer auch nach dem Passwortwechsel im Konto bleiben.
Der Grund liegt in dem, was die Software stiehlt. Remus Stealer ist ein sogenannter Infostealer, also Malware, die gespeicherte Daten von einem infizierten Gerät abgreift. Sie soll Zugangsdaten und Browser-Cookies kopieren. Cookies halten eine Sitzung offen. Wer sie besitzt, kommt womöglich ins Konto, ohne das Passwort noch einmal einzugeben.
Der mögliche Schaden geht über den Login hinaus. Die Malware soll es erlauben, E-Mails zu lesen und zu durchsuchen. Persönliche Daten und vertrauliche Korrespondenz wären damit in Gefahr. Auch andere Konten auf dem infizierten Gerät könnten betroffen sein, etwa soziale Netzwerke, Onlinebanking und digitale Wallets, vor allem wenn deren Zugangsdaten gespeichert sind.
Wie schützt man sein Gmail-Konto vor Remus Stealer?
Die Empfehlungen sind praktisch:
- Zwei-Faktor-Authentifizierung aktivieren.
- Keine Programme und Apps aus unbekannten Quellen laden.
- Prüfen, welche Geräte im Google-Konto angemeldet sind, und unbekannte entfernen.
- Apps mit Zugriff auf das Konto kontrollieren und verdächtige Berechtigungen widerrufen.
- In den Gmail-Einstellungen nach automatischer Weiterleitung oder Filtern suchen, die man nicht selbst angelegt hat.
- Handy oder Computer mit einer vertrauenswürdigen Sicherheitssoftware scannen.
Reicht ein neues Passwort?
Nicht, wenn das Gerät infiziert ist. Laut Warnung genügt ein Passwortwechsel allein womöglich nicht, sobald ein Infostealer auf dem Rechner läuft. Das Gerät muss geprüft, das Konto gesichert und verdächtige Sitzungen müssen beendet werden.
Also: Vorsicht bei Links und Dateien unbekannter Herkunft, und das Passwort nie als einzigen Schutz betrachten. Gestohlene Sitzungsdaten sind für Angreifer ein zweiter Weg hinein.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →MeitY prüft Pronto: Videos von Haushaltshelfern für Roboter-KI
Quantenspeicher aus Vibrationen: ETH Zürich nutzt winzige Resonatoren
Fitbit Air synchronisiert nicht mit Google Health: Fehler 16 am iPhone
Grok Bot für Mac nutzt jetzt Mail, Nachrichten, Notizen und mehr
Mehr aus: Sicherheit
Alle anzeigen →
Japans Lotterie-Website gehackt: 4.436 Konten betroffen
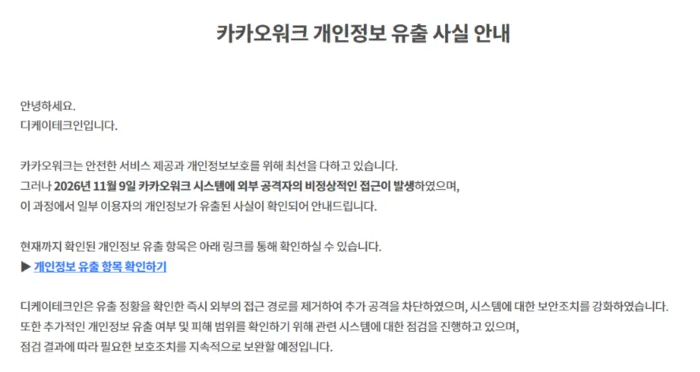
Kakao Work gehackt: Mails und Dateien von Mitarbeitern geleakt
Fireworks-AI-Hack: Chatprotokolle von Notion AI abgegriffen