PHP-Sicherheitslücke: Uma Musume und eplus wieder offline
Eine neue kritische PHP-Lücke schickte japanische Spiele, einen Ticketdienst und sogar das Finanzministerium über Nacht in die Notfallwartung. Es ist das zweite Mal seit Oktober.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
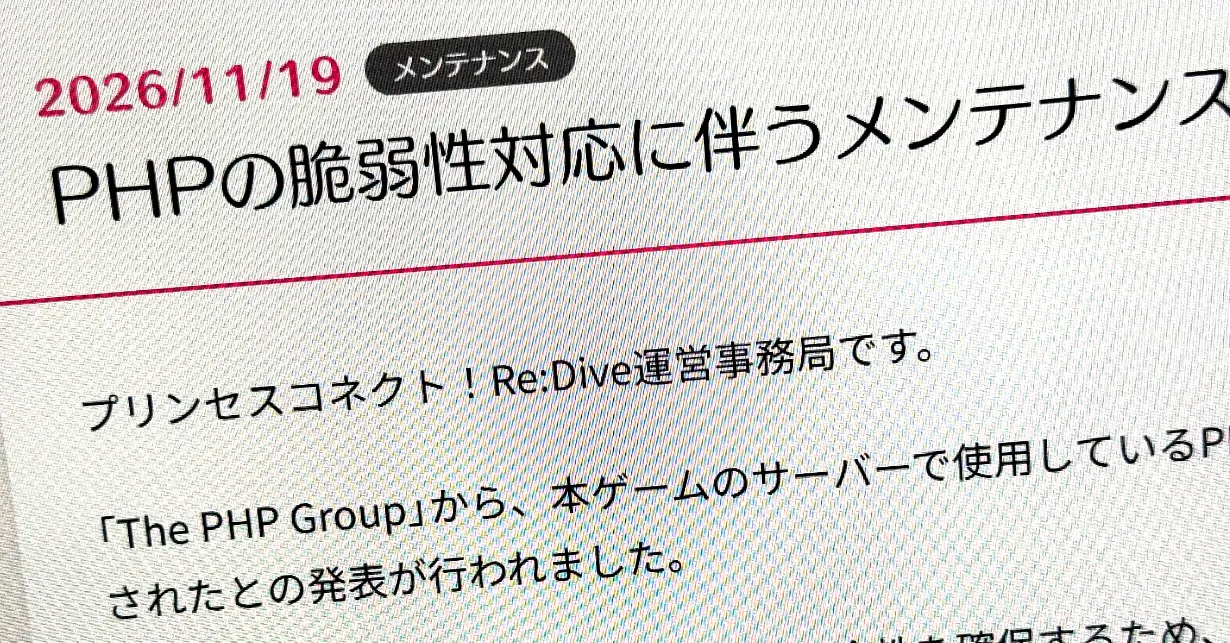
Wieder ein PHP-Sicherheitsupdate, wieder eine Nacht, in der japanische Dienste vom Netz gehen. Nachdem die PHP-Entwickler am 19. November (japanische Zeit) einen Patch für eine Schwachstelle der Stufe „kritisch“ veröffentlicht hatten, schalteten mehrere große Anbieter ihre Seiten für Notfallwartungen ab.
Das PHP-Team hatte das Sicherheitsrelease am 18. November angekündigt, im Rahmen seines vierwöchigen Rhythmus. Die korrigierten Versionen erschienen ab etwa 23 Uhr am 19. November, verbunden mit dem Aufruf zum Update. Die kritische Lücke betrifft alle unterstützten PHP-Versionen. Ausnutzen lässt sie sich aber nur mit einer nicht standardmäßigen Einstellung oder einer ungewöhnlichen Konfiguration.
Welche Dienste waren wegen der PHP-Lücke offline?
Betroffen waren unter anderem die Spiele Princess Connect! Re:Dive, Uma Musume Pretty Derby und Granblue Fantasy sowie der Ticketanbieter eplus. Spieler kamen nicht ins Spiel. Bei eplus ließen sich E-Tickets weder herunterladen noch weitergeben, und Livestreams waren nicht abrufbar. Bis zum Morgen des 20. November liefen alle Dienste wieder.
Auch der Staat war betroffen. Das japanische Finanzministerium nahm ab 22:30 Uhr am 19. November einzelne Funktionen seiner Website vom Netz, darunter das Formular für Meinungen und Wünsche und einen Rechner für Zinsen auf Staatsanleihen für Privatanleger. Wann sie zurückkehren, ist offen.
Warum passiert das schon wieder?
Angefangen hat es im Oktober mit „PHP2Shell“, einer kritischen Lücke, die am 21. Oktober geschlossen wurde. Sie erlaubte es Angreifern, ohne Anmeldung aus der Ferne Code auszuführen, und Exploit-Code kursierte schon vor dem Patch. Seither stoppen viele Betreiber ihren Dienst lieber während des Updates, statt ungeschützt weiterzulaufen.
Die aktuelle Lücke ist weniger gefährlich, ihr Wirkungskreis kleiner als bei PHP2Shell. Viele Firmen gingen trotzdem auf Nummer sicher.
Wer eine Website mit PHP betreibt, sollte auf die korrigierte Version aktualisieren. Alle anderen müssen wohl hin und wieder mit einer nächtlichen Wartungsmeldung leben.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Suneung: Südkorea sucht nach der Prüfung nach KI-Betrug

Digital Agency Japan: GSS-Dateiaustausch seit Juli von Unbefugten genutzt
Iwo Jima: Vulkanausbruch lässt neues Land an die Insel andocken