Gootloader-Malware: Ermittler räumen über 100 Server in 9 Ländern
Gootloader versteckte sich in angeblichen Rechtsdokumenten auf gekaperten WordPress-Seiten und verkaufte Zugänge an Ransomware-Banden. Nun griffen Ermittler zu.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Man lädt sich eine Rechtsvorlage von einer ganz normalen Website herunter, und plötzlich ist es der Einstieg in einen Ransomware-Angriff. Genau dafür war die Malware Gootloader gebaut, und sie lief wie ein kleines Unternehmen.
Am 12. November teilte das US-Justizministerium mit, gemeinsam mit dem FBI und Behörden anderer Länder Gootloader von mehr als 100 Servern entfernt zu haben. Außerdem beschlagnahmten die Ermittler US-Domains, die für Verbreitung und Steuerung genutzt wurden. An der Aktion, die zur internationalen Operation Endgame gehört, waren neun Länder beteiligt.
Was ist Gootloader?
Gootloader ist ein sogenannter Loader, also Schadsoftware, die andere Schadsoftware auf den Rechner bringt. Laut Justizministerium ist sie seit 2018 aktiv und hat weltweit mindestens 25.000 Computer infiziert.
Die Masche war simpel. Nach Angaben von Europol brachen die Betreiber in WordPress-Seiten ein und legten dort Dateien ab, die wie juristische Dokumente aussahen. Wer sie herunterlud, infizierte sich. Weil die Dateien auf gewöhnlichen Firmenseiten lagen, kann ein Laie die Gefahr kaum erkennen.
Was mit den infizierten PCs passierte
Die befallenen Rechner wurden in ein Botnetz eingebunden, ein Netzwerk gekaperter Computer, das die Infektion weiterverbreitet. Dann kam die zweite Stufe: Die Betreiber verkauften den Zugang zu diesen Rechnern an Ransomware-Angreifer. Allein in den USA wurden so mindestens 44 Opfer mit Ransomware angegriffen.
Die Infektion war also nicht das Ziel. Die Tür zum Rechner war die Ware.
Was Betreiber von WordPress-Seiten tun sollten
Wer eine Seite mit WordPress betreibt, sollte Zugangsdaten ändern, Multi-Faktor-Authentifizierung aktivieren und bekannte Sicherheitslücken schließen. Gekaperte Seiten waren ein wichtiger Verbreitungsweg, und eine ungepatchte Seite kann schnell zur Verteilstation für andere werden.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
KDDI Dumbphone: Japanischer Anbieter bringt Handy ohne Internet
Logi Game Day: Logitech schenkt Mitarbeitern Urlaub zum Zocken
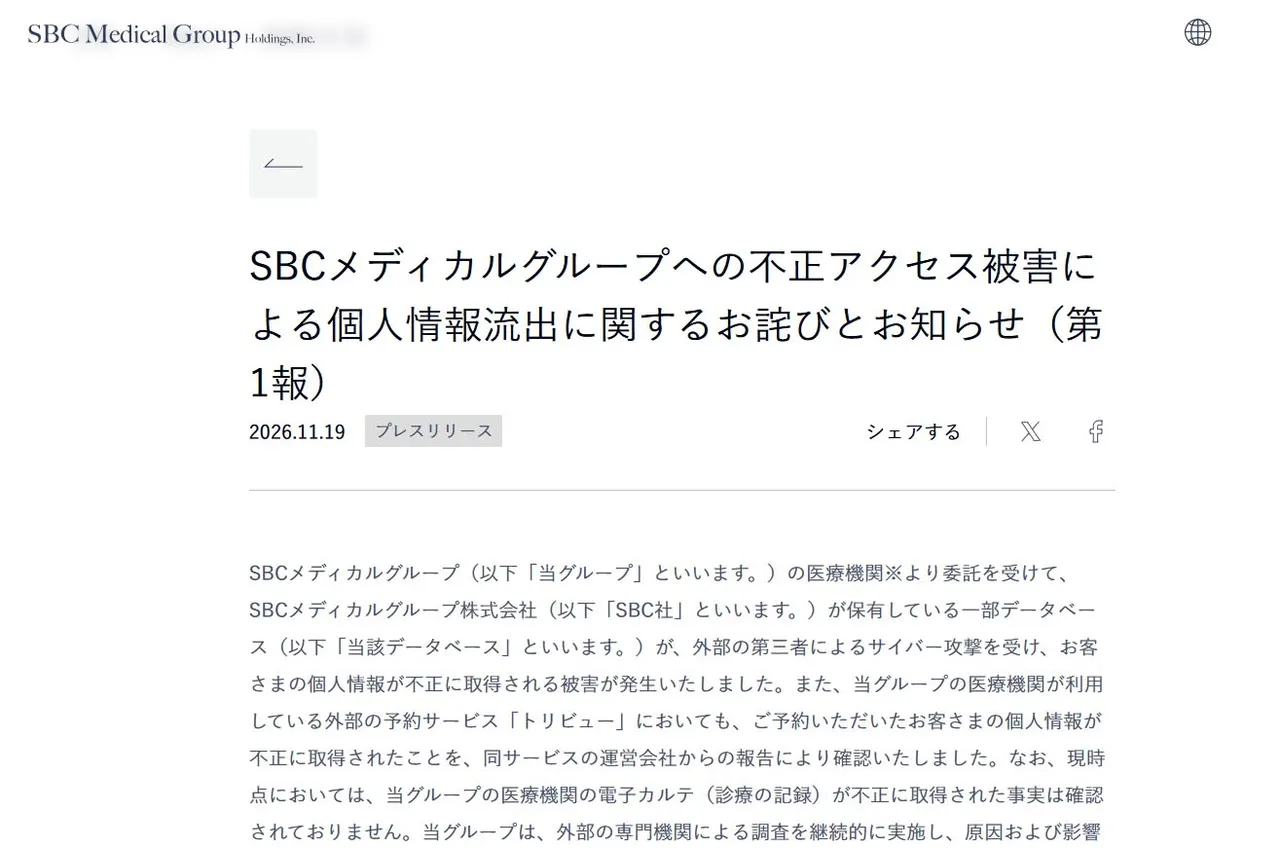
Shonan Beauty Clinic: Datenleck betrifft 1,62 Millionen Kunden