nginx: Zwei kritische HTTP/2-Lücken erlauben Fernzugriff auf Server
Zwei kritische Lücken in nginx lassen Angreifer ohne Login Code auf dem Server ausführen. Eine steckt seit 2015 im Code, der Patch ist da.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Wer eine Website mit nginx betreibt und HTTP/2 aktiviert hat, sollte dieses Update nicht liegen lassen. F5 hat am 18. November zwei Sicherheitslücken in nginx gemeldet, über die Angreifer aus der Ferne Code auf dem Server ausführen können, und zwar ohne Anmeldung. Beide gelten als kritisch und erreichen 9,2 auf der CVSS-v4.0-Skala.
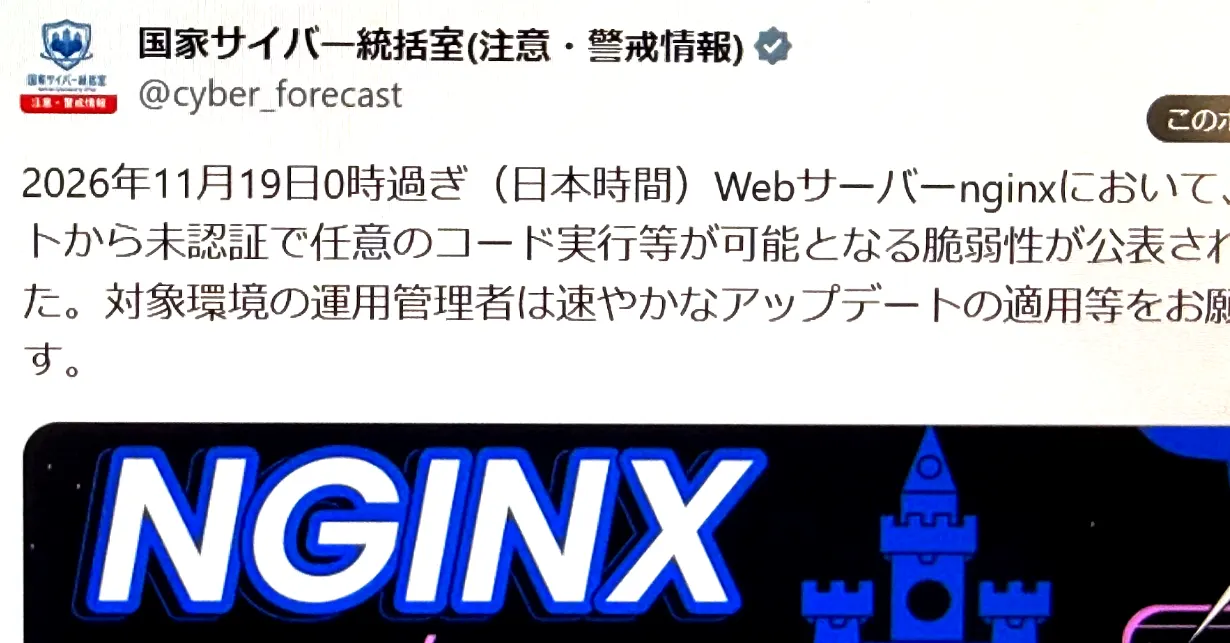
Auch Japans Nationales Cyber-Amt (国家サイバー統括室) warnte am 19. November und rief Betreiber auf, das Update rasch einzuspielen.
nginx (gesprochen „Engine-X“) ist der meistverbreitete Open-Source-Webserver. Meist steht er als Eingangstür vor einem Webangebot, verarbeitet HTTPS-Verkehr und reicht Anfragen an Anwendungen und APIs weiter. Genau deshalb wiegt eine Lücke hier schwer. Bei einem erfolgreichen Angriff könnten Befehle ausgeführt, vertrauliche Daten gestohlen, Seiten manipuliert oder der Dienst lahmgelegt werden.
Um welche nginx-Schwachstellen geht es?
CVE-2026-123633 ist ein sogenannter Use-after-free-Fehler: Speicher wird freigegeben und danach trotzdem weiterverwendet. Er tritt auf, wenn nginx HTTP/2-Anfragen an einen anderen Server weiterleitet und die mögliche Zahl der Verbindungen fast erreicht ist. Speziell präparierter Datenverkehr kann den Server dann abstürzen lassen oder Code einschleusen.
CVE-2026-123007 ist deutlich älter und steckt seit nginx 1.9.5 aus dem Jahr 2015 im Code. Bei der Berechnung der Flusskontrolle in HTTP/2, die steuert, wie viele Daten gesendet werden, kann nginx auf Speicher außerhalb des erlaubten Bereichs zugreifen. Laut dem Sicherheitsunternehmen Wiz funktioniert der Angriff sogar bei Servern, die nur statische Dateien ausliefern, sofern HTTP/2 aktiv ist.
Mehrere Sicherheitsfirmen fanden die Fehler unabhängig voneinander und meldeten sie an F5. Wiz gibt an, beide mit Wiz Atlas entdeckt zu haben, seiner KI-Plattform zur Code-Analyse, und die Auswirkungen mit Gemini 4 Carbon und ChatGPT 5.6 Sol geprüft zu haben.
Wie schütze ich meinen nginx-Server?
F5 hat korrigierte Versionen veröffentlicht und empfiehlt das Update. Wer nicht sofort aktualisieren kann, sollte laut Wiz als Übergangslösung HTTP/2 abschalten. Welche Versionen und Konfigurationen betroffen sind, unterscheidet sich, prüfen Sie also Ihre eigene Einrichtung.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Los Santos unter Wasser: Forscher fluten die GTA-5-Stadt
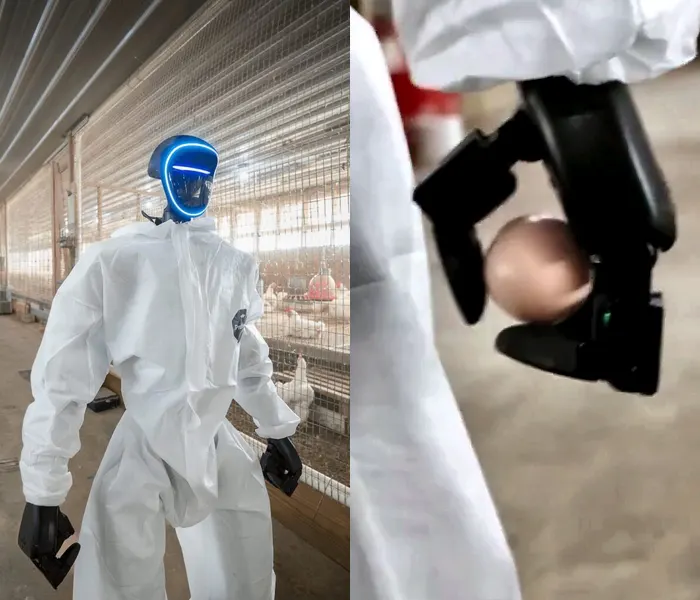
Howl: Humanoider Roboter soll Eier vom Hühnerstallboden aufsammeln
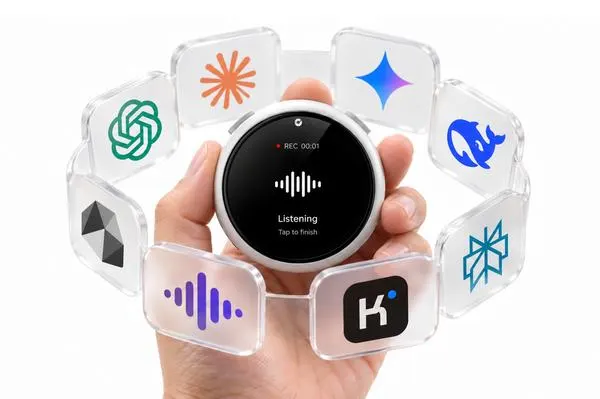
Taco AI: Handtellergroße Sprachfernbedienung mit Air-Mouse-Funktion
.zr-Domain: Wem gehört ein toter Ländercode, und warum lebt .su?
Mehr aus: Sicherheit
Alle anzeigen →
Wie DPI ein VPN erkennt: vier Testserver, zwei in Tagen gesperrt

Windows 11 Emerging Risks warnt vor unsicheren Apps und Treibern

Optimizely-Hack: Schadcode auf Seiten von BBC, Ikea und Zoom
