Wie DPI ein VPN erkennt: vier Testserver, zwei in Tagen gesperrt
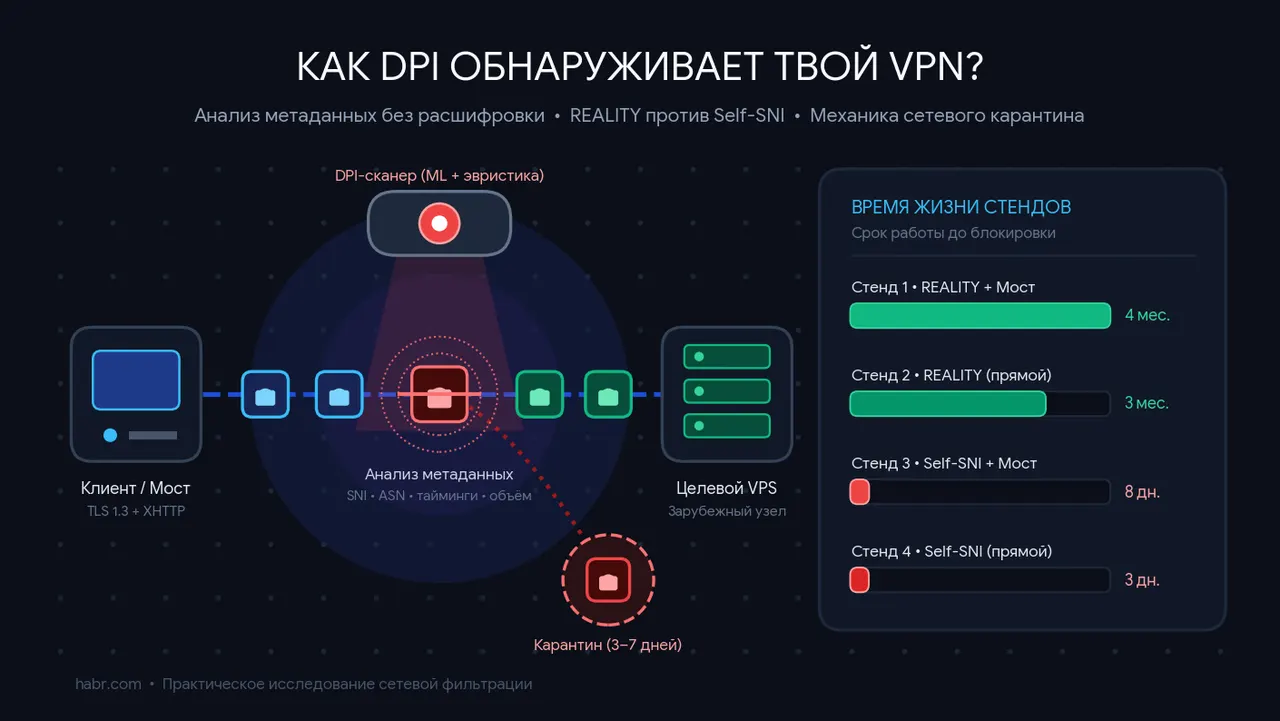
Ein Bastler betrieb vier selbstgebaute VPN-Server und sah zu, wie DPI sie sperrte. Zwei hielten Monate, zwei nur 3 und 8 Tage.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Sein Hoster riet ihm, REALITY aufzugeben. Genau diese Server überlebten, wenn es darum geht, wie DPI ein VPN erkennt. Die anderen waren nach Tagen gesperrt.
DPI steht für Deep Packet Inspection, also die Filtertechnik, die Datenverkehr analysiert und private wie firmeneigene Tunnel einschränkt. Der Autor des Experiments sagt, er wolle verstehen, wie aktuelle Filter arbeiten, nicht Sperren umgehen. Er verweist darauf, dass immer öfter von einem Machine-Learning-Modell in DPI die Rede ist, das selbst VLESS (ein verbreitetes Tunnelprotokoll) im verschlüsselten Verkehr erkennen soll. Manche nennen eine Lebensdauer von nur etwa 3 Tagen pro Server.
Sein Hoster gibt REALITY die Schuld. Die Methode versteckt Tunnelverkehr zwischen Verbindungen zu einer großen, beliebten Website. Dadurch erkenne DPI schlechte Nutzer, etwa per aktiver Sondierung, und er forderte Kunden auf, auf Self-SNI zu wechseln, bei dem der Server als eigene Website oder API auftritt.
Hält REALITY oder Self-SNI länger?
Im Test bestätigte sich der Rat nicht. Die REALITY-Aufbauten liefen 3 bis 4 Monate, die Self-SNI-Server wurden nach 3 und 8 Tagen gesperrt. Sich hinter einer großen, populären Seite zu verstecken, war deutlich sicherer, als einen einzelnen VPS als private API auszugeben.
Alle vier Aufbauten nutzten VLESS über XHTTP. Er veränderte nur zwei Dinge: direkte Verbindung oder Umweg über einen Zwischenserver in Russland, und REALITY oder Self-SNI. Server mit Zwischenstation hielten deutlich länger, doch er warnt, dass andere Faktoren mitspielen können, denn auch Aufbau Nummer 2 lief lange.
Ist eine DPI-Sperre dauerhaft?
Nicht immer. Nach der Sperre eines Servers antworteten Nachbarn im Subnetz zunächst nicht mehr auf Ping, einen Tag später wieder, dann erneut nicht. Bei einem anderen Server fand er die IP eines Nachbarn nach ein paar Tagen in öffentlichen Sperrlisten, seine eigene Adresse war nach einer Woche wieder frei. Das spricht für Subnetz-Sperren, bei denen zufällig Betroffene später freikommen.
Sein Rat: Antwortet der Server nicht auf Ping, lieber 5 bis 7 Tage warten, statt sofort IP oder Server zu wechseln. Offenbar gibt es eine Quarantäne von 3 bis 7 Tagen, danach wird entsperrt, wenn nichts Auffälliges passiert. Wer erneut auffällt, wird wohl dauerhaft gesperrt. So erging es seinem Aufbau Nummer 3, nachdem er nach der Entsperrung VLESS-Pakete schickte. Wer an seinem VPS hängt, sollte nach einer Sperre die VPN-Software abschalten.
Das sind die Ergebnisse einer kleinen Stichprobe, und bei anderen können sie abweichen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
.zr-Domain: Wem gehört ein toter Ländercode, und warum lebt .su?

Windows 11 Emerging Risks warnt vor unsicheren Apps und Treibern

Optimizely-Hack: Schadcode auf Seiten von BBC, Ikea und Zoom