Südkoreas Finanzsicherheitsinstitut leakt Daten – Direktor in der Kritik
Nach einem Hack des Bewertungssystems des Financial Security Institute sind Unterlagen von Finanzfirmen abgeflossen. Kompetenz und Leitung der Behörde stehen in der Kritik.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Das südkoreanische Financial Security Institute, das aus Mitgliedsbeiträgen der Finanzbranche finanziert wird, hat nach einem Hackerangriff Unterlagen verloren, die Finanzunternehmen bei ihm eingereicht hatten. Der Vorfall wirft Fragen zur eigenen Sicherheitskompetenz und zum Aufgabenbereich der Einrichtung auf.
Betroffen ist das System zur Unterstützung der laufenden Bewertung des Informationsschutzes. Finanzfirmen laden dort Material hoch, damit ihr Sicherheitsmanagement beurteilt werden kann. Ausgerechnet die Stelle, die das Schutzniveau der Branche bewertet, konnte die dafür gespeicherten Daten nicht schützen.
Gegründet für die gemeinsame Abwehr
Das Institut entstand 2015 durch die Zusammenlegung der Informationsaustausch- und Analysezentren von Korea Financial Telecommunications and Clearings Institute und Koscom mit dem Financial Security Research Institute. Sicherheitsüberwachung, Reaktion auf Sicherheitsvorfälle und Schwachstellenanalyse sollten gebündelt werden – für Bedrohungen, die einzelne Unternehmen kaum bewältigen.
Inzwischen hat die Einrichtung ihr Geschäft über die Sicherheit hinaus ausgeweitet, wodurch die Abgrenzung zu verwandten Institutionen wie Korea Credit Information Services und dem Clearing-Institut verschwimmt. Beispiel ist die 2020 eröffnete Finanzdatenbörse. Laut Unterlagen, die das Büro eines Abgeordneten der Demokratischen Partei erhielt, gab es 2024 nur drei kostenpflichtige Transaktionen mit einem Volumen von 14,98 Millionen Won.
Fragen zur Führung
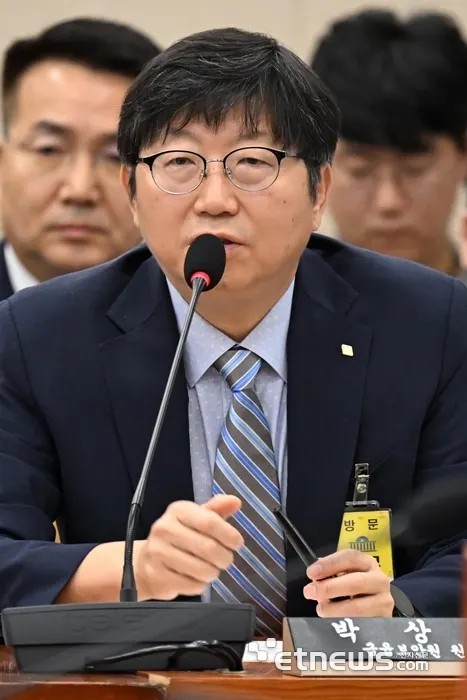
Auch Direktor Park Sang-won steht in der Kritik. Er war bei der Finanzaufsichtsbehörde FSS für Konzernaufsicht, Planung und Verwaltung sowie Kleinunternehmer- und Verbraucherfinanzen zuständig, verfügt aber über keine praktische Erfahrung in Cybersicherheit oder Vorfallsreaktion. Kritiker halten die fachliche Eignung für die Leitung der Kernaufgaben daher für schwer vertretbar und sehen ihn auch für interne Sicherheitsrisiken verantwortlich.
Der Zeitpunkt verschärft den Druck: Am 12. November veranstaltet das Institut in Yeouido, Seoul, die Konferenz PISCON 2026 unter dem Motto „Die heutige Strategie für das Finanzwesen von morgen“, bei der es um KI-gestützte Cyberbedrohungen geht. Das Leck wurde drei Tage zuvor bekannt.
Ein Branchenvertreter sagte, entscheidend sei, ob sich das Institut auf der Konferenz entschuldigt und Ursache sowie Gegenmaßnahmen darlegt. Da Aufsicht, Finanzinstitute und auch die betroffenen Firmen eingeladen seien, müsse es zuerst die Verantwortung klären, bevor es über künftige Sicherheitsstrategien spricht.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Google Wallet: Digitale Haustürschlüssel für NFC- und UWB-Schlösser

TSMC plant Investition von bis zu 1 Mrd. Dollar in Anthropic und OpenAI

TC Battlefield: Acecore, Supplya und Navidyn auf den Top-Plätzen

Airwallex will über 1,6 Milliarden Dollar in Singapur investieren
Mehr aus: Sicherheit
Alle anzeigen →
Yasukuni-Schrein: Datenleck im Onlineshop betrifft 14.500 Konten

GMO Aozora Net Bank stoppt Bank-API zweimal wegen Angriffen

Helix setzt auf Stimmprobe statt Captcha gegen Bots
