ENISA-Chef warnt: Nach Kühlanlagen sind Haushaltsgeräte dran
Erst wurden Supermarkt-Kühlungen in Europa gekapert, jetzt warnt der oberste EU-Cybersicherheitschef vor Angriffen auf Router und Haushaltsgeräte.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Erst die Kühlung im Supermarkt, als Nächstes vielleicht der Kühlschrank zu Hause. So lässt sich die Warnung des EU-Cybersicherheitschefs zusammenfassen.
ENISA-Direktor Juhan Lepassaar sagte am 10. November in Brüssel: „Heute waren es Kühlschränke, morgen können es Router sein und übermorgen Haushaltsgeräte.“ Jeder Dienst, auf den sich Bürger verlassen, habe digitale Bestandteile und könne gehackt werden, wenn er nicht geschützt sei. Im schlimmsten Fall könnten Polizei, Feuerwehr, Krankenhäuser und Verkehr ausfallen. Staatlich gelenkte Gruppen aus China, dem Iran und Nordkorea hätten europäische Unternehmen im Visier.
Lepassaar fordert Sicherheit schon im Entwurf der Produkte. Jeder Vorfall lasse sich verhindern, aber Sicherheit sei nicht billig. Die Frage sei, ob Hersteller bereit sind, so viel zu investieren. Laut ENISA-Bericht beschleunigt KI als „Kraftverstärker“ zudem die Suche nach Schwachstellen.
Was ist mit den Kühlanlagen passiert?
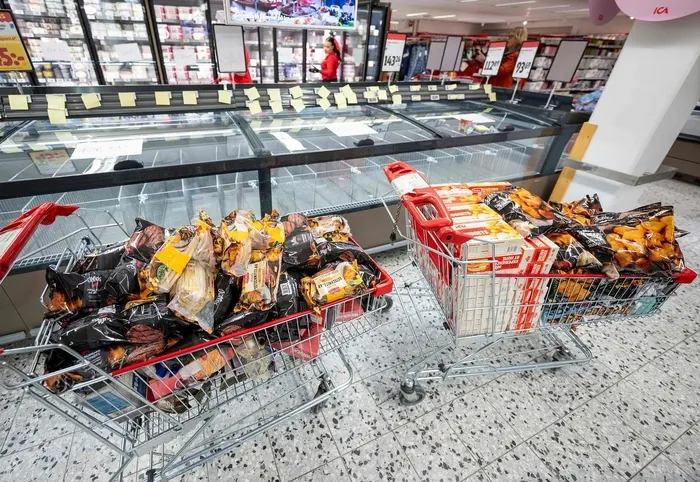
In der Nacht vom 11. auf den 12. Oktober wurden in Frankreich die Kühlsteuerungen von rund 700 Geschäften, darunter Supermärkte, aus der Ferne übernommen. Die Temperaturen stiegen, mindestens 15 Brände waren die Folge. Anfang November meldeten mindestens 12 Länder Schäden, darunter Belgien, Schweden und Irland. Eingedrungen sind die Angreifer über Fernwartungsgeräte, die offen im Internet hingen, und über alte Anlagen ohne Sicherheitsupdates.
Was verlangt der Cyber Resilience Act?
Nach dem EU-Gesetz über Cyberresilienz müssen Hersteller seit September aktiv ausgenutzte Schwachstellen und schwere Vorfälle binnen 24 Stunden melden, nachdem sie davon erfahren haben. Das gilt auch für bereits verkaufte Produkte. Die Bußgelder reichen bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes, je nachdem, was höher ist. Die Vorgaben für Sicherheit im Produktdesign gelten ab Dezember nächsten Jahres vollständig.
Der Druck erreicht auch südkoreanische Hersteller, die vernetzte Geräte nach Europa liefern. Ein Branchenvertreter sagte, Gerätesicherheit werde „keine Kostenstelle, sondern Voraussetzung für den Marktzugang“. Investieren müsse man in unabhängige Schutzvorrichtungen, die Temperatur und Strom auch bei einem Netzwerkeinbruch sichern, in Update-Regeln auch für eingestellte Produkte und in die Kontrolle der Fernwartungszugänge. Südkoreas Wissenschaftsministerium hat bisher nur Sofortmaßnahmen empfohlen, etwa ein VPN für den Fernzugriff und geänderte Standardpasswörter.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Nāpōwawāʻenakaulua: Webb findet das früheste Quasar-Paar

United Airlines sperrt KI-Agenten: Beim Check-in zählt ein Mensch

Jensen Huang tritt als Nvidia-Chef zurück, Kress übernimmt interimsweise

WinSxS-Ordner: DISM-Befehl macht bis zu 10 GB in Windows frei
Mehr aus: Sicherheit
Alle anzeigen →
ScreenConnect: Lücke im RMM+-Plugin infiziert 288 Rechner
Spioniert dein Smart-TV dich aus? Fragen zu TV-Daten

iPhone des Krakau-Attentäters: Ermittler brauchen evtl. Apple
