CoinDCX-Datenleck: Dienstleister Plotline gab Nutzerdaten preis
Hacker drangen im Oktober zweimal beim Messaging-Dienstleister Plotline ein. Bei CoinDCX sahen sie Namen, E-Mails und Banknamen einiger Nutzer. Gelder seien sicher.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Wer ein CoinDCX-Konto hat, hat womöglich eine Mail zu einem Datenleck bekommen. Die Lücke lag nicht bei der Krypto-Börse selbst, sondern bei Plotline, einem externen Anbieter, über den CoinDCX Nachrichten und Benachrichtigungen in der App verschickt.
Laut der Mail gab es zwei unbefugte Zugriffe: zwischen dem 24. und 26. Oktober und noch einmal zwischen dem 30. und 31. Oktober. CoinDCX beruft sich auf Angaben von Plotline und spricht von einer „kleinen Zahl“ betroffener Nutzer. Die Angreifer sahen Namen, E-Mail-Adressen und die Namen der Banken, die Nutzer in ihrem CoinDCX-Konto hinterlegt hatten.
Wie viele Menschen betroffen sind, sagt das Unternehmen nicht. Ebenso offen bleibt, ob Daten heruntergeladen, kopiert oder weitergegeben wurden. Wie die Angreifer hineinkamen und wer sie waren, steht ebenfalls nicht in der Mail.
Ist mein Geld bei CoinDCX sicher?
Laut CoinDCX ja. Kundengelder und Wallets seien „vollständig sicher und unberührt“, Plotline habe keinen Zugriff auf interne Datenbanken, die Handelssysteme oder Nutzer-Wallets gehabt. Ein Sprecher erklärte, die Systeme und Kundengelder von CoinDCX seien „überhaupt nicht betroffen“.
Was unternimmt CoinDCX?
Die Börse hat nach eigenen Angaben gemeinsam mit Plotline geprüft, dass der Vorfall vollständig eingedämmt ist. Zudem läuft eine Überprüfung von Plotlines Sicherheitsniveau, der Datensparsamkeit und der eigenen Prozesse zur Kontrolle von Dienstleistern. Die Kontrollen sollen verschärft werden.
Der Fall passt in ein größeres Bild. Externe Dienstleister stehen im Fokus, weil KI-gestützte Angriffe zunehmen: KI kann Exploit-Code im Handumdrehen schreiben und tausende Ziele gleichzeitig abtasten, sodass zwischen Entdeckung einer Schwachstelle und ihrem Missbrauch kaum Zeit bleibt. Die indische Cybersicherheitsbehörde CERT-In warnte Anfang des Monats Banken, Finanzdienstleister und Versicherer vor KI-gestützten Angriffen auf Zahlungs-APIs. Auch Binance meldete vor Wochen einen schweren Sicherheitsvorfall, der geschätzt 6,3 Milliarden US-Dollar an Vermögenswerten betraf.
Betroffene sollten bei Mails misstrauisch sein, die ihre Bank erwähnen oder angeblich von CoinDCX stammen. Genau mit solchen Daten lassen sich Phishing-Nachrichten glaubwürdig machen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Gemini-Datenschutz: KI-Training ablehnen, Verlauf behalten
iCloud-Störung bei Apple: App Store und Music fielen am 17. November aus
macOS 27.3 Beta 2: Mehr Kontrolle über App-Rechte auf dem Mac
Wer spielt Lucia Caminos in GTA 6? Manni L. Perez, zeigt sich
Mehr aus: Sicherheit
Alle anzeigen →
Optimizely-Hack: Schadcode auf 178 Seiten, darunter IKEA und Zoom
KI findet Sicherheitslücken: Patch-Welle hinter US-Ausfällen?
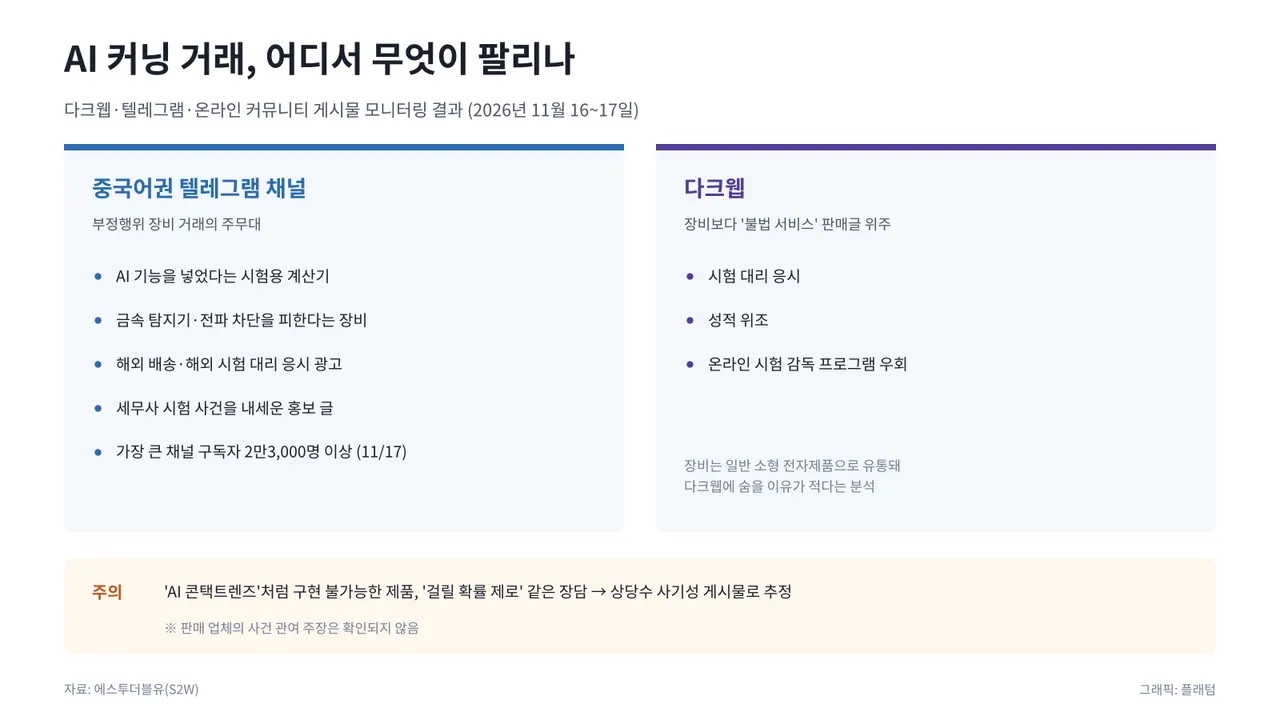
KI-Spickgeräte auf Telegram: Händler nutzen Koreas Steuerexamen-Skandal
