KARTE-Datenleck: JINS, Shimamura und MUFG über eine Plattform betroffen
Ein Einbruch bei der japanischen Marketingplattform KARTE trifft Dutzende Kunden. Allein JINS meldet bis zu 18,29 Millionen möglicherweise betroffene Datensätze.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Ein einziger Einbruch bei einer japanischen Marketingplattform taucht jetzt in den Kundendaten von Händlern, Banken und Mobilfunkanbietern auf. Das KARTE-Datenleck betrifft unter anderem JINS, Shimamura, RIZAP, CAMPFIRE und die MUFG Bank. Die Liste wächst weiter.
KARTE stammt von der Firma Plaid und ist eine Plattform für Kundenerlebnis. Unternehmen speisen dort Kundendaten ein, damit Websites und Apps personalisierte Inhalte zeigen und gezielte Mails verschicken können.
Laut Plaid geschah der Angriff in den frühen Morgenstunden des 13. November. Ein Täter nutzte eine Schwachstelle auf einem Server, stahl Zugangsdaten und las Daten aus Datenbanken aus. Einzelne Konten wurden übernommen, auch Verwaltungsoberflächen wurden aufgerufen. Plaid bemerkte den Vorfall um 8:59 Uhr Ortszeit und hatte ihn nach eigenen Angaben gegen 15:23 Uhr eingedämmt. Seitdem gab es keinen neuen Zugriff.
Welche Daten wurden beim KARTE-Leck gestohlen?
Plaid bestätigt 79.249 E-Mail-Adressen von KARTE-Konten, einen Teil der von Kunden eingespeisten Daten und Zugangsdaten für die Anbindung an externe Dienste. Die Kunden sollen diese Zugangsdaten sperren.
Die Meldungen der Firmen unterscheiden sich. JINS nennt bis zu rund 18,29 Millionen möglicherweise betroffene Mitgliedsdaten aus Onlineshop und App. Shimamura bestätigt etwa 7 Millionen. Die MUFG Bank bestätigt 6,5 Millionen Datensätze mit Geschlecht, Alter und Wohnregion. Auch Wealthnavi, MUFG Trust, MUFG eSmart Securities, der mineo-Betreiber Optage und Docomo Finance melden Lecks. Bestätigte und mögliche Fälle sind vermischt, der Gesamtumfang ist unklar.
Ein Fall fällt auf: Kaitech, ein Vermittler von Gelegenheitsjobs in der Pflege, kündigte den KARTE-Vertrag im Januar 2025. Die Daten lagen trotzdem noch bei Plaid, 27.530 E-Mail-Adressen wurden abgegriffen.
Läuft KARTE wieder?
Noch nicht. Stand 18. November, 16 Uhr, gab es keinen Termin für die Wiederaufnahme. RIZAP hat einige Benachrichtigungsmails von chocoZAP gestoppt, bei Golf Digest Online fallen unter anderem Push-Nachrichten der App aus.
Wer eines dieser Angebote nutzt, sollte auf Hinweise des Unternehmens achten und bei unerwarteten Mails zum eigenen Konto vorsichtig sein.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →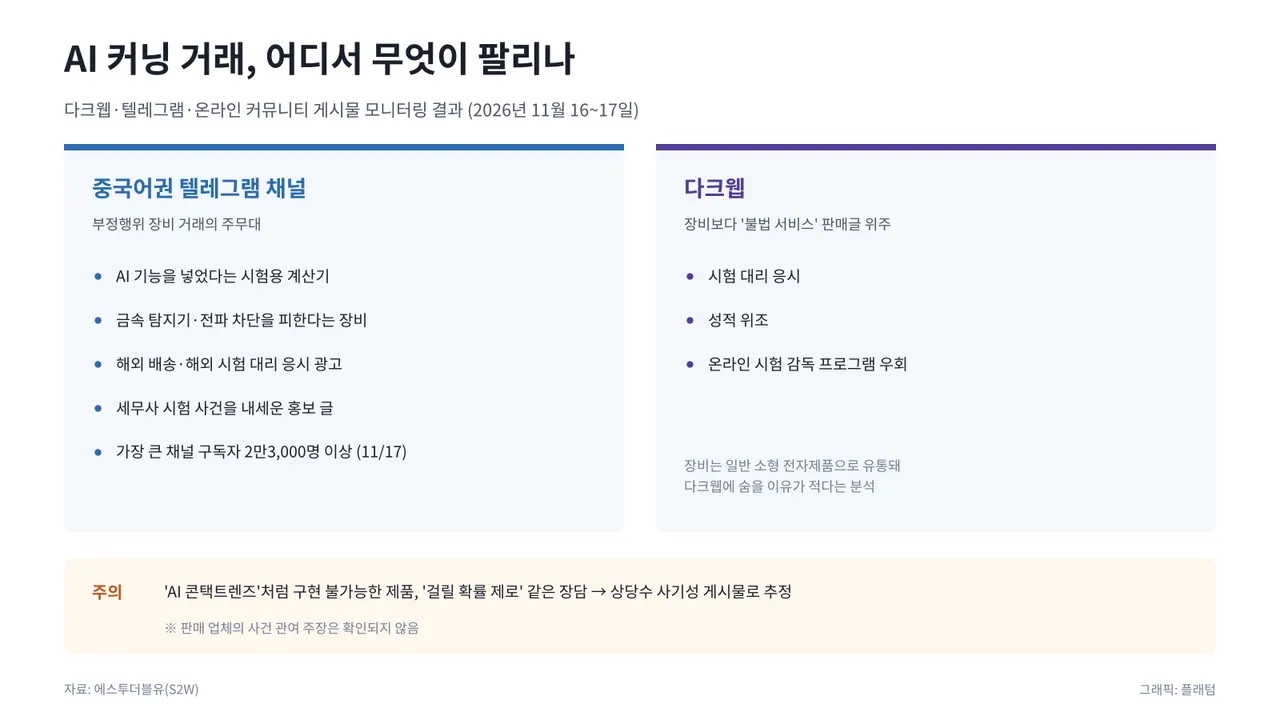
KI-Spickgeräte auf Telegram: Händler nutzen Koreas Steuerexamen-Skandal
Neues Suica-Maskottchen: Ein lila Hase löst den Pinguin ab

Safe Exam Browser Bypass: Chrome täuscht Moodle als SEB vor

