AirSnitch: Wi-Fi-Angriff knackt Client-Isolation in 2 Sekunden
Die WLAN-Funktion, die fremde Geräte im selben Netz voneinander abschirmen soll, versagte in jedem getesteten Router und Netz. Beim Netgear R8000 dauerte es 2 Sekunden.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Im Gast-WLAN soll der Router dafür sorgen, dass andere Geräte Ihren Datenverkehr nicht sehen. Eine neue Forschungsarbeit zeigt, dass dieses Versprechen brüchig ist. Der Angriff heißt AirSnitch und war bei einem Netgear-Router in rund zwei Sekunden aufgebaut.
Die Arbeit stammt von Forschern der University of California, Riverside und weiterer Einrichtungen und wurde im Februar auf der Sicherheitskonferenz NDSS in San Diego vorgestellt. Im Visier steht die sogenannte Client-Isolation, die verhindert, dass Geräte im selben WLAN miteinander kommunizieren. Jede untersuchte Umgebung, vom Heimrouter über Firmengeräte bis zum Uni-Netz, ließ sich mit mindestens einem Angriff aushebeln. Das erlaubt Mitlesen und das Einschleusen von Daten.
Warum versagt die Client-Isolation im WLAN?
Es gibt keinen branchenweiten Standard dafür. Jeder Hersteller hat eine eigene Lösung gebaut, und überall fanden die Forscher Lücken. Drei Wege stehen im Zentrum.
Erstens der Missbrauch des Group Temporal Key (GTK), eines gemeinsamen Schlüssels für Broadcasts an alle Geräte. Ein Angreifer verpackt ein Paket für ein Opfer in eine scheinbare Router-Nachricht, und das Opfer akzeptiert es.
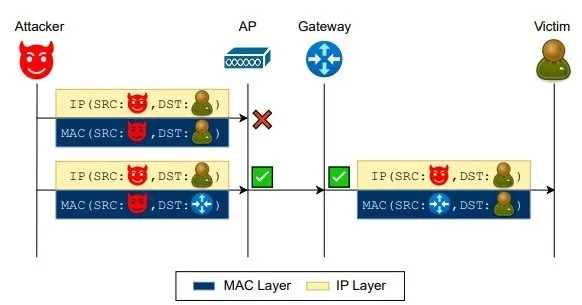
Zweitens das „Gateway Bouncing“. Viele Geräte sperren die direkte Kommunikation auf der MAC-Ebene, aber nicht auf der IP-Ebene. Der Angreifer adressiert die Daten an den Router und nennt das Opfer als endgültiges IP-Ziel. Der Router leitet sie brav weiter.
Drittens das „Port Stealing“. Moderne Access Points haben mehrere Zugänge (BSSIDs) für Frequenzbänder sowie Haupt- und Gastnetz, intern als getrennte virtuelle Ports behandelt. Verbindet sich ein Angreifer etwa übers Gastnetz mit gefälschter MAC-Adresse des Opfers, glaubt der Access Point, das Opfer sei umgezogen, und schickt dessen eingehenden Verkehr an den Angreifer.
Was kann ein Angreifer damit tun?
Im offenen Gast-WLAN ohne Passwort gelangt der Verkehr des Opfers ohne die sonst übliche Verschlüsselung in die Luft. Fälscht man die MAC-Adresse des Routers, lässt sich auch der ausgehende Verkehr ins Internet abgreifen.
Kombiniert man Abfangen und Wiedereinspeisen, entsteht ein Man-in-the-Middle-Angriff, den das Opfer kaum bemerkt. Im Test hörte das Team aus dem Gast-WLAN verzögerungsfrei ein Gerät im Haupt-WLAN ab. Außerdem las es den Verkehr eines RADIUS-Authentifizierungsservers mit, knackte ein Passwort und baute einen falschen Access Point auf, der Daten und Zugangsdaten abfing.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Nāpōwawāʻenakaulua: Webb findet das früheste Quasar-Paar

United Airlines sperrt KI-Agenten: Beim Check-in zählt ein Mensch

Jensen Huang tritt als Nvidia-Chef zurück, Kress übernimmt interimsweise

WinSxS-Ordner: DISM-Befehl macht bis zu 10 GB in Windows frei
Mehr aus: Sicherheit
Alle anzeigen →
ScreenConnect: Lücke im RMM+-Plugin infiziert 288 Rechner
Spioniert dein Smart-TV dich aus? Fragen zu TV-Daten

iPhone des Krakau-Attentäters: Ermittler brauchen evtl. Apple
