Takarakuji: دخول مشبوه إلى حسابات الموقع الرسمي لليانصيب الياباني
ربما دخل شخص غريب إلى حسابات أعضاء موقع اليانصيب الياباني Takarakuji وشاهد الأسماء والعناوين ونتائج التذاكر. ولم تُرصد مشتريات احتيالية.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
قد يكون شخص ما اطّلع على حسابات لاعبين في موقع اليانصيب الياباني الرسمي وعرف أي تذاكرهم فازت. وأعلنت المحافظات والمدن اليابانية التي تبيع تذاكر Takarakuji يوم 11 نوفمبر أن طرفًا ثالثًا سجّل الدخول دون إذن إلى حسابات بعض الأعضاء.
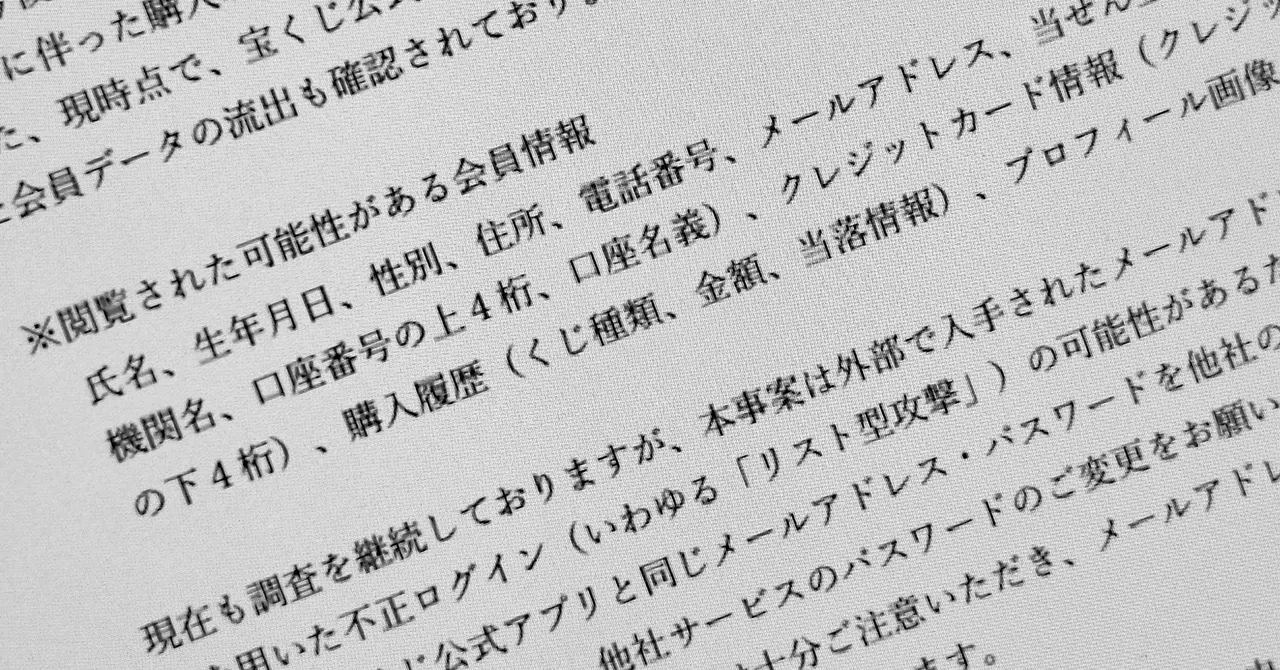
وبحسب الإعلان، قد يكون الهجوم من نوع «الهجوم القائم على القوائم» (credential stuffing)، أي تجربة أزواج من البريد الإلكتروني وكلمة المرور حُصل عليها من مصدر آخر. ومن يستخدم كلمة المرور نفسها في عدة خدمات يكفي تسرّب واحد لتعريضه للخطر.
وقد تكون المعلومات المعروضة شملت الاسم والعنوان ورقم الهاتف والبريد الإلكتروني، إضافة إلى سجل المشتريات: نوع التذكرة والمبلغ والنتيجة. كما تشمل اسم البنك الذي تُودع فيه الجوائز واسم صاحب الحساب وأول أربعة أرقام من رقم الحساب، وآخر أربعة أرقام من البطاقة الائتمانية، وصورة الملف الشخصي.
هل سُرقت أموال من حسابات Takarakuji؟
لا حتى الآن. فحتى 11 نوفمبر لم يُرصد شراء تذاكر عبر الدخول غير المشروع، ولا استلام جوائز بعد تعديل بيانات الحساب المصرفي. ولا توجد آثار اختراق لخوادم الموقع أو قاعدة بياناته، ولم يتأكد تسرب بيانات الأعضاء. ولم يُكشف عدد المتأثرين، وسيُراسَل أصحاب الحسابات المعنية عبر البريد الإلكتروني.
ما الذي حدث قبل ذلك وماذا يفعل المستخدم؟
الموقع الرسمي متوقف مؤقتًا منذ 5 نوفمبر بعد رصد مشكلة تغيّر فيها كلمات مرور المستخدمين دون قصد. وأُوقف التطبيق الرسمي بحلول 6 نوفمبر.
ويُنصح مستخدمو الموقع والتطبيق بعدم استخدام كلمات المرور نفسها في خدمات أخرى، وبعدم إدخال البريد الإلكتروني أو كلمة المرور في مواقع أو رسائل مشبوهة.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
iPhone Duo: تقديم مواعيد التسليم من يناير إلى ديسمبر

هواتف ببطارية 12000 مللي أمبير: شاومي تنتجها بالفعل

ضريبة الهواتف الذكية في بولندا تبدأ: 1% على الهواتف من 32 جيجابايت

حساب التوفير في Pekao: فائدة تصل إلى 6% سنويًا حتى 23 نوفمبر
المزيد في: الأمن السيبراني
عرض الكل →
Outlook وHotmail رفضا رسائل سليمة 4 أيام ولا يمكن استعادتها

تسريب بيانات Qoo10: إحداثيات العناوين والسمات الجسدية

روسكومنادزور يشغّل ذكاءً اصطناعياً لرصد VPN بتكلفة 2.27 مليار روبل
