راكوتن سيكيوريتيز: احتمال تسرب 362 سجلاً لعملاء عبر مقاول تابع لـ NTT Data
أعلنت Rakuten Securities احتمال تسرب 362 سجلاً لعملائها بعد اختراق نظام لدى مقاول تابع لشركة NTT Data. وتؤكد أن بيانات الدخول والتداول لم تتأثر.
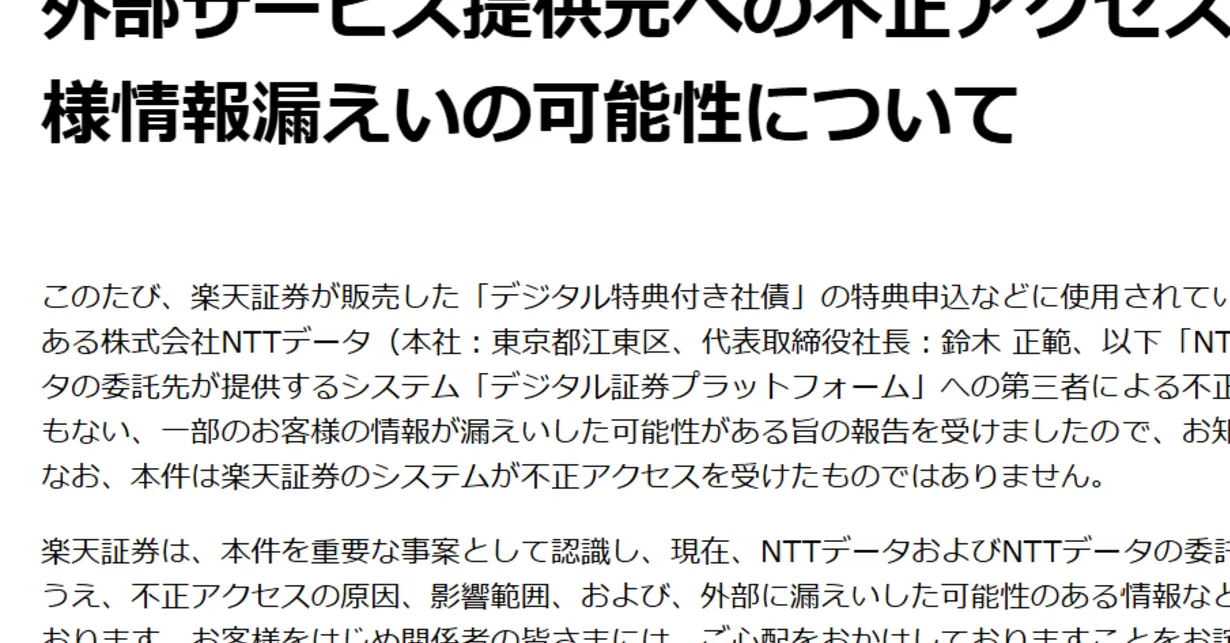
أعلنت شركة الوساطة اليابانية Rakuten Securities في 31 أكتوبر احتمال تسرب بيانات ما مجموعه 362 سجلاً لعملاء اشتروا سندات شركات مرفقة بمزايا رقمية. ويعود السبب إلى وصول طرف ثالث إلى نظام يقدمه مقاول تابع لشركة NTT Data دون تصريح. ولم تكشف الشركة عن أنواع البيانات التي ربما تسربت.
وعلى إثر الحادثة، أوقفت NTT Data خدمة «STdirectServices» المخصصة لمنح المزايا لمشتري السندات.
السندات المعنية
يشمل الأمر بعض مشتري ثلاث إصدارات باعتها Rakuten Securities: السند الأول غير المضمون لشركة Kagome الصادر في 21 فبراير 2023، والسند الثمانين غير المضمون لشركة West Japan Railway الصادر في 19 يونيو 2024، والسند 135 غير المضمون لمجموعة Kintetsu Group Holdings الصادر في 24 يوليو 2026. وفي الحالة الأخيرة يقتصر الأمر على العملاء الذين اشتروا بمليون ين أو أكثر.
وتقول الشركة إن البيانات المحتمل تسربها لا تتضمن معرّف الدخول أو كلمة المرور الخاصة بحساب Rakuten Securities، ولا المعلومات اللازمة للتداول.
التحقيق مستمر
وقع الدخول غير المصرح به في 30 أكتوبر، وأبلغت NTT Data شركة Rakuten Securities به. ويجري المقاول التابع لـ NTT Data التحقيق في طريقة الاختراق والأسباب التقنية. وسيتم إبلاغ العملاء الذين يثبت تأثرهم بشكل فردي.
وتبرز الحادثة أن مخاطر بيانات عملاء المؤسسات المالية لا تقتصر على أنظمتها الداخلية، بل تمتد إلى سلسلة الموردين الخارجيين. ولأن نطاق التسرب لم يتضح بعد، ينبغي لمن اشتروا السندات المذكورة انتظار إشعار من الشركة.
تطبيقات تستحق النظر
 SUMO: لغز الأرقام
اختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
 Dialo: تعلّم اللغات بالتحدث
تحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
 ediviewer: اقرأ ملفات EDI كالمستندات
افتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
المزيد من هذا اليوم
عرض الكل →
Claude Code: أنثروبيك تشدّد قواعد مواجهة نسخ الألعاب
notebooksbilliger وPÿur تؤكدان تسرب بيانات بعد هجمات إلكترونية
Eloelo تكشف عن Dolphin AI لإيصال القصص الهندية إلى جمهور عالمي