ثغرة PHP تُخرج Uma Musume وe+ من الخدمة مجدداً لليلة
ثغرة حرجة جديدة في PHP دفعت ألعاباً يابانية وموقع تذاكر ووزارة المالية إلى صيانة طارئة ليلاً، وهي المرة الثانية منذ أكتوبر.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
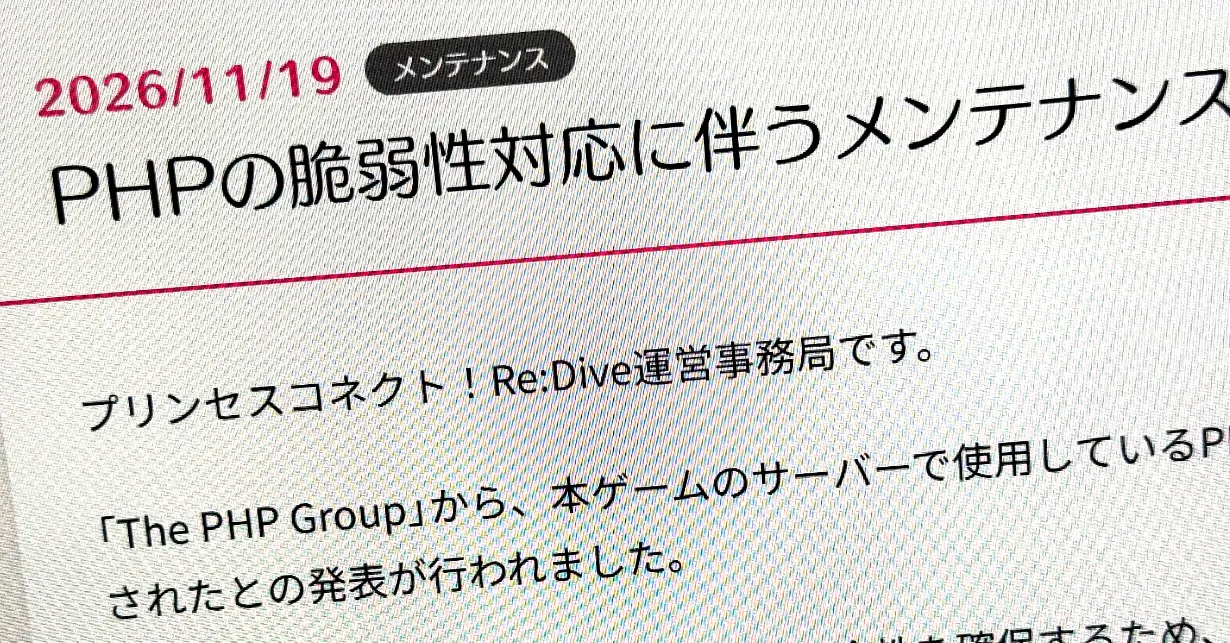
قضى اللاعبون في اليابان ليلة أخرى بلا ألعابهم. فبعد صدور إصلاح لثغرة حرجة في PHP، أوقفت شركات كثيرة خدماتها لصيانة طارئة، منها ألعاب Uma Musume Pretty Derby وGranblue Fantasy وPrincess Connect! Re:Dive، وموقع بيع التذاكر e+.
كان مطورو PHP قد أعلنوا في 18 نوفمبر عن إصدار أمني دوري يصدر كل أربعة أسابيع. وبدءاً من نحو الساعة 11 مساءً بتوقيت اليابان في 19 نوفمبر نشروا النسخ المصححة تباعاً ودعوا المستخدمين إلى التحديث. ويتضمن الإصدار إصلاحاً لثغرة بدرجة «حرجة».
من تمس ثغرة PHP الجديدة؟
تؤثر الثغرة في جميع الإصدارات المدعومة من PHP، لكن استغلالها يتطلب «إعداداً غير افتراضي أو تكويناً غير شائع». كما أن نطاق تأثيرها أضيق من ثغرة PHP2Shell في أكتوبر، التي صدر إصلاحها في 21 أكتوبر. تلك الثغرة كانت تتيح تنفيذ شيفرة عن بُعد دون مصادقة، وانتشرت شيفرة الهجوم قبل صدور الإصلاح.
ومع ذلك لم تغامر شركات كثيرة. فمنذ PHP2Shell بات إيقاف الخدمة أثناء الترقيع عادة تترسخ في اليابان.
ما الذي توقف عن العمل؟
في مساء 19 نوفمبر لم يتمكن اللاعبون من اللعب. وعجز مستخدمو e+ عن تنزيل التذاكر الإلكترونية وتوزيعها ومشاهدة الحفلات المبثوثة. وعادت الخدمات كلها بحلول صباح 20 نوفمبر.
وتحركت الحكومة أيضاً. فقد أوقفت وزارة المالية منذ العاشرة والنصف مساء 19 نوفمبر بعض وظائف موقعها، منها استقبال الآراء والمقترحات ومحاكاة الفوائد على السندات الحكومية للأفراد. وموعد إعادتها لم يحدد بعد.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
غش سونونغ بالذكاء الاصطناعي: كوريا تفحص سجلات الواي فاي

وكالة اليابان الرقمية: احتمال تسريب من خدمة مشاركة ملفات GSS منذ يوليو
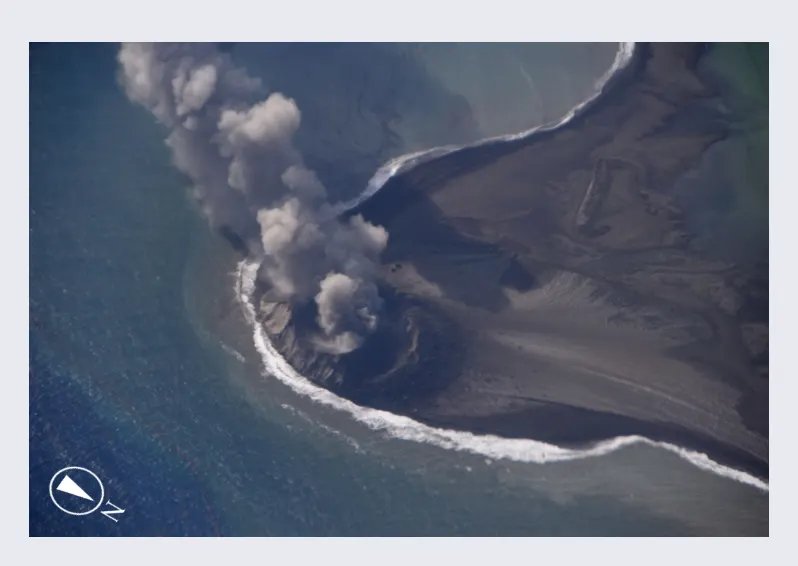
بركان إيو جيما: أرض جديدة من ثوران بحري تلتحم بالجزيرة