برمجية Gootloader الخبيثة: تطهير أكثر من 100 خادم في حملة دولية
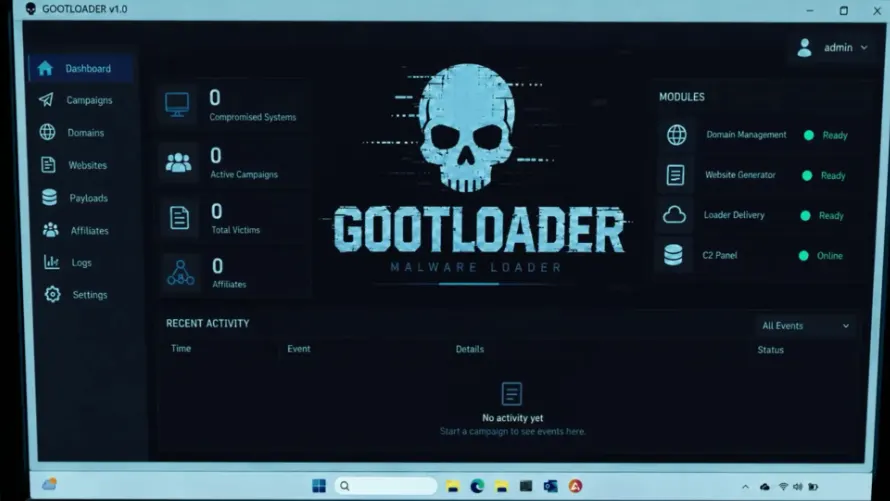
كانت Gootloader تختبئ في مستندات قانونية مزيفة على مواقع ووردبريس مخترقة، ثم تبيع الوصول إلى الحواسيب المصابة لعصابات الفدية. وجاء الرد من شرطة تسع دول.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
تنزّل مستندًا من الإنترنت فيتحول إلى بوابة لهجوم فدية. هذا بالضبط ما كانت تفعله برمجية Gootloader، وكانت الحواسيب المصابة تُباع كأنها سلعة.
أعلنت وزارة العدل الأمريكية في 12 نوفمبر أنها أزالت برمجية Gootloader الخبيثة من أكثر من 100 خادم، بالتعاون مع مكتب التحقيقات الفيدرالي وأجهزة إنفاذ القانون في دول أخرى. كما صودرت نطاقات أمريكية استُخدمت في التوزيع والتحكم. وبحسب التقارير اليابانية، شاركت جهات من تسع دول في عملية حملت اسم «Endgame».
ما هي Gootloader؟
تنتمي Gootloader إلى فئة «المحمِّلات» (loaders)، أي البرمجيات التي تُدخل برمجيات خبيثة أخرى إلى الجهاز. وتقول وزارة العدل إنها نشطة منذ 2018 وأصابت ما لا يقل عن 25 ألف حاسوب حول العالم.
ويشرح يوروبول الأسلوب: كان المهاجمون يضعون على مواقع ووردبريس المخترقة ملفات تبدو كمستندات قانونية، فيُصاب كل من يزور الموقع وينزّل الملف. وبما أن الملف يأتي من موقع شركة عادي، يصعب جدًا على المستخدم غير المتخصص كشف الخدعة.
كيف كانت Gootloader تربح المال؟
كانت الأجهزة المصابة تنضم إلى «شبكة بوت نت»، أي شبكة حواسيب مخترقة تُستخدم لنشر العدوى أكثر. ثم يبيع المشغّلون الوصول إلى هذه الحواسيب لمهاجمين يستخدمون برمجيات الفدية. وفي الولايات المتحدة وحدها تعرّض ما لا يقل عن 44 ضحية لهجمات فدية.
لم تكن العدوى نهاية المطاف، بل بدايته: يُسيطر على الجهاز أولًا ثم يُباع «الباب».
ماذا يفعل مديرو مواقع ووردبريس؟
يُنصح من يشغّلون مواقع على ووردبريس بتغيير بيانات تسجيل الدخول، وتفعيل المصادقة متعددة العوامل، وسد الثغرات الأمنية.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.