تسريب بيانات في معهد الأمن المالي الكوري قبل مؤتمره السنوي
اختراق نظام التقييم في Financial Security Institute سرّب بيانات قدمتها شركات مالية، ما وضع كفاءة المعهد الأمنية ومديره تحت المساءلة.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
تعرّض معهد الأمن المالي في كوريا الجنوبية (Financial Security Institute) الذي يعمل بمساهمات الشركات الأعضاء، لعملية اختراق أدت إلى تسريب بيانات قدمتها مؤسسات مالية. وأثار الحادث تساؤلات حول قدرات المعهد في الأمن السيبراني ونطاق مهامه.
واستهدف الاختراق «نظام دعم التقييم المستمر لحماية المعلومات»، وهو المنصة التي ترفع إليها المؤسسات المالية موادها ليجري تقييم وضعها الأمني. وهكذا عجزت الجهة المكلفة بتقييم مستوى الحماية في القطاع المالي عن حماية البيانات المخزنة لديها.
انتقادات للمدير وتداخل في المهام
تأسس المعهد عام 2015 بدمج مراكز تبادل وتحليل المعلومات التابعة لـ Korea Financial Telecommunications and Clearings Institute وKoscom، مع معهد أبحاث الأمن المالي، لتجتمع المراقبة الأمنية والاستجابة للحوادث وتحليل الثغرات في جهة واحدة.
لكن المعهد توسع لاحقاً خارج نطاق الأمن، فأصبح الفصل بين أدواره وأدوار جهات مرتبطة مثل Korea Credit Information Services غامضاً. ومن أبرز الأمثلة بورصة البيانات المالية التي افتتحها عام 2020. ووفق مواد قُدمت إلى مكتب النائب عن الحزب الديمقراطي بارك سانغ هيوك، لم تتجاوز المعاملات المدفوعة فيها عام 2024 ثلاث صفقات بقيمة 14.98 مليون وون.
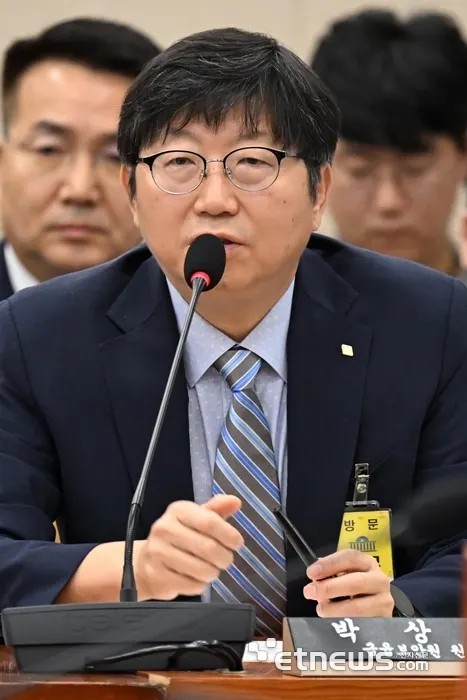
وبعد التسريب، تتركز الانتقادات على مدير المعهد بارك سانغ وون. فقد عمل في Financial Supervisory Service في الإشراف على المجموعات المالية والتخطيط والإدارة وشؤون التمويل الصغير، لكنه لا يملك خبرة عملية في الأمن السيبراني أو الاستجابة للحوادث. كما يُنظر إليه على أنه مسؤول عن إدارة المخاطر الأمنية الداخلية.
مؤتمر تحت الضغط
يعقد المعهد في 12 نوفمبر في يويدو بسيول مؤتمر PISCON 2026 تحت عنوان «استراتيجية اليوم للتمويل القادم»، لمناقشة التهديدات السيبرانية في عصر الذكاء الاصطناعي واستجابة القطاع المالي. وقد وقع التسريب قبل ثلاثة أيام من الحدث، ما يعزز الشكوك حول قدرة المعهد على رسم استراتيجية أمنية للقطاع.
ويقول مصدر في القطاع إن المدعوين يشملون لجنة الخدمات المالية والمؤسسات المالية، وكذلك الشركات التي تسربت بياناتها. ويرى أن على المعهد أن يعتذر أولاً ويشرح كيفية حدوث التسريب وإجراءات منع تكراره، قبل الحديث عن استراتيجيات المستقبل.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
محفظة Google تضيف مفاتيح المنزل الرقمية لأقفال NFC وUWB الذكية

TSMC تخطط لاستثمار ما يصل إلى مليار دولار في Anthropic وOpenAI

Acecore وSupplya وNavidyn تتصدر مسابقة TechCabal Battlefield

إيروولكس تعتزم استثمار أكثر من 1.6 مليار دولار في سنغافورة خلال 5 سنوات
المزيد في: الأمن السيبراني
عرض الكل →
معبد ياسوكوني: تسريب 14.5 ألف سجل من متجره الإلكتروني

بنك GMO Aozora Net يوقف واجهة API المصرفية مرتين بعد رصد هجمات

Helix تستبدل كابتشا باختبار صوتي من أربعة أرقام
