هجوم فدية يضرب ActiveCloud ويعطل عددًا من خدماتها السحابية
أعلنت شركة ActiveCloud البيلاروسية للخدمات السحابية تعرضها لهجوم فدية في 10 نوفمبر شفّر جزءًا من بنيتها. عادت SmartMail للعمل بينما لا تزال E-Cloud وECP وSelfMail متوقفة.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
تعرضت البنية التحتية لمزوّد الخدمات السحابية ActiveCloud في بيلاروسيا لهجوم من نوع ransomware (برمجيات الفدية) في 10 نوفمبر 2026، قام خلاله المهاجمون بتشفير جزء من البنية السحابية للشركة.
وبحسب الشركة، أُعيد تشغيل خدمة SmartMail، في حين لا تزال خدمات E-Cloud وECP وSelfMail غير متاحة. وأفادت ActiveCloud بأن فريقها عمل طوال الليل دون توقف على الاستعادة، وأن العملية تجري على مراحل، وتتركز الجهود حاليًا على E-Cloud.
كيف يتابع العملاء الوضع
تعلن الشركة عن كل خدمة تتم استعادتها عبر قناتها على تيليغرام، كما يمكن متابعة حالة الخدمات على موقعها الرسمي activecloud.by. ولأن قنوات التواصل المعتادة لا تعمل حاليًا، توصي ActiveCloud العملاء بالتواصل مع مدير الحساب الشخصي ومتابعة أخبار القناة.
وكانت الشركة قد ذكرت في وقت سابق أن الفحص الذي أجرته أكد عدم حدوث تسريب لبيانات العملاء.
نبذة عن الشركة
تأسست ActiveCloud عام 2003 وتعمل في سوق الحلول السحابية منذ 2010، وتُعد لاعبًا كبيرًا في السوق البيلاروسية. تقدم تأجير الخوادم الافتراضية (IaaS) والسحب الخاصة، وتطبيقات الأعمال السحابية (SaaS)، والاستضافة وتسجيل النطاقات وشهادات SSL، إضافة إلى ترحيل البنية التقنية وخدمات أمن المعلومات، مع دعم فني على مدار الساعة.
يعني الحادث بالنسبة للشركات العميلة انقطاعًا في خدمات تعتمد عليها أعمالها اليومية، ولم تحدد الشركة موعدًا لاستعادة جميع الأنظمة بالكامل.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
Graphon Labs تجمع 35 مليون دولار لبناء ذاكرة وكلاء الذكاء الاصطناعي
Claude تضيف Sheets وWhiteboards للتحرير الجماعي بنسخة تجريبية
Anthropic تشدد قواعد الوصول إلى Claude للشركات الروسية
delsur: اتحاد يجمع أكثر من 400 شركة ناشئة في جنوب إسبانيا
المزيد في: الأمن السيبراني
عرض الكل →
Synology تسد 27 ثغرة في DSM بينها خلل حرج بدرجة 9.8 من 10
اختراق نظارات Ray-Ban Meta وتجاوز تصحيح ميتا بتغيير بايت واحد
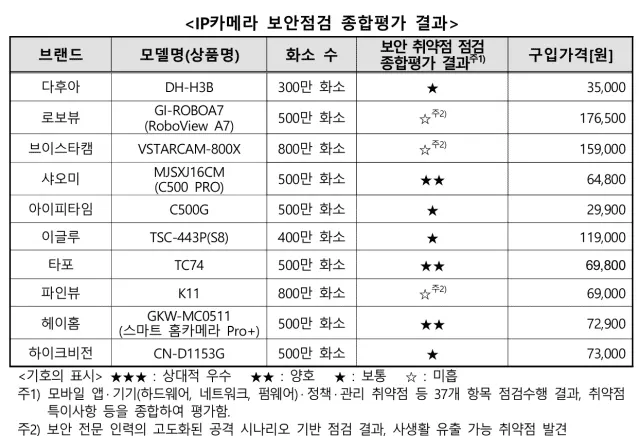
KISA تفحص 10 كاميرات IP: ثلاث منها بلا مصادقة مستخدم كافية