Java4Shell: ثغرة في جافا تتيح تنفيذ الشيفرة عن بعد على بعض المعالجات
ثغرة Java4Shell في جافا تتيح تنفيذ شيفرة عن بعد، لكن على معالجات محددة فقط. والخطر لا يقتصر على الخوادم، بل يشمل برامج العملاء أيضًا.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
Java4Shell اسم ثغرة أمنية جديدة في جافا تسمح بتنفيذ شيفرة عن بعد (RCE) على جهاز الضحية. لكن هناك شرطًا مهمًا: الثغرة تؤثر فقط على معالجات معينة.
يذكّر الاسم بثغرة Log4Shell الشهيرة قبل سنوات، لكن المعطيات المتاحة تشير إلى أن العتاد الذي تعمل عليه جافا هو العامل الحاسم هنا.
هل تؤثر Java4Shell على برامج العملاء في جافا؟
نعم. فالثغرة لا تقتصر على الخوادم. يمكن أن تتأثر أيضًا برامج العملاء المكتوبة بلغة جافا، أي التطبيقات العادية على الحواسيب الشخصية، وليس الخدمات في مراكز البيانات وحدها.
لا تتضمن المعلومات المتاحة قائمة بالمعالجات أو إصدارات جافا المتأثرة، لذلك لا يمكن الجزم بما إذا كان جهازك معرّضًا. على مديري الأنظمة متابعة بيانات مطوري جافا وتوزيعاتهم، وتثبيت التحديثات فور صدورها.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
GTA VI بسرعة 30 إطارًا في الثانية على كل المنصات حتى PS5 Pro
CachyOS Package Installer 2.0 يحاول إبعاد المبتدئين عن الطرفية
عدد مشاهدات يوتيوب يرتفع: مشاهدات التلفزيون تُحتسب بوزن أكبر
تحديث BGMI 4.7 يجلب الثعبان يورمونغاندر إلى ثلاث خرائط
المزيد في: الأمن السيبراني
عرض الكل →
إرجاع SSD إلى أمازون: قرص معطوب بيع مع بيانات صاحبه

macOS 27.3 والوصول الكامل للقرص: أبل تحذّر من وكلاء الذكاء الاصطناعي
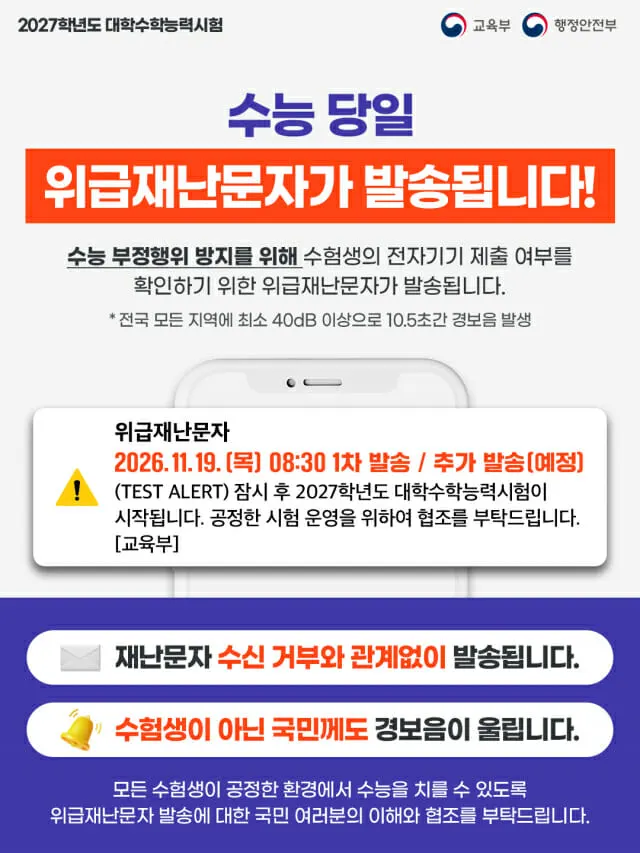
إنذار امتحان CSAT في كوريا الجنوبية سيرن حتى في الهواتف الصامتة