أداة Artex للذكاء الاصطناعي: الFBI يحذر من هجمات تستغرق أقل من 3 ساعات
يقول مكتب التحقيقات الفيدرالي إن قراصنة يستخدمون Artex، أداة اختبار أمني مفتوحة المصدر، للانتقال من اختيار الهدف إلى وصول عميق في أقل من ثلاث ساعات.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
أداة صُممت للعثور على الثغرات الأمنية صارت تساعد المخترقين. بحسب مكتب التحقيقات الفيدرالي (FBI)، يستخدم قراصنة أداة Artex، وهي أداة اختبار أمني مفتوحة المصدر تعمل بالذكاء الاصطناعي، لاختراق مؤسسات حول العالم. وذكر المكتب في تحذير نشره يوم الجمعة أن بعض الهجمات استغرق أقل من 3 ساعات من لحظة اختيار الهدف إلى الحصول على وصول عالي المستوى إلى أنظمته.
يستخدم المهاجمون Artex منذ أغسطس على الأقل، واستهدفوا بنوكًا وجهات حكومية وشركات تقنية ومزوّدي رعاية صحية.
ما هي أداة Artex وكيف تعمل؟
تؤتمت Artex الاختبارات الأمنية التي تجريها المؤسسات لكشف نقاط ضعفها. ووفق تحليل مايكروسوفت، يستطيع وكلاؤها فحص الدفاعات واستغلال الثغرات واستخراج البيانات. وبهذه الأتمتة يمكن للمهاجم تجربة عدة طرق للدخول إلى الشبكة في وقت واحد. وقد تطلق الهجمات تنبيهات أمنية، لكن سرعتها تركت المدافعين بوقت ضيق للرد.
أشار المكتب إلى هجمات على مؤسسات مالية في كوريا الجنوبية كشفت بيانات شخصية لنحو 67 ألف شخص. وتحذر مايكروسوفت، في حملة منفصلة، من أن المهاجمين اخترقوا أنظمة Microsoft 365 لدى أكثر من 2250 مؤسسة باستخدام بيانات اعتماد مسروقة لنسخ ConnectWise الاحتياطي إلى جانب Artex. ولأن العملاء منحوا هذا البرنامج صلاحياته مسبقًا، استطاع المهاجمون استخدام وصوله دون تسجيل الدخول بحساب مستخدم بعينه. وتنبه مايكروسوفت إلى أن نجاح تسجيل الدخول لا يعني بالضرورة الوصول إلى البيانات أو سرقتها.
وفي بحث نشرته أمازون ويب سيرفيسز في 13 نوفمبر وُصف أسلوب آخر: سرقة بيانات اعتماد خدمات الذكاء الاصطناعي واستخدامها للبحث عن بيانات أخرى على نفقة الضحية. وربطت أمازون هذه الحملات بـArtex بدرجة ثقة متوسطة، لكنها لم تتحقق بشكل مستقل من النتائج التي أبلغ عنها الوكلاء في أنظمة خارج نطاق مراقبتها. واعتمدت الهجمات على كلمات مرور افتراضية وبيانات دخول مكشوفة وبرامج قديمة.
هل لـArtex علاقة بأعطال مايكروسوفت وإدارة الطيران؟
صدر التحذير في اليوم الذي تسببت فيه مشكلات اتصالات بإيقاف أرضي للرحلات على مستوى الولايات المتحدة بقرار من إدارة الطيران الفيدرالية، وبعد يوم من بدء عطل كبير في Microsoft 365. أرجعت مايكروسوفت العطل إلى مشكلات تقنية، وتقول الإدارة إنها لم تجد ما يدل على هجوم إلكتروني. ونقلت ABC News عن مسؤول في FBI أن Artex لا يبدو مرتبطًا بأي من الحادثتين ولا بأعطال مصرفية أخرى، منها ما طال JPMorgan Chase.
وكان مطوّر Artex قد حذف المستودع الأصلي من GitHub في أكتوبر بعد بلاغات عن إساءة الاستخدام، لكن النسخ ما زالت متاحة. وينصح المكتب بتقييد الوصول إلى الأنظمة الحساسة، ومراجعة أذونات البرامج، واستبدال بيانات الاعتماد المكشوفة، ومراقبة نشاط الحسابات غير المعتاد وعمليات نقل البيانات الكبيرة.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
محفظة Google Wallet تصل إلى iPhone لكن دون الدفع بالتقريب
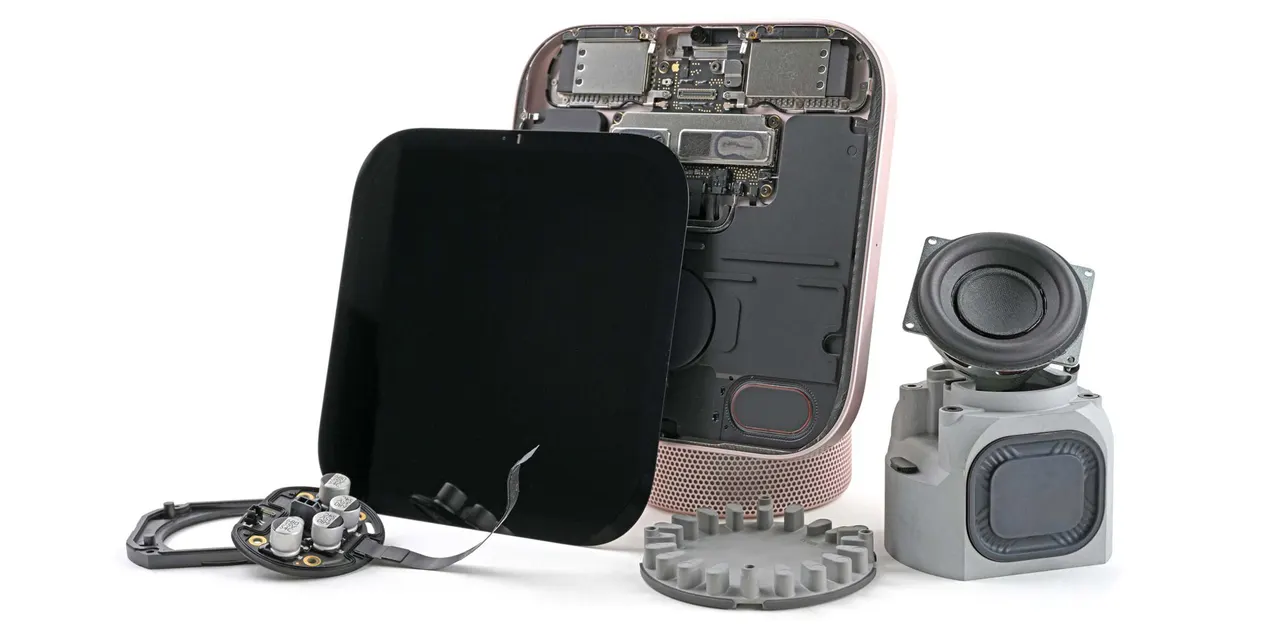
تفكيك Apple HomeView من iFixit: غراء على الشاشة واللوحة
اختراق بيانات Trezor: كشف معلومات 27 ألف طلب عبر شركة شحن
ثقوب سوداء من مستعرات عظمى فاشلة: دليل 10 كتل شمسية في بيانات ليغو
المزيد في: الأمن السيبراني
عرض الكل →
سان دييغو تنهي عقد كاميرات Flock والإنارة الذكية
ثغرة eMudhra emBridge: CERT-In يحذر من تسريب أسماء الملفات
غوغل تكشف وكلاء ذكاء اصطناعي للاختراق يستهدفون مواقع فرنسية
