FaceStealer: مكالمات زوم مزيفة «صوتك مكتوم» وسرقة 400 مليون دولار
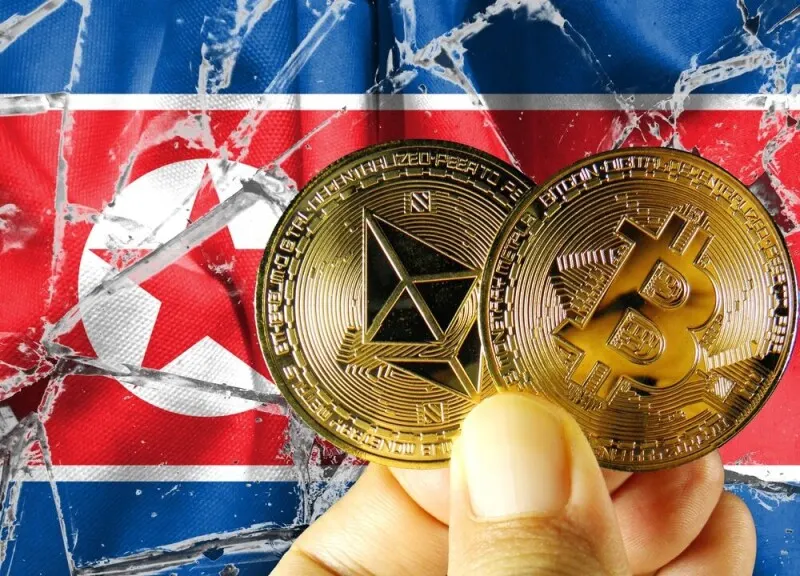
يقول مكتب التحقيقات الفيدرالي إن قراصنة كوريين شماليين سرقوا أكثر من 400 مليون دولار عبر مكالمات فيديو مزيفة يظهر فيها صديق صامت و«تحديث» للصوت.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
صديق يدعوك إلى مكالمة فيديو. ترى وجهه وشفتاه تتحركان، لكن لا صوت. ثم تظهر رسالة في المحادثة: حدّث البرنامج ليعمل الصوت. بحسب مكتب التحقيقات الفيدرالي، هذه هي حيلة FaceStealer التي درّت على قراصنة مرتبطين بكوريا الشمالية أكثر من 400 مليون دولار خلال 18 شهرًا.
أعلنت الحكومة الأمريكية الخميس أن المحكمة سمحت بمصادرة أو تجميد أكثر من 1.2 مليار دولار من أصل 6.3 مليار دولار سُرقت من منصة Binance الشهر الماضي. كما سمحت المحكمة بإغلاق البنية السحابية المستخدمة في FaceStealer. ويقول المكتب إنه صادر أكثر من 900 تسجيل من كاميرات الويب تعود إلى الضحايا.
كيف تعمل عملية الاحتيال FaceStealer؟
يتلقى الهدف أولًا دعوة إلى اجتماع من حساب مخترق. وبحسب العميل الخاص جيريمي روبرتسون من مكتب لوس أنجلوس، تبدو الدعوة موثوقة لأنها تستند إلى محادثات أو اهتمامات سابقة مع الشخص نفسه. وفي دعوة التقويم رابط بعنوان مقلَّد بخطأ إملائي (typosquatting).
يقود الرابط إلى اجتماع زوم أو تيمز مزيف. يسجل المحتالون فيديو كاميرا الضحية، بينما يعرضون مقطعًا مسجلًا مسبقًا لمن يُفترض أنه صاحب الدعوة. وأحيانًا يستخدمون مقاطع deepfake لشخصيات معروفة في عالم العملات المشفرة وweb3. وعندما لا يسمع الضحية شيئًا، يُطلب منه تحديث البرنامج عبر رابط. النقر عليه يثبّت برمجية خبيثة تسرق العملات المشفرة وترسل قائمة جهات الاتصال إلى اللصوص ليستمر الاحتيال.
من المستهدفون؟
العاملون في العملات المشفرة وweb3، ومطورو ومشرفو البرمجيات مفتوحة المصدر. فهؤلاء يتحكمون في مستودعات الشيفرة، والوصول إليها خطوة أولى نحو هجمات سلاسل التوريد.
ينسب المكتب العملية إلى مجموعة Sapphire Sleet التي تُعد فرعًا من Lazarus Group، وتُعرف أيضًا بأسماء UNC1069 وStardust Chollima وAPT38 وBlueNoroff. وقال بريت ليذرمان من قسم الجرائم الإلكترونية في المكتب إن القراصنة الكوريين الشماليين يمزجون بشكل متزايد بين الاختراق والهندسة الاجتماعية وتقنيات مثل deepfake.
ومنذ السرقة ساعد المحققون وشركاء من القطاع الخاص في تجميد أكثر من 2.7 مليار دولار. وكان المكتب قد نسب هجوم 29 أكتوبر على Binance إلى TraderTraitor، المرتبطة أيضًا بـ Lazarus.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →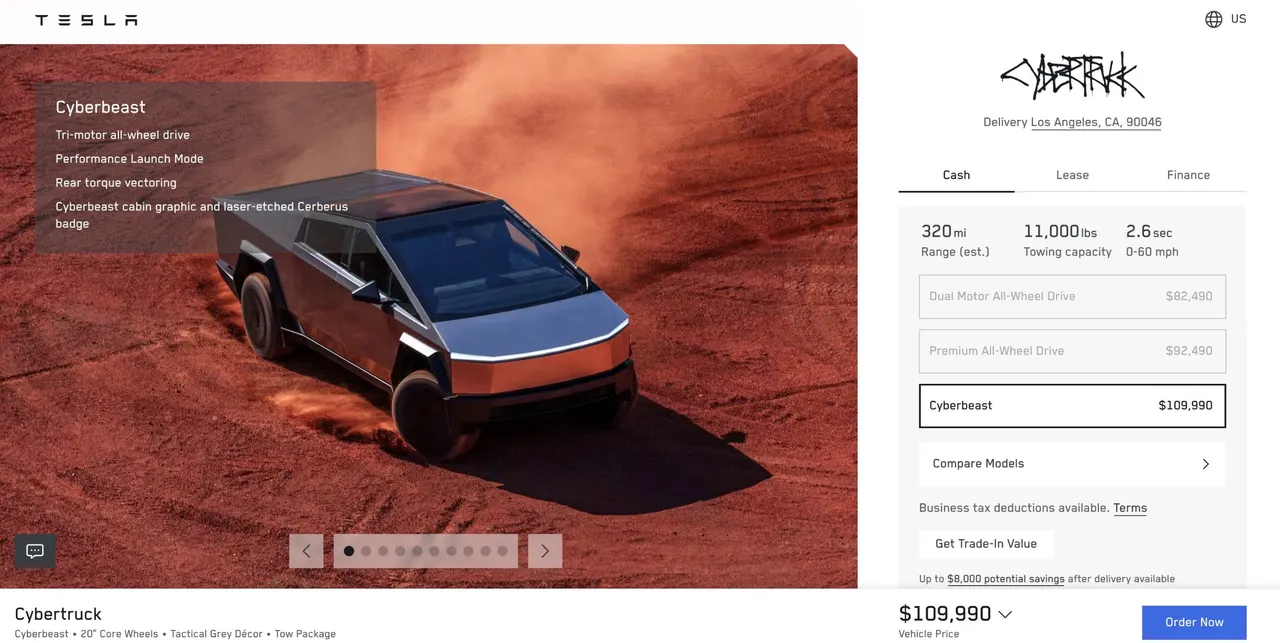
تيسلا سايبرتراك يبدأ الآن من 109,990 دولارات بزيادة 57% منذ أغسطس
ربط Gemini بالحساب المصرفي عبر Google Wallet: يقرأ ولا يدفع
أسواق التنبؤ: الكونغرس قد يقيّد رهانات موظفي الحكومة الأمريكية
خلل Private Space في بكسل: الوضع الداكن يكشف المساحة المخفية
المزيد في: الأمن السيبراني
عرض الكل →
دفتر كلمات المرور من Daiso ينفد في اليابان مع تزايد تسريبات البيانات

غرامة Tinder بسبب GDPR: الجهة الإيرلندية تعاقب فرع Match Group الأوروبي
تسريب بيانات أوبر: سرقة رخص قيادة السائقين عبر Fireworks AI