دفتر كلمات المرور من Daiso ينفد في اليابان مع تزايد تسريبات البيانات
نفد دفتر كلمات المرور الورقي من متاجر Daiso في اليابان بعد موجة تسريبات بيانات. حتى وكالة الأمن الحكومية IPA لا ترفض الورق، لكنها تحذر من مخاطره.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
مع توالي تسريبات البيانات، يعود اليابانيون إلى الورق. فقد نفد مؤقتاً دفتر كلمات المرور الورقي من متاجر Daiso التي يباع فيها كل شيء تقريباً بمئة ين.
قالت الشركة المشغلة (Daiso Industries ومقرها هيغاشي هيروشيما) إن المبيعات ترتفع أسبوعاً بعد أسبوع منذ نهاية أكتوبر. لم تذكر أرقاماً، لكنها قالت إن الارتفاع الأخير فاجأ حتى فريق تطوير الدفتر. ومن المقرر أن يعود إلى الرفوف خلال نوفمبر، وتعمل الشركة على زيادة الإنتاج. ولا خطط حالياً لطرح منتجات أخرى لإدارة كلمات المرور.
يباع الدفتر منذ خريف 2020. وكان موجهاً في البداية لكبار السن الذين يترددون في إدارة كلمات المرور على الأجهزة الرقمية أو يجدون ذلك صعباً. أما الآن فتقول Daiso إن الناس يقدّرون الطمأنينة التي يوفرها ورق غير متصل بالشبكة.
والتوقيت ليس صدفة. فبحسب دراسة MM Research Institute، ارتفع عدد حوادث التسريب الناتجة عن هجمات إلكترونية من 72 في أغسطس و81 في سبتمبر إلى 193 في أكتوبر. وبلغت تسريبات بيانات الاعتماد، كأسماء المستخدمين وكلمات المرور، نحو 161 مليون سجل حتى نهاية أكتوبر، أي قرابة 31 ضعف إجمالي عام 2025 (5.14 مليون). ومن الحالات الكبيرة شركة Sourcenext التي أعلنت في 15 أكتوبر أن بيانات ما يصل إلى 22.52 مليون عضو، بينها كلمات المرور، ربما تسربت.
هل كتابة كلمات المرور على الورق آمنة؟
لا ترفض وكالة تعزيز تقنية المعلومات اليابانية (IPA) الورق. وموقفها المعلن عام 2022 لم يتغير: الطريقة «ليست مرفوضة بالضرورة». وتوصي الوكالة بكلمة مرور مختلفة لكل خدمة، بطول نحو 15 خانة، تجمع الأحرف الكبيرة والصغيرة والأرقام. ولا مانع من برامج إدارة كلمات المرور إذا كانت الخدمة موثوقة ولها دعم فني.
لكن للورق نقاط ضعف. فالدفتر الذي تحمله قد يضيع، وقد يختلس أحدهم النظر إليه. كما أن الخدمة نفسها تحتفظ ببيانات الدخول، فإذا تسربت من نظامها فلن يفيد الدفتر. ويجرب المهاجمون الأسماء وكلمات المرور المسربة في خدمات أخرى، وهو ما يعرف بـ«الهجوم بالقوائم». وقد أكد متجر Muji الإلكتروني حدوثه في نوفمبر، كما برز احتماله في موقع اليانصيب الرسمي.
وتنصح IPA بتفعيل المصادقة متعددة العوامل ومفاتيح المرور (passkeys) متى توفرت في الخدمة، واعتبار الرسائل البريدية والنصية المفاجئة مزيفة وعدم فتح روابطها.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →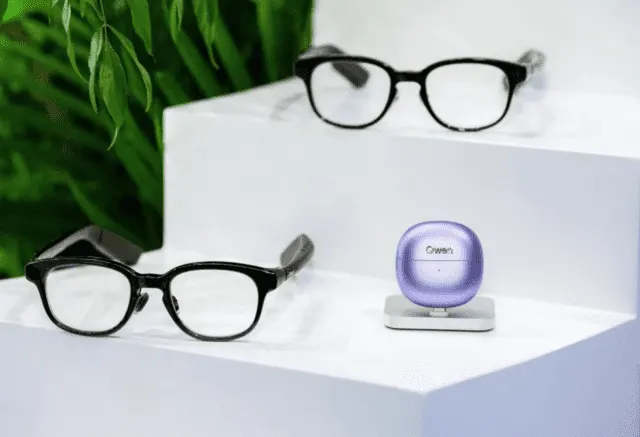
نظارات Qwen N1 Pro الذكية تقيس النبض وإجهاد العين
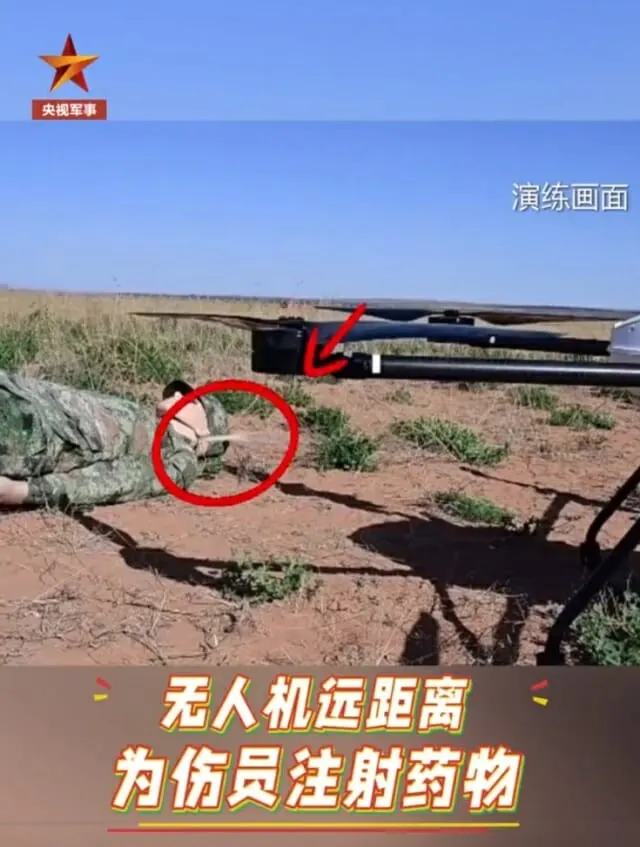
طائرة مسيّرة صينية تطلق سهم دواء طارئ على الجنود الجرحى
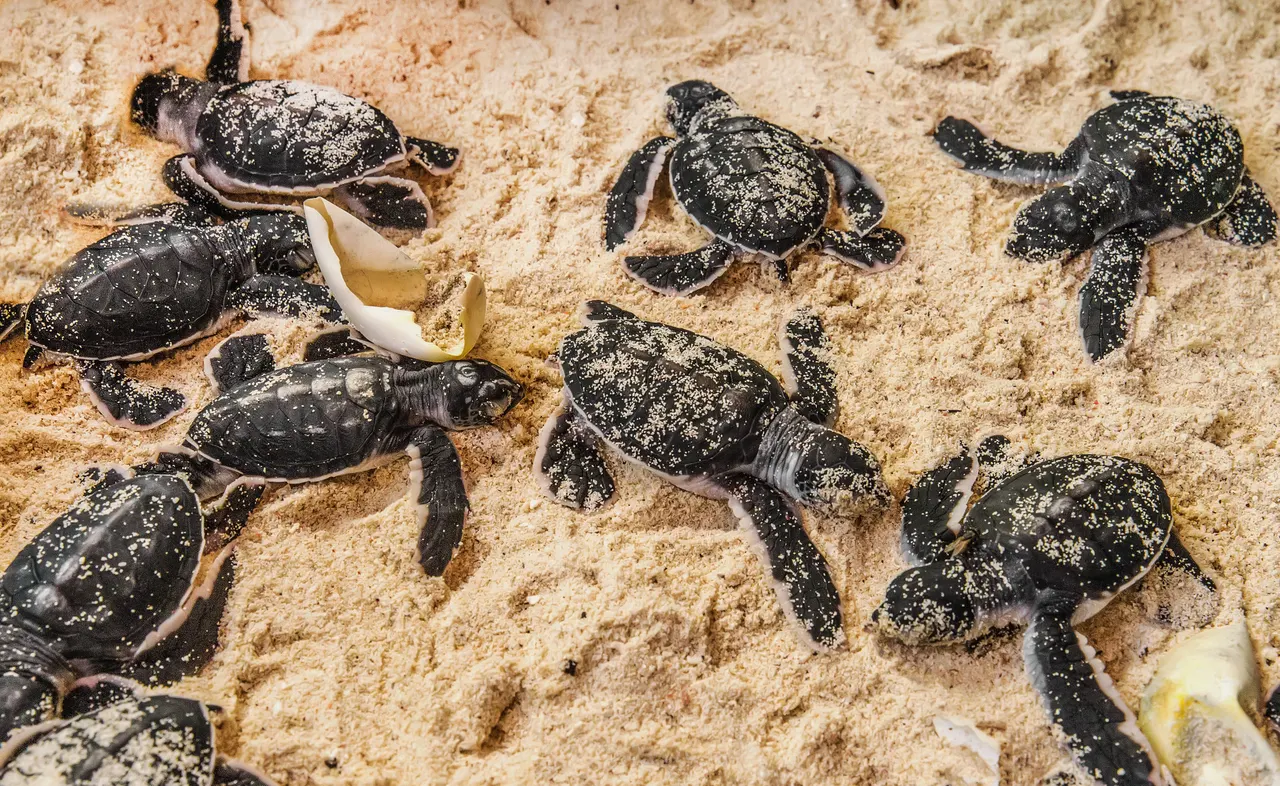
صغار السلاحف البحرية في فلوريدا: كل من فُحص حتى الآن أنثى
حظر حسابات Claude: استبيان 193 مستخدمًا يختبر نصائح VPN
المزيد في: الأمن السيبراني
عرض الكل →
غرامة Tinder بسبب GDPR: الجهة الإيرلندية تعاقب فرع Match Group الأوروبي
تسريب بيانات أوبر: سرقة رخص قيادة السائقين عبر Fireworks AI
بيدرو سانشيز عن اختراق آيفونه: «إنه جسم طائر مجهول» في بودكاست وايلد