مسؤول أمن Binance وصف في يوليو أسلوب هجوم الـ6.3 مليار دولار
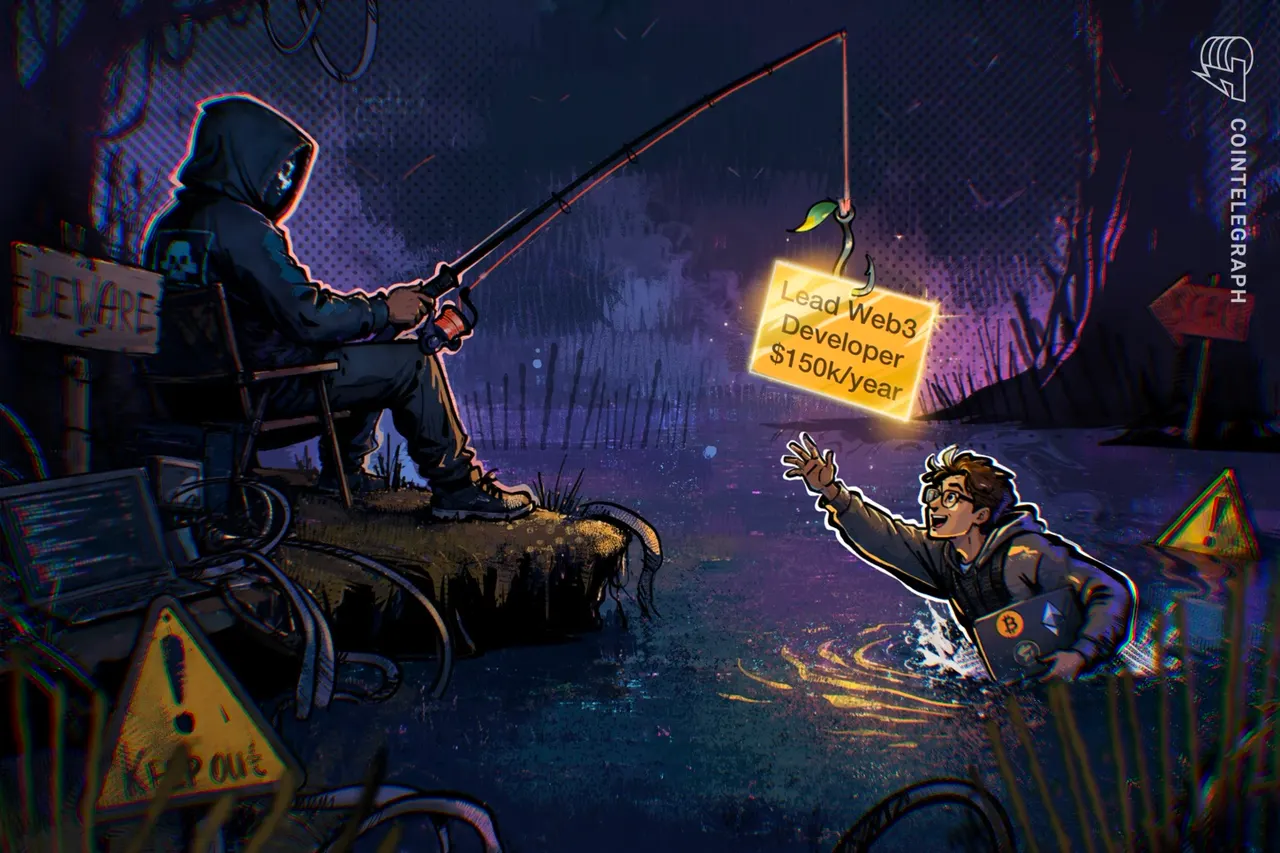
قبل أشهر من أكبر اختراق في تاريخ Binance بقيمة 6.3 مليار دولار، شرح مسؤول الأمن جيمي سو في مقابلة كيف يمكن لاختبار برمجة مزيف أن يخترق جهاز موظف.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
قبل أشهر من اختراق Binance القياسي الذي بلغت قيمته 6.3 مليار دولار، شرح كبير مسؤولي الأمن في المنصة، جيمي سو (Jimmy Su)، في مقابلة كيف يمكن لاختبار برمجة مزيف أن يخترق جهاز موظف. وقد استُخدم الأسلوب نفسه لاحقاً في الهجوم على المنصة.
أُجريت المقابلة في يوليو. وأوضح سو، الذي يشغل منصب كبير مسؤولي الأمن (CSO) في Binance، أن اختبارات البرمجة المزيفة قد تُستخدم لاختراق أجهزة من يجرونها. بدا ذلك حينها تحذيراً من خطر بين مخاطر كثيرة، أما الآن فيُقرأ كأنه وصف مسبق لما حدث.
كيف يعمل هجوم اختبار البرمجة المزيف؟
الفكرة بسيطة. يتلقى الموظف مهمة تبدو اختباراً عادياً للمهارات، لكنها في الواقع طريق إلى جهازه. وبحسب وصف سو، يمكن بهذه الطريقة اختراق حاسوب الشخص الذي ينفذ المهمة. ولا حاجة إلى مهاجمة دفاعات المنصة مباشرة، إذ يكفي أن ينفذ أحد أفراد الفريق المهمة.
ماذا يعني ذلك للمستخدمين والمبرمجين؟
تُظهر القصة أن هذا الأسلوب ليس نظرية تُعرض في المؤتمرات. فقد استُخدم في هجوم قياسي على إحدى كبرى منصات العملات المشفرة، ومسؤول أمنها كان يعرف الأسلوب ويتحدث عنه علناً. والدرس للمبرمجين بسيط ومزعج: الكود القادم من مصدر مجهول يبقى كوداً من مصدر مجهول، حتى لو وصل في صورة اختبار توظيف.
لا تتضمن المادة المتاحة تفاصيل أخرى عن مجريات الهجوم. المعروف فقط أن التحذير جاء في يوليو، وأن الحادثة الكبرى وقعت بعده.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
iPhone Duo: تقديم مواعيد التسليم من يناير إلى ديسمبر

هواتف ببطارية 12000 مللي أمبير: شاومي تنتجها بالفعل

ضريبة الهواتف الذكية في بولندا تبدأ: 1% على الهواتف من 32 جيجابايت

حساب التوفير في Pekao: فائدة تصل إلى 6% سنويًا حتى 23 نوفمبر
المزيد في: الأمن السيبراني
عرض الكل →
Outlook وHotmail رفضا رسائل سليمة 4 أيام ولا يمكن استعادتها

تسريب بيانات Qoo10: إحداثيات العناوين والسمات الجسدية

روسكومنادزور يشغّل ذكاءً اصطناعياً لرصد VPN بتكلفة 2.27 مليار روبل
