بينانس: مقابلات عمل مزيفة وأداة ذكاء اصطناعي وراء سرقة 6.3 مليار دولار
وفق تحليل بينانس، دمج قراصنة مرتبطون بكوريا الشمالية إعلانًا خبيثًا ومهمة توظيف مزيفة وأداة ذكاء اصطناعي داخلية لتنفيذ أكبر سرقة عملات مشفرة حتى الآن.
جاءت أكبر عملية سرقة للعملات المشفرة حتى الآن نتيجة الجمع بين تقنيات اختراق معروفة نُفذت على مدى أشهر. هذا ما يرد في تقرير ما بعد الحادثة الذي نشرته بينانس. ووفق مكتب التحقيقات الفيدرالي، تقف وراء الهجوم وحدة كورية شمالية تُعرف باسم «TraderTraitor».
من إعلان في غوغل إلى مقابلة عمل مزيفة
بدأت القصة في يونيو، حين نزّل أحد المطورين مثبّتًا معدَّلًا يبدو أنه انتشر عبر إعلان خبيث في غوغل. مكّن ذلك المهاجمين من معرفة هوية المهندسين وطريقة عملهم.
وفي سبتمبر استُهدف مهندس آخر. تظاهر شخص بأنه مهتم بتوظيفه، فحدّد سلسلة مكالمات وعدة جولات من المقابلات، وشارك صفحات على وسائل التواصل الاجتماعي لبناء الثقة، ثم دفعه في النهاية إلى تنزيل «مهمة مقابلة» كانت في الحقيقة برمجية خبيثة.
وتقول بينانس إن فرق الأمن لديها رصدت الإصابة الأولى في يونيو واستبدلت جهاز الموظف. لكن أدوات الحماية لم تكتشف الهجوم الثاني، إذ حذفت البرمجية الخبيثة الملف التنفيذي pyenv واستبدلته بنسخة خبيثة منحت المهاجمين منفذًا خلفيًا. وتصفها الشركة بأنها برمجية من نوع 0-day أخفت آثار الاختراق أيضًا.
أداة ذكاء اصطناعي داخلية واستجابة متأخرة
وبحلول 20 أكتوبر، استخدم المهاجمون أداة الذكاء الاصطناعي الداخلية في بينانس للسيطرة على محافظ المهندس الأول الذي أُصيب في يونيو وموظف ثالث. وفي 29 أكتوبر سجّلوا الدخول إلى حاسوب الموظف الثالث وأطلقوا الهجوم.
ويشرح التقرير سبب تعذّر وقف المعاملات التي جرت بعد نحو ساعتين من أولى التحويلات غير المصرّح بها. فبما أن المحفظة الساخنة تعتمد الحوسبة متعددة الأطراف (MPC)، لم يكن هناك مفتاح خاص واحد يتيح إلغاء تفويضات EIP-7702 الخبيثة فورًا.
وتفيد بينانس بأنها منعت 57 حالة تهديد إلكتروني يُشتبه في ارتباطها بكوريا الشمالية. ويقول الرئيس التنفيذي ريتشارد تينغ إن أي مستخدم لا يتحمل خسارة، وإن نحو 2.85 مليار دولار من الأصول المسروقة جرى تجميدها أو اعتراضها. وبحسبه، عُوّضت 98% من الرموز المتضررة وتعمل الشركة على إكمال الـ2% المتبقية، فيما استؤنفت السحوبات بشكل عام.
لكن يبقى غير واضح لماذا نجح هذا الهجوم تحديدًا. فمخاطر مقابلات العمل التي تطلب تنزيل شيفرة وتشغيلها على أجهزة تتيح الوصول إلى موارد الشركة معروفة منذ سنوات، بينما تتوفر تفاصيل قليلة عن أداة الذكاء الاصطناعي الداخلية وكيف ساعدت المهاجمين.
تطبيقات تستحق النظر
 SUMO: لغز الأرقام
اختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
 Dialo: تعلّم اللغات بالتحدث
تحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
 ediviewer: اقرأ ملفات EDI كالمستندات
افتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
المزيد من هذا اليوم
عرض الكل →
Lengow تستحوذ على Daily&Co لتشغيل المتاجر الإلكترونية للعلامات
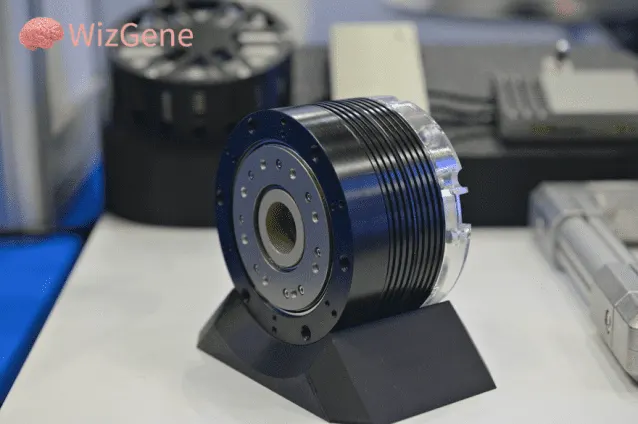
Wizzine تكشف مشغّل FLUXIUM R80 لروبوت لوجستي بحمولة 600 كغ
مايديبو تطلق LiveSync للترجمة الفورية بالذكاء الاصطناعي في تشيلي
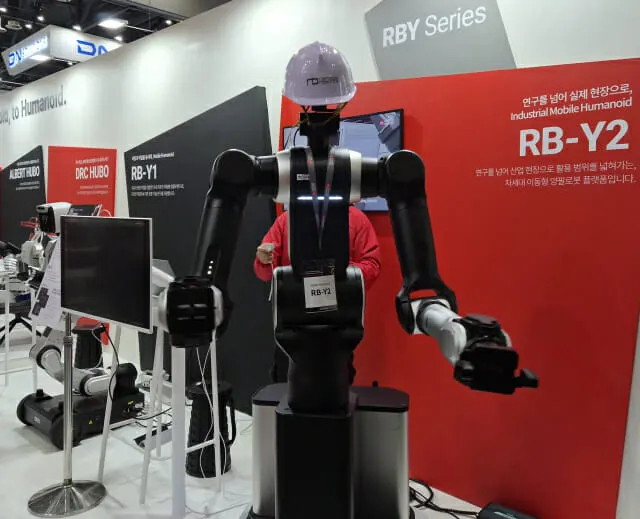
Rainbow Robotics تدمج الذكاء الاصطناعي في الروبوت RB-Y2 للتحكم بالصوت
المزيد في: الأمن السيبراني
عرض الكل →
تطبيقات Lovable كشفت جوازات سفر وبيانات دفع دون تسجيل دخول

أفاست تطلق VPN مجاني بلا حدود وبلا إعلانات في فرنسا

اختراق الثلاجات: هجمات تضرب أنظمة تبريد المتاجر في أوروبا