ANSSI: القراصنة يسرقون ملايين البيانات دون براعة تقنية
تقول الوكالة الفرنسية للأمن السيبراني ANSSI إن سرقات البيانات واسعة النطاق لا تتطلب غالباً مهارة تقنية، بل نقاط دخول ضعيفة الحماية تُترك مفتوحة أمام المهاجمين.

تؤكد الوكالة الفرنسية للأمن السيبراني ANSSI أن سرقة ملايين السجلات من البيانات لا تتطلب في كثير من الأحيان أي براعة تقنية من المهاجمين. يكفي أن تكون هناك نقاط دخول ضعيفة الحماية تتركها المؤسسات مفتوحة.
أبواب مفتوحة بدل تقنيات متطورة
رسالة الوكالة واضحة: ليست الاختراقات الكبرى دائماً نتاج ثغرات معقدة أو أدوات متقدمة. فالمهاجمون يختارون أسهل الطرق، ويستغلون منافذ يمكن النفاذ منها بجهد محدود. وعليه فإن حجم السرقة لا يعكس بالضرورة مدى تعقيد الهجوم.
يغيّر هذا الطرح طريقة النظر إلى المخاطر. فإذا كان المهاجمون يفضّلون المداخل الأقل حماية، فإن هذه المداخل هي الحلقة الأضعف، أكثر من الثغرات النادرة التي يصعب توقعها.
ماذا يعني ذلك للشركات والمستخدمين
بالنسبة إلى الشركات والمؤسسات، الخلاصة عملية: ينبغي أولاً ترتيب الأساسيات، أي معرفة نقاط الوصول المكشوفة إلى الخارج وتأمينها بالشكل الصحيح، ثم الاستثمار لاحقاً في حلول أكثر تقدماً.
أما المستخدمون العاديون، فقد تتسرب بياناتهم لا بسبب خطأ منهم، بل نتيجة إهمال الجهة التي تحتفظ بها. ويُظهر حجم هذه الحوادث، الذي يُقدَّر بالملايين من السجلات، مدى الكلفة التي قد تترتب على تقصير بسيط.
ويندرج تحذير ANSSI ضمن دعوة أوسع إلى الانضباط في النظافة الرقمية الأساسية. فبحسب الوكالة، ما يتيح سرقة البيانات على نطاق واسع ليس عبقرية القراصنة، بل أبواب لم تُغلق جيداً.
المزيد من هذا اليوم
عرض الكل →
كيشت: الأرباح الصافية تتضاعف إلى 125 كرور روبية في الربع الثاني
Jagruti Rehabilitation Centre تجمع 28 كرور روبية في جولة Series A
شركة Let's Game Now تجمع 30 كرور روبية لإطلاق دوري Indian Super Gaming League
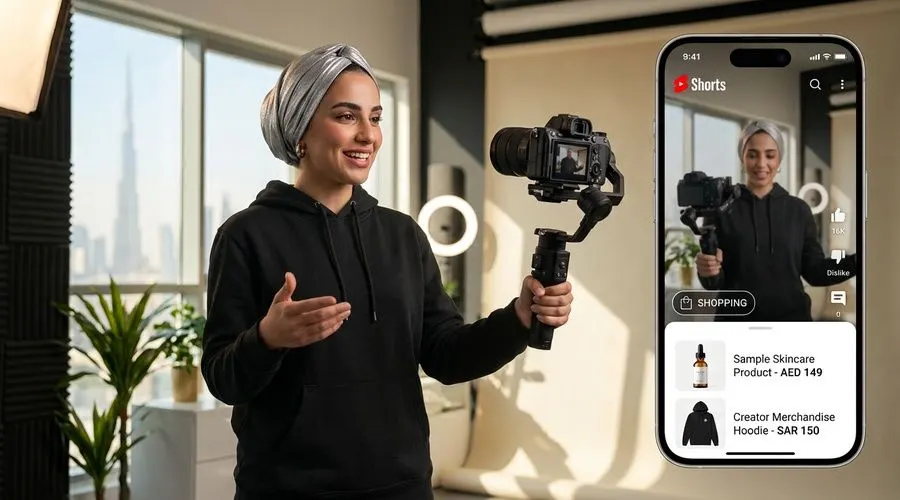
يوتيوب تطلق برنامج التسوق بالعمولة في السعودية والإمارات ومصر
المزيد في: الأمن السيبراني
عرض الكل →
اختراق نظام Bithumb الداخلي يكشف بيانات 7159 مستخدمًا وموظفًا

إيقاف TwitCasting بعد اختراق غير مصرح به لخوادمه
Upwind تجمع 400 مليون دولار بتقييم 3.8 مليار دولار