هجوم AirSnitch يخترق عزل العملاء في Wi-Fi خلال ثانيتين تقريباً
ميزة عزل العملاء في Wi-Fi يفترض أن تمنع الغرباء على الشبكة نفسها من التجسس عليك، لكن باحثين تجاوزوها في كل البيئات التي اختبروها.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
تجلس على شبكة Wi-Fi نفسها مع شخص غريب وتفترض أن الراوتر يعزلكما عن بعض. هجوم AirSnitch يثبت أن هذا الافتراض قد يكون خاطئاً، فقد نجح باحثون في تجاوز ميزة عزل العملاء (client isolation) في كل البيئات التي اختبروها.
وصف باحثون من جامعة كاليفورنيا في ريفرسايد وجهات أخرى الطريقة في ورقة بعنوان «AirSnitch: Demystifying and Breaking Client Isolation in Wi-Fi Networks»، قُدمت في فبراير 2026 خلال مؤتمر NDSS في سان دييغو. شملت الاختبارات راوترات منزلية وأخرى للشركات وشبكات جامعية. وتبين أن كل بيئة منها يمكن تعطيل العزل فيها بهجوم واحد على الأقل، ما يتيح التنصت وحقن البيانات.
ما هو عزل العملاء في Wi-Fi؟
هو ميزة تمنع الأجهزة المتصلة بالشبكة نفسها من التواصل المباشر فيما بينها. ولا يوجد معيار صناعي موحد لها، فكل مصنّع ينفذها بطريقته، ومن هنا جاءت الثغرات.
ثلاث ثغرات رئيسية
الأولى تستغل مفتاح التشفير المشترك GTK المستخدم للبث إلى جميع الأجهزة. يخفي المهاجم حزمة موجهة للضحية داخل بيانات تبدو كبث صادر من الراوتر، فتقبلها الشبكة كحركة عادية.
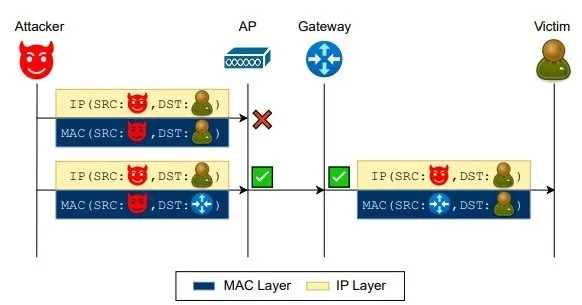
الثانية تسمى «gateway bouncing». كثير من الأجهزة تمنع الاتصال المباشر على مستوى عناوين MAC لكنها لا تفرض قيوداً على مستوى عناوين IP. فإذا جعل المهاجم الراوتر هو الوجهة المباشرة وعنوان IP للضحية هو الوجهة النهائية، أعاد الراوتر توجيه البيانات إليها بنفسه.
الثالثة «port stealing». نقاط الوصول الحديثة لها عدة معرّفات BSSID بحسب النطاق الترددي والاستخدام، مثل الشبكة الرئيسية وشبكة الضيوف، وتعاملها داخلياً كمنافذ افتراضية منفصلة. يتصل المهاجم من شبكة الضيوف منتحلاً عنوان MAC الخاص بالضحية، فتظن نقطة الوصول أن الضحية انتقلت وتحوّل إليه حركتها الواردة. وفي شبكة ضيوف مفتوحة بلا كلمة مرور تتسرب بيانات الضحية في الهواء دون تشفير رغم أنها مشفرة بقوة في الأصل. وإذا انتحل المهاجم عنوان MAC الخاص بالراوتر نفسه، أمكنه أيضاً التقاط الحركة الصادرة من الأجهزة الأخرى نحو الإنترنت.
بدمج اعتراض الحركة وإعادة حقن البيانات يستطيع المهاجم تنفيذ هجوم الوسيط (MitM) دون أن تلاحظ الضحية غالباً. وفي راوتر Netgear R8000 استغرق ذلك نحو ثانيتين.
وفي التجارب جرى التنصت دون تأخير من شبكة الضيوف على أجهزة في الشبكة الرئيسية. كما تم التنصت على اتصالات خادم المصادقة RADIUS في الجانب السلكي لشركة، وفك كلمة المرور، وتشغيل نقطة وصول وهمية تستولي على الشبكة وتعترض الحركة وبيانات الاعتماد.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
Nāpōwawāʻenakaulua: ويب يرصد أقدم زوج من الكوازارات

يونايتد إيرلاينز تقيّد وكلاء الذكاء الاصطناعي: الروبوت لا يُنجز تسجيل الوصول

جensen هوانغ يستقيل من رئاسة إنفيديا وكوليت كريس تتولى المنصب مؤقتا

مجلد WinSxS في ويندوز: أمر DISM يحرر حتى 10 جيجابايت
المزيد في: الأمن السيبراني
عرض الكل →
ثغرة إضافة RMM+ في ScreenConnect تصيب 288 جهازًا في 90 دقيقة
هل يتجسس تلفزيونك الذكي عليك؟ أكثر من 10 أسئلة عن بياناتك

هاتف آيفون منفذ هجوم كراكوف: المحققون قد يطلبون مساعدة Apple
