موجّهات API للذكاء الاصطناعي تسرق المفاتيح والعملات: فحص 428 خدمة
فحص باحثون من UCSB نحو 428 موجّه API وسيط بين وكلاء الذكاء الاصطناعي والنماذج. بعضها حقن شيفرة خبيثة، وأحدها سحب أموالًا من محفظة إيثيريوم خُصصت كطُعم.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
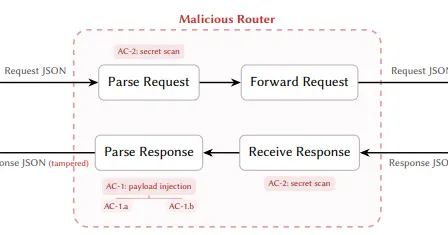
إذا كنت تشغّل وكيل ذكاء اصطناعي مثل Claude Code أو Codex عبر موجّه API تابع لجهة خارجية، فمشغّل هذا الموجّه يرى كل ما يمر عبره. باحثون من جامعة كاليفورنيا في سانتا باربرا (UCSB) وجهات أخرى اختبروا 428 موجّهًا. بعضها غيّر الأوامر، وأحدها أفرغ محفظة إيثيريوم أُعدّت كطُعم.
ما هو موجّه API ولماذا هو خطير؟
موجّه API خدمة تابعة لطرف ثالث تقع بين وكيل الذكاء الاصطناعي ومزوّدي النماذج مثل OpenAI وAnthropic، وتحوّل الطلبات إلى المصدر المناسب. المستخدم نفسه يحدد الموجّه وجهةً للاتصال، لذلك يُفكّ تشفير TLS عند هذه النقطة. يرى المشغّل التعليمات ومفاتيح API وبيانات الاعتماد وردود النموذج التي تتضمن استدعاءات الأدوات، ويستطيع تعديلها كما يشاء. ولا يوفّر المزوّدون الكبار في واجهاتهم توقيعًا رقميًا يثبت أن الرد لم يُعبث به في الطريق.
هجومان رئيسيان
الأول حقن الشيفرة. يعيد الموجّه كتابة الأمر الذي أرجعه الذكاء الاصطناعي، فيستبدل رابطًا سليمًا برابط يحمل برنامجًا خبيثًا، أو يغيّر اسم الحزمة إلى اسم مشابه مثل reqeusts بدل requests. وبعضها كان ماكرًا: يعمل بصورة طبيعية في أول 50 طلبًا ثم يهاجم من الطلب 51، أو يهاجم فقط في وضع التشغيل الآلي الكامل (YOLO) وفي مشاريع Rust وGo حصرًا.
الثاني سرقة الأسرار. لا يغيّر الموجّه شيئًا، بل يسحب من البيانات العابرة مفاتيح API ومفاتيح الوصول إلى AWS ورموز GitHub والمفاتيح الخاصة للعملات المشفرة. ويصعب على المستخدم ملاحظة ذلك.
ماذا كشف الاختبار؟
شملت العينة 28 موجّهًا مدفوعًا و400 مجاني. حقن موجّه مدفوع واحد وثمانية مجانية شيفرة خبيثة فعلًا، واستخدم اثنان منها حيلة الانتظار. وفي 17 موجّهًا مجانيًا استُخدمت لاحقًا بيانات AWS الوهمية التي مُرّرت عبرها. وسحب أحدها مبلغًا صغيرًا من مفتاح إيثيريوم خاص وُضع كطُعم.
وحتى الموجّه النزيه قد يصبح ثغرة إذا أعاد استخدام مفاتيح API مسرّبة أو مرّر الحركة عبر خادم ضعيف الحماية. وقد أضاف مشغّل خارجي خادم الطُعم الذي أعدّه الباحثون إلى مسارات التوجيه من تلقاء نفسه، فانكشفت 99 بيانات اعتماد من 440 جلسة تطوير.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
طائرات JR East المسيّرة لفحص شينكانسن: رحلات آلية في ناغانو
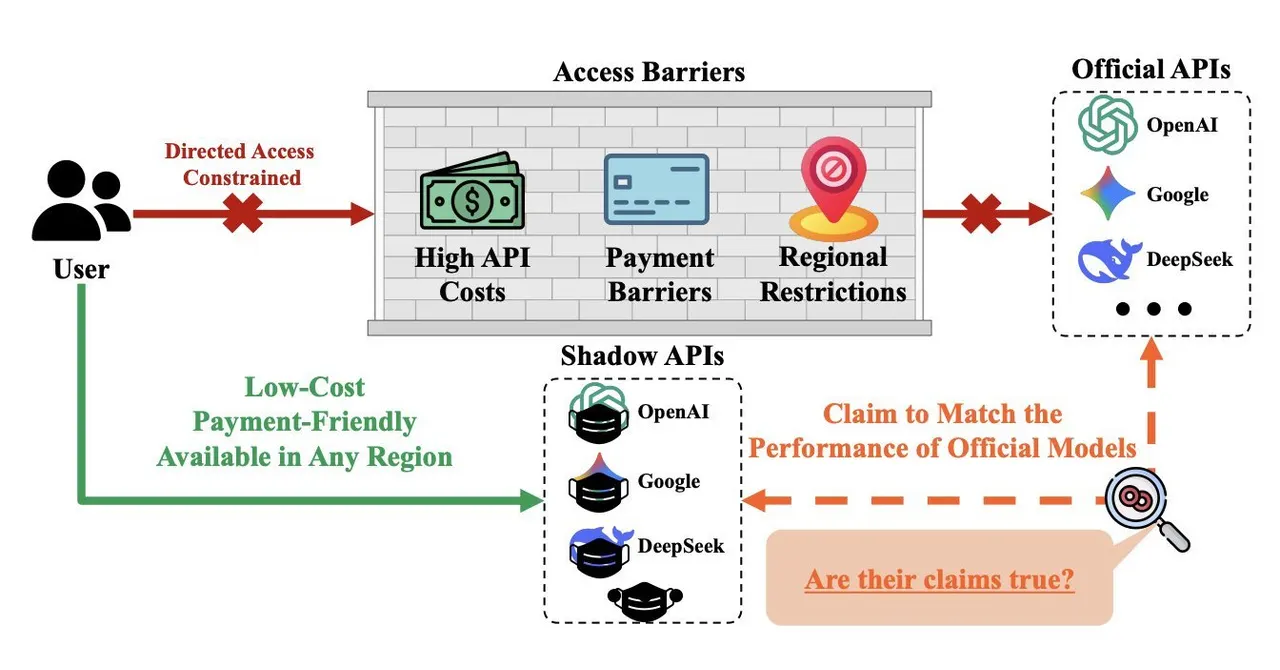
Shadow API: وصول رخيص إلى GPT قد لا يكون GPT أصلاً
عطل NSANet: وكالة الأمن القومي تغلق مقرها بعد تحديث أمني