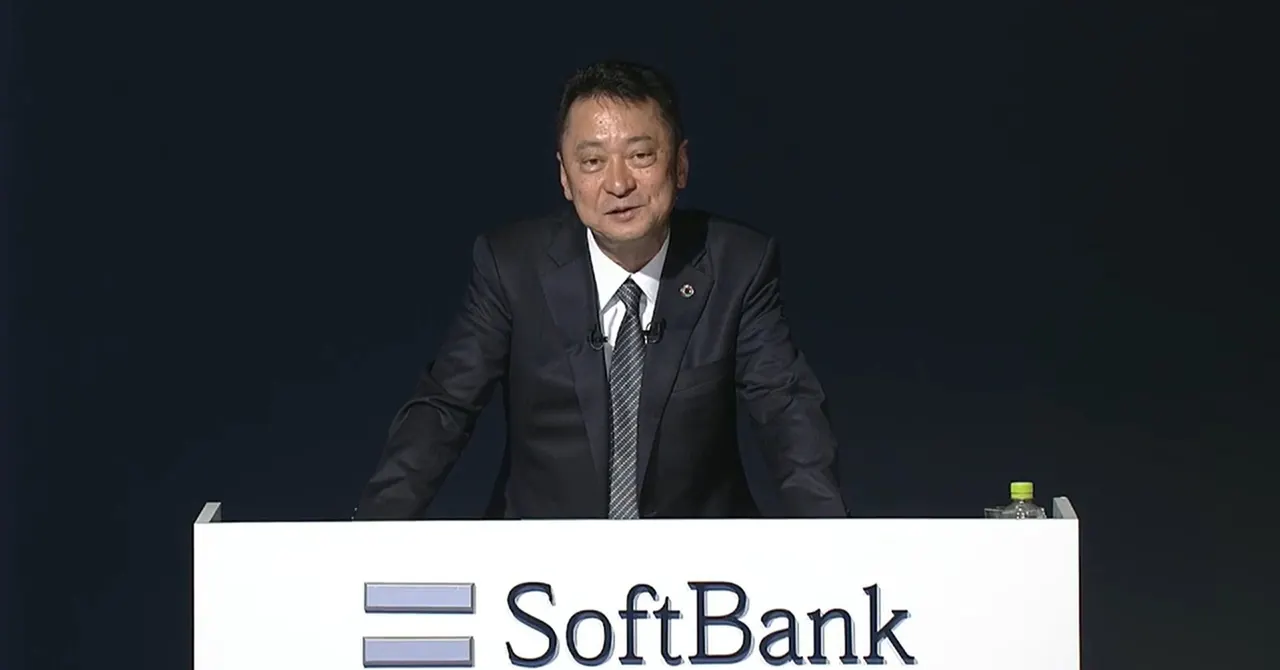
SoftBank CEO'su Miyakawa: Siber saldırılara insan yetmiyor
SoftBank CEO'su Junichi Miyakawa, IDC Frontier saldırısı için özür diledi. Yapay zekanın bulduğu bitmeyen açıklar nedeniyle ekibin tükendiğini söyledi.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
SoftBank CEO'su Junichi Miyakawa, 9 Kasım'daki finansal sonuç toplantısında iştiraki IDC Frontier'in Ekim ayında uğradığı yetkisiz erişim için özür diledi. Miyakawa olayı “büyük bir üzüntü” olarak nitelendirdi. Yapay zekanın ilerlemesiyle art arda yeni güvenlik açıklarının bulunduğunu belirterek “açıkçası tükenmiş durumdayız” dedi.
IDC Frontier'de ne oldu?
7 Ekim'de saldırganlar, IDCF Cloud bulut hizmetinin kimlik doğrulama sisteminde kullanılan açık kaynak yazılımdaki bir güvenlik açığını kullanarak sisteme sızdı. 495 şirket ve yerel yönetimin kullandığı bazı sunucular durduruldu ve şifrelendi.
SoftBank, kendi geliştirdiği uygulamalar için açık taraması yapıp yamaları uygulamıştı. Ancak saldırıya uğrayan açık kaynak yazılım taranmamıştı. Miyakawa bu eksikliği kabul etti. Grup şirketlerinde denetim kapsamı artık açık kaynak yazılımları da içeriyor ve acil denetim, daha önceki yaklaşık 1.800 sistemin ötesine geçiyor.
Saldırılar hızlanıyor
Şirkete göre saldırıların öncesindeki keşif faaliyetleri hızla arttı. 2025'te ayda ortalama yaklaşık 300 milyon olan sayı, son dönemde 600-700 milyona çıktı. Ağustos'tan bu yana her ay yaklaşık 100 milyon artıyor. Miyakawa, saldırılarda yapay zekanın kullanıldığını düşünüyor. Artışı, Temmuz'dan itibaren çıkan Moonshot AI'ın Kimi ve Alibaba'nın Qwen gibi açık ağırlıklı modellerine bağlıyor. Yeni modellerin artık haftalık aralıklarla geldiğini söylüyor.
Yapay zeka taramaları da yeni sorunlar buluyor. SoftBank Haziran'da yaklaşık 700 sistemini yapay zekayla tarayıp yaklaşık 10.500 açık buldu ve yaklaşık üç ayda tümünü yamaladı. OpenAI'ın GPT-6 Astra modeliyle yeniden tarama yapıldığında ise yaklaşık 35.000 açık çıktı. Miyakawa, her yeni modelde neredeyse mutlaka yeni açıklar bulunduğunu söyledi.
Önce kes, sonra çöz
Şirket artık anormallik tespit edildiğinde önce bağlantıyı kesiyor, ardından müdahale ediyor. Eskiden ekip inceleme yapıp toplantıda karar veriyordu. Açık taraması ve yama uygulaması otomatik, ancak yamadan sonra sistemin düzgün çalışıp çalışmadığının kontrolü hâlâ insan gücü gerektiriyor. Miyakawa bu aşamayı mevcut mali dönem içinde otomatikleştirmeyi hedefliyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
LINE Yahoo, yapay zekâ ajanı Agent i'nin telefon ve tablet uygulamasını çıkardı
Kaspersky: Sahte kozmetik bonusları mesajlaşma hesaplarını çalıyor
Alfa-Bank, çevrimiçi satıcılar için Alfa-Seller platformunu başlattı