Passkey güvenlik araştırması: 103 sitenin hiçbiri tüm testleri geçemedi
Alman araştırmacılar passkey destekleyen 103 siteye saldırdı. Hiçbiri tüm WebAuthn gereklerini karşılamadı, 18 sitede kritik açık çıktı.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Passkey'ler parolalardan daha güvenli olacaktı. Alman araştırmacılar pratikte durumun nasıl olduğuna baktı ve sonuç iç açıcı değil: test edilen 103 sitenin hiçbiri WebAuthn'in zorunlu tuttuğu tüm güvenlik kriterlerini karşılamadı.
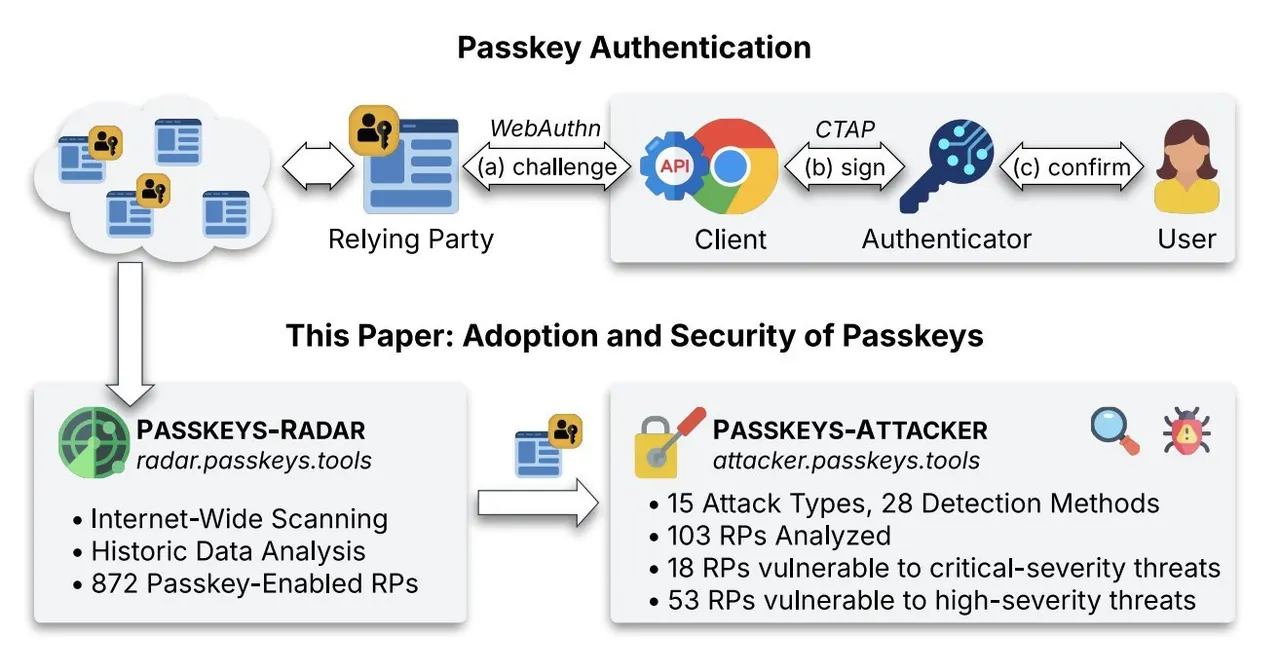
Ruhr-Universität Bochum ve diğer kurumlardan araştırmacılar, bulguları USENIX Security 2026 için hazırlanan "The State of Passkeys: Studying the Adoption and Security of Passkeys on the Web" başlıklı makalede anlattı. Önce PASSKEYS-RADAR adlı bir tespit sistemi kurdular ve passkey destekleyen 872 site buldular. Bunların 208'inde passkey gerçekten kaydedilebiliyordu, o siteler daha yakından incelendi.
Siteler passkey'i nerede yanlış yapıyor?
Temel ayarlarda bile eksikler vardı. Passkey eklerken parolayı yeniden isteme gibi ek kimlik doğrulaması yapan site oranı yalnızca %34'tü (71 site). Kalan %66 hiçbir ek doğrulama yapmadan hemen kayda izin veriyordu. Bazı sitelerde cihaz kaybında şart olan passkey silme özelliği yoktu ya da yedek olarak birden fazla passkey kaydına izin verilmiyordu (25 site). Neredeyse tüm siteler kullanımdan kalkmış şifreleme algoritmalarını istiyordu. %38'i (80 site) passkey'in geçerlilik alanını üst alan adının tamamına yayıyordu, bu da alt alan adı ele geçirme riskini doğuruyordu.
Ardından ekip, WebAuthn mesajlarını değiştirerek uygulamaları sınayan PASSKEYS-ATTACKER aracını geliştirdi ve 103 siteye 15 farklı saldırı yöntemi uyguladı. 18 sitede acil, 53 sitede önemli seviyede açık bulundu.
En ciddi açıklar neydi?
Beş site, passkey'in temelini oluşturan kriptografik imzayı hiç doğrulamıyordu. Kurcalanmış verilerle başkasının hesabına girmek mümkündü. On dört site, kimlik bilgisi kimliğinin (credential ID) tekrarını kullanan saldırılara açıktı. Saldırgan kurbanın kimliğini kendi hesabına kaydedip kurbanın açık anahtarının üzerine yazabiliyor ve girişi engelleyebiliyordu (5 site) ya da kurbanın passkey'ini silebiliyordu (3 site). Kurbanın açık anahtarı da ele geçirilirse, 3 sitede kurban saldırganın hesabına giriş yaptırılabiliyordu.
Önemli seviyedeki açıklardan birinde, passkey paylaşımı için izin verilen alan adları listesinde yılda 10 euroya herkesin alabileceği bir alan adı yer alıyordu. Saldırgan bunu satın alsaydı, passkey paylaşan 72 bağlantılı sitede hesap ele geçirebilirdi.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Sevilla radar saldırısı: Başlıklı kişi A-92'de radarı yaktı

Microsoft kesintisi Alman otel havuzunda klor alarmını yuttu

220P/McNaught kuyruklu yıldızı 1000 kat parladı, nedeni belli oldu

Coral Hart, yapay zekayla 20 ayda 370 kitap yazdı
Daha fazla: Güvenlik
Tümünü gör →
NoisyTCP: Linux sunucuları şifresiz, uzaktan çökertilebiliyor

Artex yapay zeka hack aracı: FBI, üç saatten kısa sürede sızıyor diyor

Estonya, sürgündeki dijital hükümet için bulut planı yapıyor
