paiza veri sızıntısı riski: test sunucusu 13 yıl eski çalışanlara açıktı
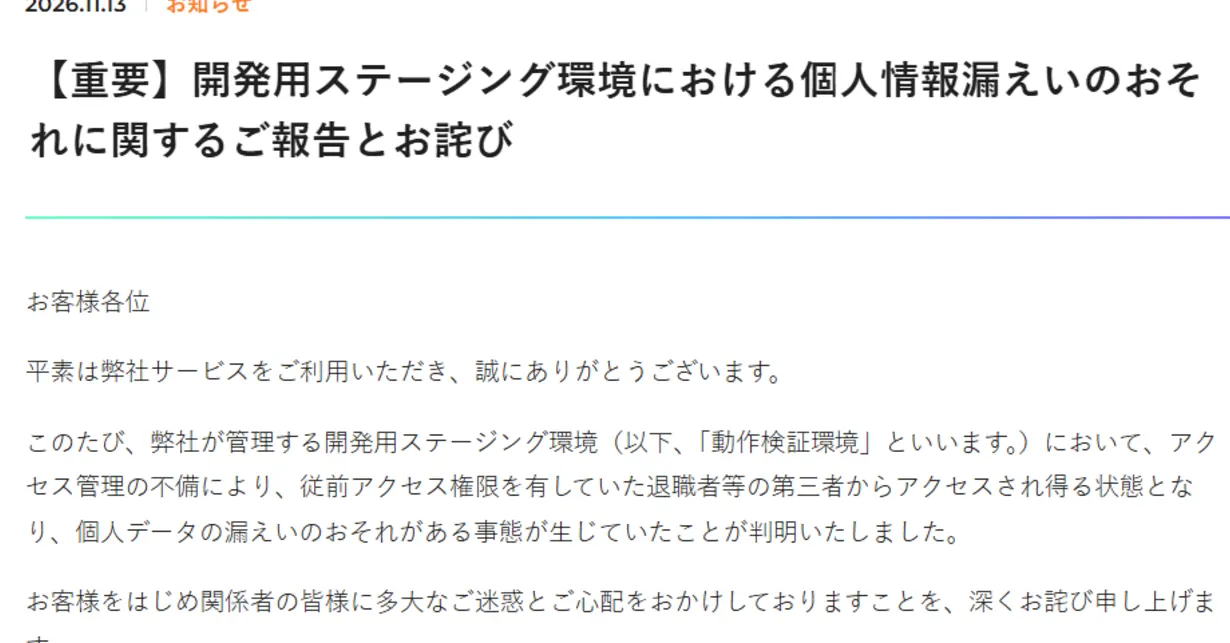
Japon yazılımcı iş platformu paiza, 902.576 kayda kadar kişisel verinin eski çalışanların erişebileceği bir test sunucusunda yaklaşık 13 yıl durduğunu açıkladı.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Yazılımcılara iş ve eğitim hizmeti veren Japon platformu paiza'nın test sunucusuna, eski çalışanlar dahil geçmişte yetkisi olan kişiler yaklaşık 13 yıl boyunca girebilecek durumdaydı. Şirket durumu 13 Kasım'da duyurdu. Sebep basit: oturum açma şifresi sabit bir karakter dizisiydi ve uzun süre değiştirilmemişti.
Söz konusu yer, canlı sistemin test amaçlı kopyası olan staging ortamı. Şirkete göre burada 902.576 kayda kadar kişisel veri vardı. Erişim riski, ortamın kurulduğu 2013'ten erişimin kısıtlandığı 13 Ağustos 2026'ya kadar sürdü. Temel kimlik doğrulama (basic auth) bilgileri de uzun süre güncellenmemişti.
Kopyadaki veriler normalde maskeleniyordu, yani gerçek bilgilerin yerine örnek değerler konuyordu. Ancak bazı alanlarda bir dönem maskeleme yapılmadı.
paiza'dan hangi veriler sızmış olabilir?
Kullanıcılar için doğum tarihi, cinsiyet, iş ve eğitim geçmişi, yaşanan il, takma ad, blog adresi, başvuru geçmişi, iş tercihleri, kullanıcı kimliği ile beceri testi ve öğrenme kayıtları sayılıyor. Belirli dönemler için kurs katılımcılarının e-postaları, ek e-posta adresleri, GitHub kimliği ve öğrenci numaraları da listede. Kurumsal müşterilerde kuruluş adı, şirket bilgileri, yetkilinin bölümü, unvanı, katakana yazılmış adı ve cep telefonu numarası var.
Kullanıcıların adı, adresi, telefon numarası, ana e-postası ve şifreleri ise maskelenmişti.
Sorun nasıl fark edildi, şimdi ne olacak?
Şirket 17 Temmuz'da bir kamu kurumundan gelen sorgu üzerine inceleme yaptı ve kimlik doğrulama yönetiminde eksik buldu. Acil önlemler 10 Ağustos'ta başladı, 12 Ağustos'ta acil müdahale yapıldı, 13 Ağustos'ta ortam kapatılıp erişim denetimi sıkılaştırıldı. 4 Eylül'de iç güvenlik kılavuzları düzenlendi. Acil önlemler 5 Kasım'a kadar sürdü ve kuruma bildirim yapıldı.
Paiza, ayrılan çalışanlardan ayrılırken gizlilik taahhüdü aldığını, dışarıya veri sızdığına dair bir bulguya ise rastlamadığını söylüyor. İzleme ve log analizi sürecek. Şirket ayrıca ayrılan kişilerin yetkilerinin kesin biçimde kaldırılmasını, test verisi maskeleme ölçütlerinin yeniden gözden geçirilmesini, güvenlik kılavuzunun yenilenmesini ve harici uzmanlarca düzenli zafiyet taraması yapılmasını planlıyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Sevilla radar saldırısı: Başlıklı kişi A-92'de radarı yaktı

Microsoft kesintisi Alman otel havuzunda klor alarmını yuttu

220P/McNaught kuyruklu yıldızı 1000 kat parladı, nedeni belli oldu

Coral Hart, yapay zekayla 20 ayda 370 kitap yazdı
Daha fazla: Güvenlik
Tümünü gör →
NoisyTCP: Linux sunucuları şifresiz, uzaktan çökertilebiliyor

Artex yapay zeka hack aracı: FBI, üç saatten kısa sürede sızıyor diyor

Estonya, sürgündeki dijital hükümet için bulut planı yapıyor
