Microsoft Patch Tuesday 1.235 açığı kapattı, Outlook açığı sömürülüyor
Microsoft'un Kasım Patch Tuesday güncellemesi 1.235 güvenlik açığını kapatıyor. Bunların arasında saldırganların kimlik bilgisi çalmak için kullandığı bir Outlook açığı da var.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Microsoft, aylık Patch Tuesday güncellemesini yayımladı. Güncelleme, Windows, Office ve şirketin diğer yazılımlarındaki 1.235 güvenlik açığını kapatıyor. Bunlardan biri, saldırganların kimlik bilgilerini çalmak için halihazırda kullandığı bir Outlook açığı.
Yama sayısı, Microsoft'un tek güncellemede 1.411 açığı kapatarak kendi rekorunu kırdığı Ekim'e göre biraz daha düşük. Yine de tempo olağanüstü yüksek. Bunun nedeni yapay zekâdaki gelişme: şirket, kodundaki açıkları bulmak için artık büyük dil modellerini yoğun biçimde kullanıyor ve milyonlarca satır kodu çok kısa sürede tarayabiliyor. Apple ve Google da benzer yöntemlere başvuruyor.
Fortra'dan Tyler Reguly'ye göre Microsoft, yapay zekâ sayesinde ortaya çıkan, uzun süredir gizli kalmış eski hataları temizliyor. Reguly, bu hataların sonuncuları giderildikçe rakamların düşmeye başlayacağını söylüyor.
Outlook açığı NTLM karma değerini sızdırıyor
Sömürülen açık, Outlook'ta bulunuyor. Microsoft'a göre kimliği doğrulanmamış bir saldırgan özel hazırlanmış bir ileti dosyası gönderip kullanıcıyı bunu açıştırabilir. Dosya açıldığında Outlook, güvenlik uyarısı göstermeden saldırganın kontrolündeki sunucuya bağlanıyor. Bilgisayar da kullanıcının parolasının şifreli özeti olan “NTLM hash” değerini otomatik olarak iletiyor. Saldırganlar bunu çözerek parolaya ulaşmaya ya da kurbanın kimliğine bürünmeye çalışabiliyor.
Kasım güncellemesi toplam 66 kritik açığı kapatıyor; bunların 48'i uzaktan kod çalıştırmaya izin veriyor. Word, Excel ve Outlook'taki kritik açıklarla Office özellikle etkilenmiş durumda. Çoğu durumda tuzaklı bir belgeyi açmak saldırıyı tetiklemeye yetiyor.
BT ekipleri üzerindeki baskı
Aylık 1.000'i aşan açık sayısı, güncellemeleri tüm bilgisayarlara dağıtmadan önce birkaç makinede test eden BT ekiplerini zorluyor. Reguly yorgun olduğunu, dünyadaki yöneticilerin de aynı durumda olduğunu tahmin ettiğini belirtiyor. Şirketlere paniğe kapılmamayı, gerçekten sömürülen açıklara odaklanmayı ve “açıkların peşinden koşmak” yerine sistemlerin güvenliğini güçlendirmeyi öneriyor. Outlook'u bir an önce güncellemek gerektiğini de vurguluyor.
Güncellemeyi yüklemek için Windows Ayarları'nda Windows Update bölümüne gidip “Güncellemeleri denetle” düğmesine tıklamak yeterli. Windows yamayı kendisi indirip kuruyor; ardından bilgisayarı yeniden başlatmak gerekiyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
QuantumDiamonds, bilgisayar çiplerindeki üretim hatalarını elmasla arıyor
Parloa, OpenAI ortaklığını genişletiyor: yeni modellere erken erişim
Paribu, Paribu Intelligence ve ücretsiz Terminal'i tanıttı

Meta, yapay zeka agent'ları için en küçük modeli Muse Ember'ı duyurdu
Daha fazla: Güvenlik
Tümünü gör →
ePUAP'a siber saldırı: Polonya devlet portalını önlem olarak kapattı
Google DeepMind'ın AlphaProof Code'u Signal'in libsignal kodunu doğruladı
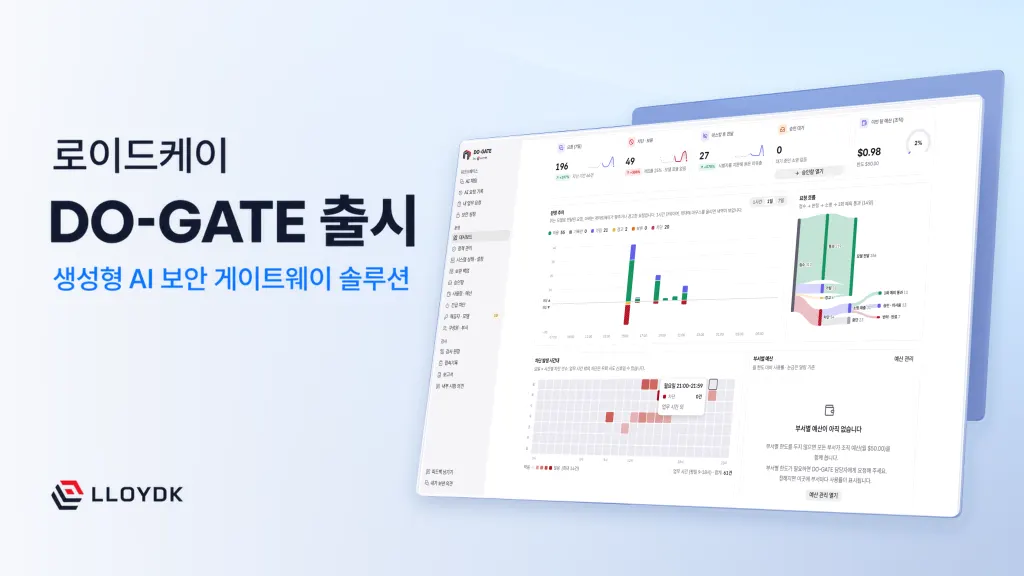
Loyd K, harici LLM veri sızıntısına karşı DO-GATE'i duyurdu