Maileva veri sızıntısı: 22 milyon kişinin adresi çalındı
Saldırganlar La Poste iştiraki Maileva'dan 22 milyon kişinin ad, soyad ve posta adresini çaldı. Mağdurların çoğu şirketle doğrudan hiç muhatap olmadı.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
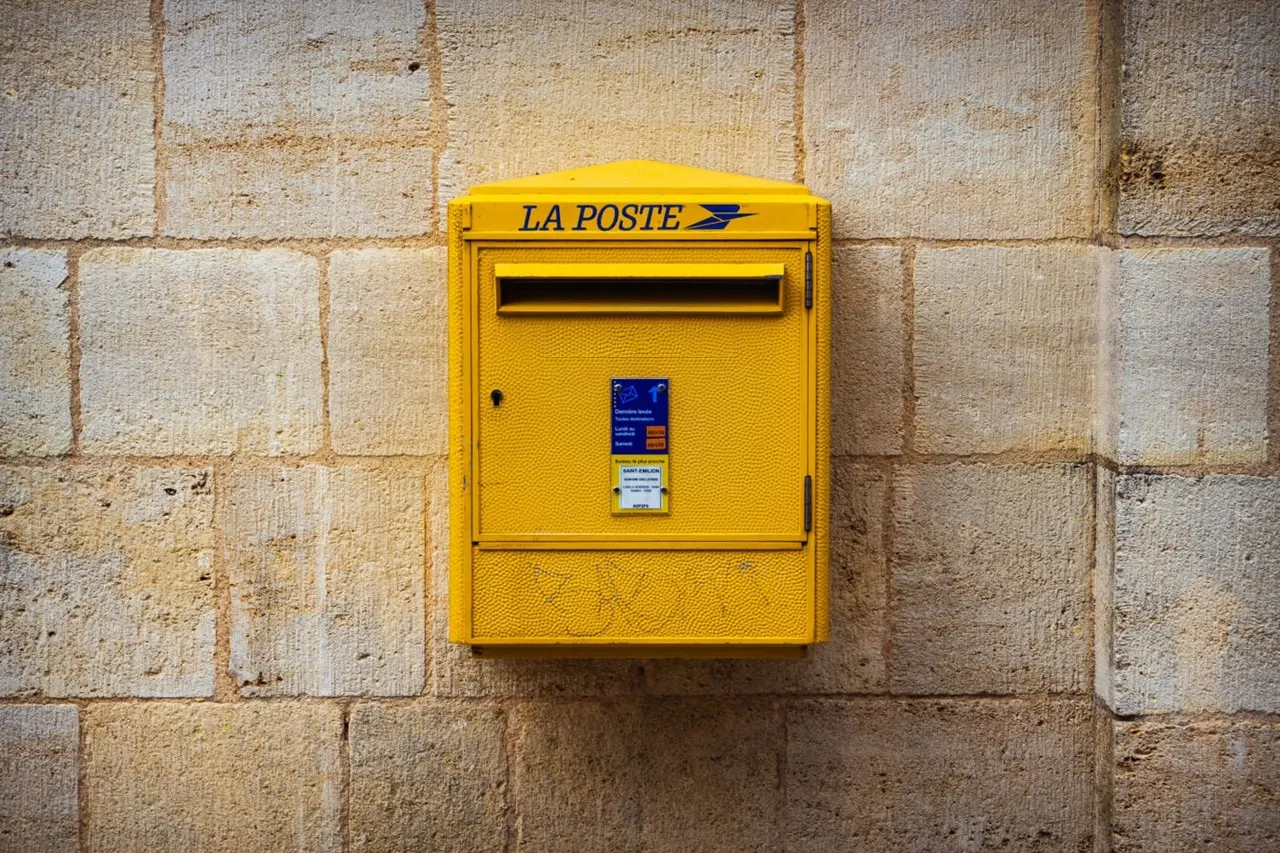
Maileva adını hiç duymamış olabilirsiniz, ama verileriniz yine de çalınmış olabilir. Fransız posta devi La Poste'un iştiraki Maileva'ya yönelik siber saldırıda 22 milyon kişinin adı, soyadı ve posta adresi ele geçirildi. Bu, Fransa'da yaklaşık her üç kişiden biri demek.
Maileva, La Poste grubuna bağlı Docaposte'un iştiraki. Şirketlerin postaneye gitmeden mektup göndermesini sağlıyor. Bordrolar, taahhütlü mektuplar, faturalar ve genel kurul çağrıları bu sunuculardan geçiyor. Şirket 70 binden fazla kullanıcısı olduğunu ve 2024'te 180 milyon belge gönderdiğini söylüyor. Mağdurlar Maileva'nın müşterileri değil, müşterilerinin mektup gönderdiği kişiler.
Saldırı eylül ortasında yaşandı. Maileva 23 Eylül'de şüpheli etkinlik tespit edip tüm hizmetlerini durdurdu, platform altı gün boyunca erişilemez kaldı. O dönemde şirket yalnızca müşteri hesaplarına yetkisiz erişim girişimlerinden söz etti, veri hırsızlığından değil. Sızıntının gerçek boyutu yaklaşık iki ay sonra anlaşıldı. Cyberattaque.org'un incelediği iç belgelere göre yaklaşık 39 milyon mektup kaydı etkilendi; tekrarlar çıkarılınca bu 22 milyon kişi ediyor. Maileva, Fransa'nın veri koruma kurumu CNIL'e bildirimde bulundu ve suç duyurusunda bulundu. Soruşturma sürüyor.
Maileva sızıntısından kimler etkilendi?
Cyberattaque.org'a göre etkilenen kurumlar arasında sosyal konut kuruluşları, laboratuvarlar ve hastaneler var. Hasta bakımı ve faturalarına dair bilgiler içeren mektupların görülmüş olması ihtimal dahilinde. Bazı kurumlarda on yıla kadar mektup geçmişi açığa çıkmış olabilir. Suresnes'teki Foch Hastanesi, Inovie ağındaki BioMedilab, Biofusion ve Labosud laboratuvarları, Flandre Opale Habitat ve Altéal konut kuruluşları ile Lorient Agglomération'un ulaşım ağı IZILO hastalarını ya da kiracılarını uyardı bile.
Docaposte, etkilenen tüm kurumların Maileva tarafından bilgilendirildiğini söylüyor. Ancak kişileri tek tek uyarmak müşteri kuruluşların işi. Hangi verilerin çalındığını da her kurum kendisi kontrol edecek.
Sızıntıdan sonra nasıl korunulur?
Bir hastane ya da konut kuruluşuyla eşleşen ad ve adres, inandırıcı dolandırıcılık için ideal malzeme. Dolandırıcılar hızlı davrandı: RTL'ye göre Docaposte'un elektronik taahhütlü posta hizmeti AR24 adına sahte bir e-posta dolaşıyor ve bağlantıya tıklatıp bir "taahhütlü mektup" görüntülemeyi istiyor. Siber suç gazetecisi Damien Bancal, hastane ya da kargo şirketi gibi görünen, ek indirmenizi veya bir siteye girmenizi isteyen e-postalara karşı uyarıyor.
Beklenmedik bir mesajdaki bağlantıya tıklamayın, eki indirmeyin, acele ödeme taleplerine yanıt vermeyin. Şüphe duyarsanız kurumun resmi sitesine doğrudan girin.
Fransa'da son haftalarda Auto-Planning'den 14 milyon plaka verisi çalındı, Crédit Mutuel Arkéa yaklaşık 100 milyon euro kaybetti. La Poste geçen yıl da Noel'den günler önce Rus yanlısı hackerların saldırısına uğramıştı.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Sevilla radar saldırısı: Başlıklı kişi A-92'de radarı yaktı

Microsoft kesintisi Alman otel havuzunda klor alarmını yuttu

220P/McNaught kuyruklu yıldızı 1000 kat parladı, nedeni belli oldu

Coral Hart, yapay zekayla 20 ayda 370 kitap yazdı
Daha fazla: Güvenlik
Tümünü gör →
NoisyTCP: Linux sunucuları şifresiz, uzaktan çökertilebiliyor

Artex yapay zeka hack aracı: FBI, üç saatten kısa sürede sızıyor diyor

Estonya, sürgündeki dijital hükümet için bulut planı yapıyor
