Kore Finansal Güvenlik Enstitüsü'nde konferans öncesi veri sızıntısı
Financial Security Institute'un değerlendirme sistemine yönelik saldırıda finans kuruluşlarının sunduğu veriler sızdı. Kurumun güvenlik yetkinliği ve yöneticisi sorgulanıyor.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Üye kuruluşların katkı payıyla işletilen Güney Kore'deki Financial Security Institute (FSI), bir saldırıda finans şirketlerinin sunduğu verilerin sızdırılmasıyla gündemde. Olay, kurumun siber güvenlik kapasitesini ve görev alanını tartışmaya açtı.
Saldırı, finans kuruluşlarının güvenlik yönetimi durumlarının değerlendirilmesi için belge yüklediği “bilgi güvenliği sürekli değerlendirme destek sistemi”ni hedef aldı. Yani finans sektörünün güvenlik düzeyini ölçen kurum, kendi elindeki verileri koruyamadı.
Yönetici eleştiriliyor, roller bulanıklaşıyor
FSI, 2015'te Korea Financial Telecommunications and Clearings Institute ile Koscom'un bilgi paylaşım ve analiz merkezleri ile finansal güvenlik araştırma enstitüsünün işlevlerinin birleştirilmesiyle kuruldu. Güvenlik izleme, olay müdahalesi ve zafiyet analizi tek çatı altında toplandı.
Kurum zamanla güvenlik dışına da açıldı ve Korea Credit Information Services gibi ilgili kuruluşlarla rol ayrımı belirsizleşti. 2020'de açılan finansal veri borsası bunun örneği. Demokrat Parti milletvekili Park Sang-hyuk'un ofisine sunulan verilere göre 2024'te borsada yalnızca 3 ücretli işlem yapıldı; işlem hacmi 14,98 milyon won'da kaldı.
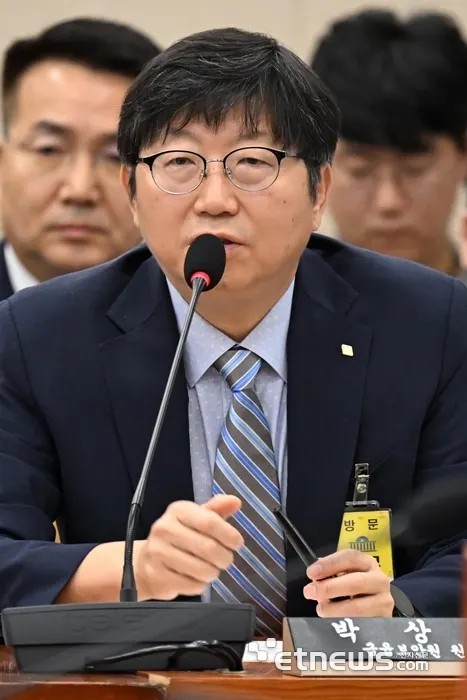
Sızıntının ardından Başkan Park Sang-won'un güvenlik uzmanlığı ve yönetim sorumluluğu eleştiriliyor. Park, Financial Supervisory Service'te finans grubu denetimi, planlama-yönetim ve küçük ölçekli halk finansmanı işlerinde çalıştı; ancak siber güvenlik ya da olay müdahalesi alanında uygulamalı deneyimi yok. İç güvenlik risklerinin yönetiminden de sorumlu olduğu ifade ediliyor.
Konferans baskı altında
FSI, 12 Kasım'da Seul'ün Yeouido semtinde “Gelecek finans için bugünün stratejisi” temalı PISCON 2026 konferansını düzenleyecek. Etkinlikte yapay zeka çağının siber tehditleri ve finans sektörünün yanıtları ele alınacak. Sızıntının etkinlikten üç gün önce yaşanması, kurumun sektöre güvenlik stratejisi sunabilecek yetkinlikte olup olmadığı sorusunu büyütüyor.
Bir sektör temsilcisine göre Finansal Hizmetler Komisyonu ve finans kuruluşlarının yanı sıra verileri sızan şirketler de davetli. Temsilci, FSI'nin önce olay için özür dilemesini, sızıntının nasıl yaşandığını ve tekrarını önleyecek tedbirleri açıklamasını beklediklerini söylüyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Google Wallet'a dijital ev anahtarı geldi: NFC ve UWB ile kilit açma

TSMC, Anthropic ve OpenAI'ye 1 milyar dolara kadar yatırım planlıyor

Acecore, Supplya ve Navidyn TechCabal Battlefield'da zirvede

Airwallex, Singapur'a beş yılda 1,6 milyar doları aşkın yatırım yapacak
Daha fazla: Güvenlik
Tümünü gör →
Yasukuni Tapınağı çevrimiçi mağazasında 14.500 kayıt sızdı

GMO Aozora Net Bank, saldırı şüphesiyle bankacılık API'sini iki kez durdurdu

Helix, captcha yerine dört haneli ses doğrulaması sunuyor
