KARTE veri sızıntısı: Morisawa, mineo ve otel üyeleri etkilendi
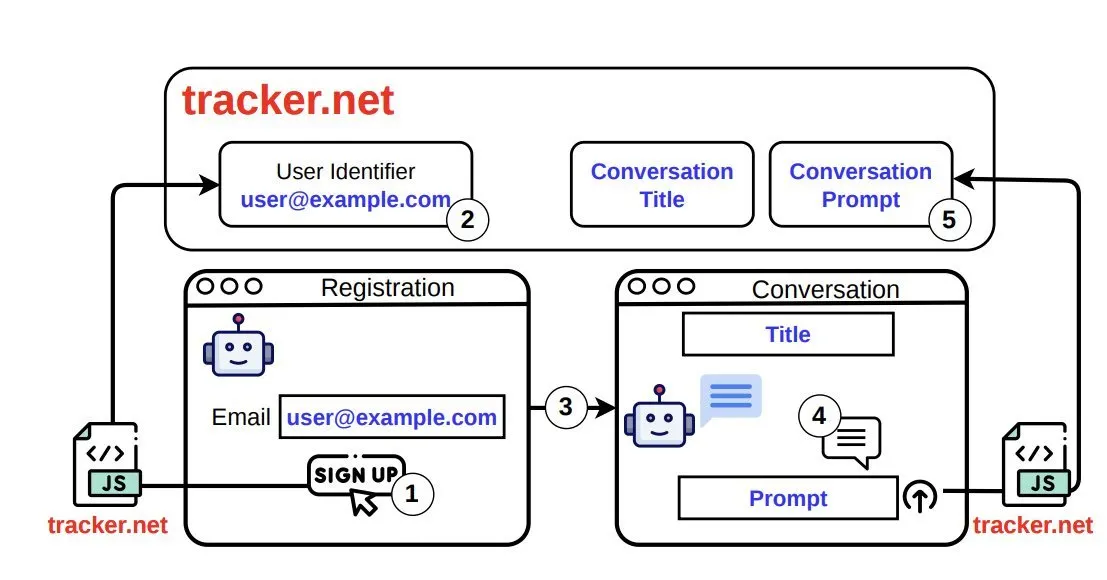
Japonya'nın KARTE pazarlama platformuna 13 Kasım'da sızıldı. Morisawa ve mineo gibi şirketlerin müşteri verileri ile diğer servislerin anahtarları sızdı.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Japonya'daki KARTE pazarlama platformuna yapılan saldırıda yalnızca müşteri verileri değil, başka servislerin kapısını açan gizli anahtarlar da sızdı. Etkilenen şirketler arasında Morisawa, mineo ve bir otel zinciri var.
Plaid, 16 Kasım'da KARTE'ye 13 Kasım'da yetkisiz erişim olduğunu duyurdu. Şirkete göre kullanıcı şirketlerin hesap bilgileri, onların sisteme aktardığı müşteri verilerinin bir kısmı ve KARTE'yi dış servislere bağlayan gizli anahtarlar sızdırıldı.
KARTE, web sitesi ve uygulama kullanıcılarının davranışını analiz ediyor, ardından uygun e-posta veya LINE mesajları göndermeyi sağlıyor. 650'den fazla şirket kullanıyor (Mayıs 2024 verisi) ve aylık 1,2 milyardan fazla kullanıcıyı analiz ediyor (Eylül 2026).
KARTE'den hangi veriler sızdı?
Şirketler kendi açıklamalarını yapmaya başladı. Hankyu Hanshin Hotels, 331.586 kayda kadar üye verisinin (ad, yaş, adres, telefon, e-posta) sızdığını bildirdi. Morisawa, Morisawa Fonts alıcılarına ait 23.957 kaydı duyurdu: ad, e-posta ve kullanıcı kimliği. Optage (mineo), bellFace (bellSalesAI) ve World (World Online Store) ise e-posta, ad ve üye bilgilerinin bir kısmının sızmış olabileceğini söylüyor. Bu üç şirket sayıyı hâlâ inceliyor.
Saldırı nasıl oldu, anahtarlar neden önemli?
Saldırganlar Plaid sunucusundaki bir açığı kullanarak sistem ve veri tabanı kimlik bilgilerini çaldı, verileri dışarı aktardı. Çalınan bilgilerle şirket hesabını ele geçirip yönetim paneline de girdiler. Plaid saldırıyı 13 Kasım sabahı fark etti, çalınan bilgileri geçersiz kıldı, öğleden sonra tüm KARTE hizmetlerini kapattı. Saldırı kaynağından gelen trafiği kesme işlemi 15.23 civarında tamamlandı.
KARTE; Salesforce, LINE ve Google Ads gibi servislerle bağlanabiliyor. Bu entegrasyonları kullanan şirketlerde, sızan anahtarlar yüzünden bağlı servislere istenmeyen veri yazılması veya veri sızması riski var. Plaid, şirketlerden bu kimlik bilgilerini geçersiz kılmasını istiyor. Etkilenen şirket sayısı araştırılıyor.
Hizmet kapalı, yeniden açılış tarihi belli değil.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Wrtn'in Crack AI sohbet uygulaması iOS'ta 18+ oluyor
Coinone veri sızıntısı: cüzdan adresi tüm işlem geçmişini açıyor
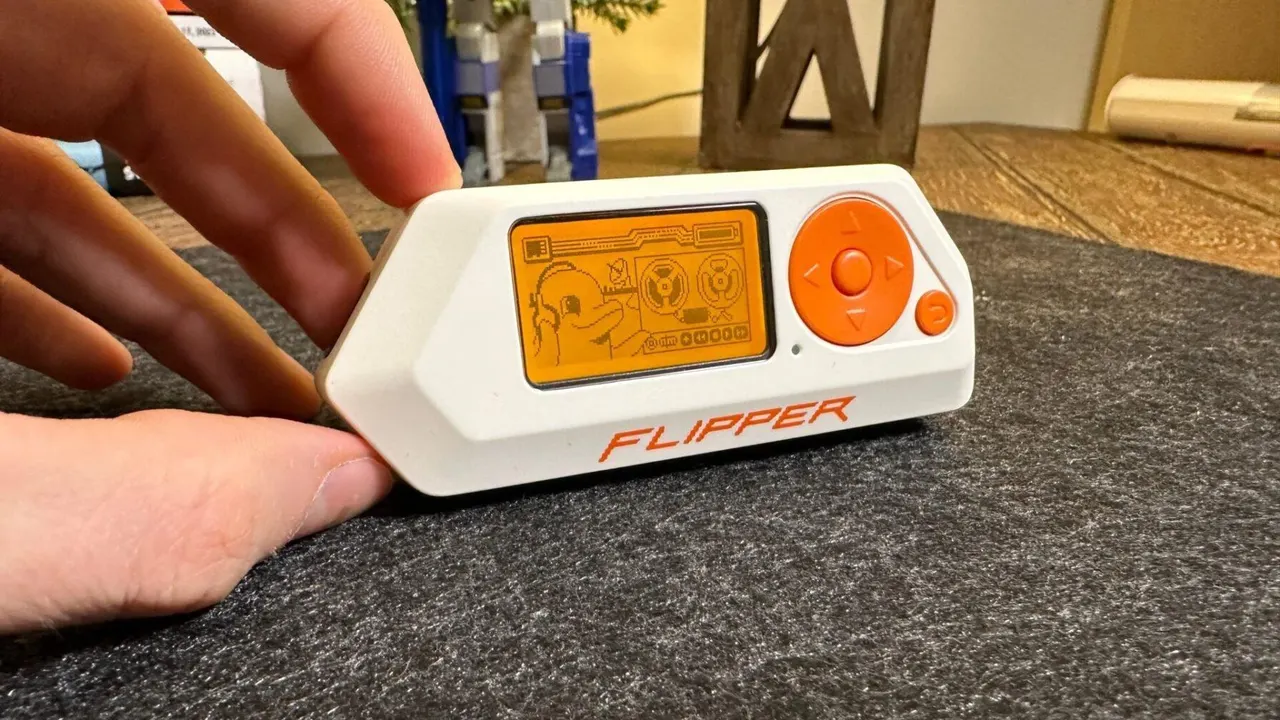
Flipper Zero araba hırsızlığı yamaları 1.000 dolara satılıyor