Java4shell (CVE-2026-114938): Java açığı ve saldırısız kontrol
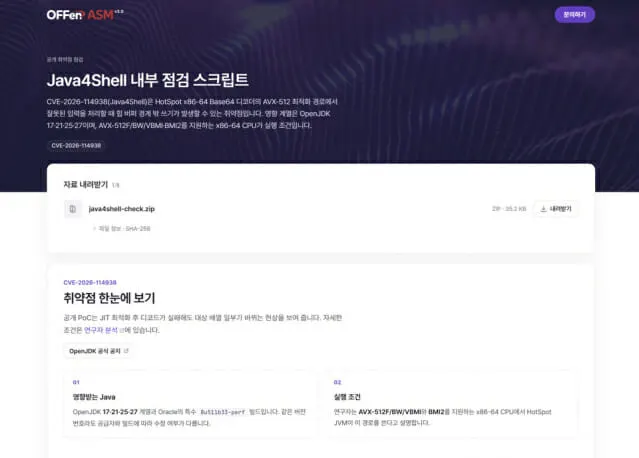
Java4shell adlı kritik açık, saldırganların giriş yapmadan sunucuda kod çalıştırmasına izin veriyor. Kore'li bir firma, saldırı yapmadan kontrol eden bir betik yayımladı.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Java4shell, Java'daki yeni bir kritik açık: saldırgan giriş yapmadan sunucuda uzaktan kod çalıştırabiliyor. Kore'li güvenlik firması Enki WhiteHat, sistemin açığa sahip olup olmadığını saldırı yapmadan denetleyen bir betik yayımladı.
Firma betiği ve analiz raporunu 18 Kasım'da paylaştı. CVE-2026-114938 numaralı açık, Java'nın Base64 çözme hızlandırma özelliğinde yer alıyor. Hazırlanmış girdi işlenirken bellek bozuluyor ve bu, uzaktan kod çalıştırmaya (RCE) yol açıyor. CVSS v4.0 ölçeğinde 9,2 puan alarak “kritik” sınıfına girdi. Hassas veri sızıntısı ve hizmet kesintisi riski var.
Rapor, etkilenen sürümler olarak OpenJDK 17, 21, 25 ve 27 ailelerini gösteriyor. Kök neden, x86-64 Base64 çözücüsündeki AVX-512 optimizasyon yolunda bulunan bir hata.
Java4shell kontrol betiği nasıl çalışıyor?
Dışarıdan yapılan olağan taramalar hazırlanmış saldırı girdisi gönderir. Bu da açık olan süreci çökertip hizmeti etkileyebilir. Enki WhiteHat'in betiği ise saldırı girdisi kullanmaz, sistemin kendi bilgilerine bakarak karar verir. İncelenenler arasında çalıştırılabilir dosyanın mimarisi, tedarikçisi, sürümü ve AVX-512F, BW, VBMI ile BMI2 desteği var.
Betik özel bir tanılama web sayfasından indiriliyor. Sonuç “açık şüphesi”, “düzeltilmiş sürüm kullanılıyor” veya “çalışma koşulları sağlanmıyor” biçiminde çıkıyor. Rapor ayrıca hemen uygulanabilecek önlemleri ve resmi yama rehberini içeriyor.
Neden önemli?
Java; kamu kurumlarının, bankaların ve büyük şirketlerin çekirdek arka uç sistemlerinde yaygın. Şirketin kendi yazdığı uygulama güvenli olsa bile altındaki Java çalışma ortamı açıksa hedef olabilir. Kore İçişleri ve Güvenlik Bakanlığı verilerine göre ülkedeki 11.132 kamu bilgi sisteminin yüzde 71,28'i Java ile kurulmuş. PHP'de bu oran yüzde 6,58. Bazı yerel çözümler (grup yazılımı, ERP, tek oturum açma) kendi içinde eski bir JDK ile geliyor. Bu durumda yalnızca işletim sistemindeki Java'yı güncellemek yetmiyor.
Kore'nin internet kurumu KISA da 18 Kasım'da güvenlik güncellemesi önerdi. Oracle ise 17 Kasım'da acil yamayla 21 ürün ailesindeki 640 açığı kapattı. Enki WhiteHat CEO'su Lee Seong-kwon, maruz kalan varlıkları saldırganlardan önce bulup yamalamanın önemine dikkat çekti. Firma daha önce PHP2shell ve Node2shell için de benzer araçlar yayımlamıştı.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
TikTok AI video denetleyici: dosya yükleyin ama bir kusuru var
Kakao kurucusu Kim Beom-su, SM davasında istinafta da beraat etti
Güney Kore CSAT sınavında 111 cihaz vakası, gerçek kopya yalnızca 5
PS4 ile yerel LLM: 2013 model konsol Qwen3.5-9B çalıştırıyor
Daha fazla: Güvenlik
Tümünü gör →
NordPass 2026: Japonya'da en çok sızan şifre pass1111 oldu
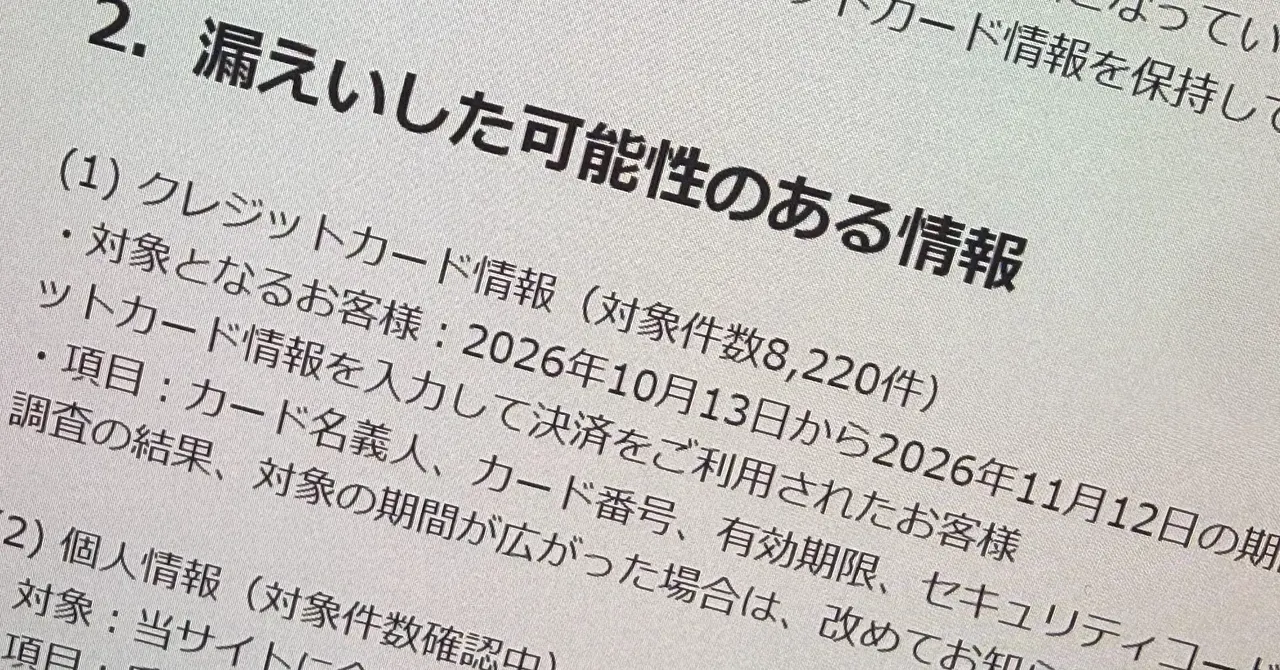
Hankoya.com kart verisi sızıntısı: 8.220 kart etkilenmiş olabilir

Dizigom kapandı: Türkiye'nin dev korsan sitesi 16 alan adını bıraktı
