Japonya'dan şirketlere veri sızıntısı uyarısı: temel önlemler eksik
Japonya Ulusal Siber Ofisi, art arda yaşanan kişisel veri sızıntılarının ardından uyarı yayımladı. Temel savunmaların zayıf olduğuna ve saldırganların muhtemelen yapay zekâ kullandığına dikkat çekildi.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
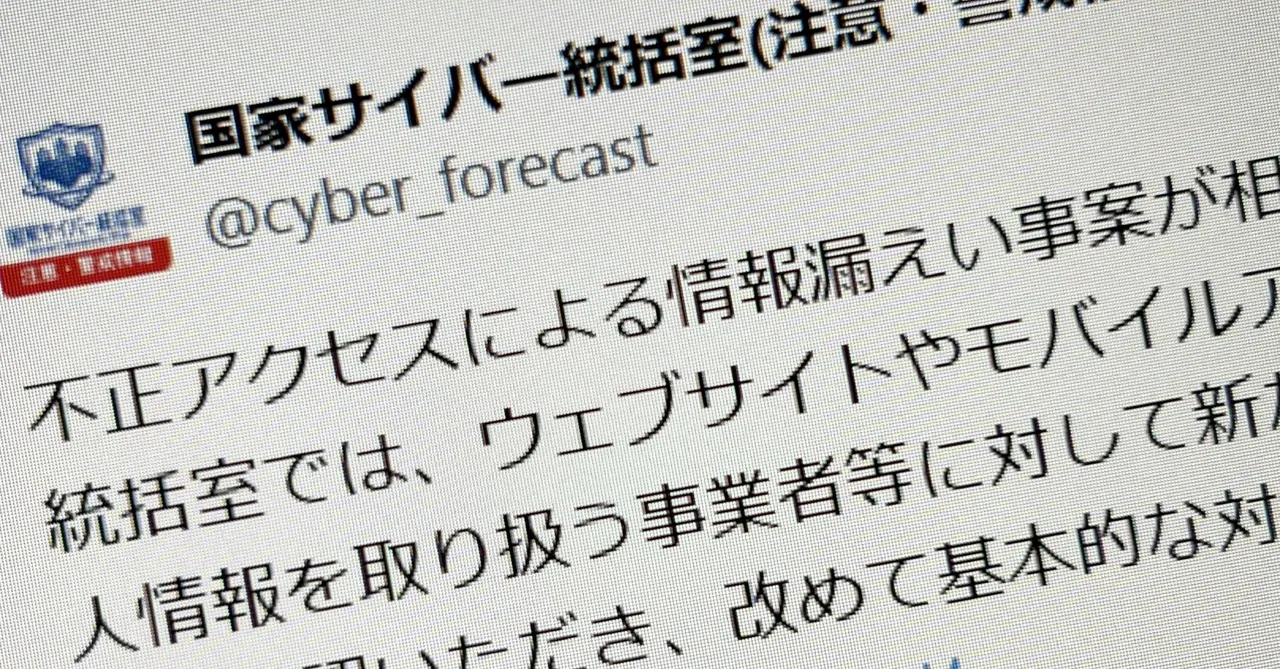
Japonya Kabine Sekreterliği'ne bağlı Ulusal Siber Ofisi, ülkede art arda yaşanan kişisel veri sızıntıları nedeniyle 5 Kasım'da web sitesi ve mobil uygulama işleten şirketlere yönelik bir uyarı yayımladı. Ofis, son olaylarda “temel önlemlerin yetersiz kalmasının neden olduğu düşünülen birden fazla örnek tespit ettiğini” belirterek şirketlerden güvenlik önlemlerini eksiksiz uygulamasını istedi.
Ofise göre saldırganlar internetteki web sitelerini geniş çapta tarayarak sızılabilecek sistemleri arıyor ve kişisel verileri çalıyor. Hedef araştırması ve sızma sürecinde büyük olasılıkla yapay zekâ kullanılıyor. Geleneksel zafiyet taramalarında görece düşük riskli sayılan birkaç sorunun birleştirilmesi sisteme girişi mümkün kılıyor ve saldırıların ölçeğini büyütmeyi kolaylaştırıyor. Bu nedenle çok sayıda şirket hedef haline geliyor.
Ofis, şirketlerin kendi hatalarına da değindi: mobil uygulama geliştirirken yetersiz güvenlik, web sitelerinde yanlış yapılandırma, desteği biten veya bilinen açıkları kapatılmamış yazılımların kullanımı.
Üç alanda öneri
İlki sistem işletimi ve yönetimi. Şirketler kullandıkları yazılımların yapısını ve açıklarını bilmeli, müdahale önceliği ve süresi belirlemeli. İnternete açık yönetim panellerinin tahmin edilebilir parolalar veya kaba kuvvet saldırılarıyla ele geçirildiği örnekler verilerek gereksiz panel ve işlevlerin yayına açılmaması istendi. Ayrıca yapay zekâ destekli sürekli zafiyet taraması ve şüpheli davranışlar için log analizi önerildi.
İkincisi tasarım ve geliştirme. Ofis, baştan güvenliği düşünen “security by design” yaklaşımını vurguluyor. Yayımlanmış uygulamaların analiziyle API üzerinden yetkisiz veri alındığı vakalar görüldüğü için erişim kısıtlaması ve kimlik bilgilerinin doğru yönetimi isteniyor. Kişisel veri işleyen sistemlerde yayından önce zafiyet taraması da tavsiye edildi.
Üçüncüsü tedarik zinciri. Saldırganlar, taşeron ve bakım firmalarının ortamını basamak yaparak asıl şirkete giriyor. Bu yüzden VPN ve uzak masaüstü gibi bağlantı yolları belirlenmeli ve çok faktörlü kimlik doğrulama devreye alınmalı. Açık kaynak yazılım ve harici kütüphanelerde ciddi bir açık duyurulduğunda izlenecek ilk müdahale adımları da önceden belirlenmeli.
Ofis 9 Ekim'de de yamaların hızla uygulanması ve çok faktörlü doğrulama gibi kurum geneli temel önlemleri içeren bir uyarı yayımlamıştı. Yeni duyuru kapsamı web sitesi ve mobil uygulama işletimine ve geliştirmesine genişletiyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Citus, yangın alanında GPS'siz konum tespitini kanıtladı

Google Cloud, CodeMender ve yapay zeka ajanı güvenliğini genişletti

Operation Ghostbusters: 830.840 şüpheli hayalet öğrenci


