Güney Kore bankalarına siber saldırı: erişim yetkileri elden geçiyor
Saldırganlar çekirdek bankacılık sistemine değil, kredi aracılarının, çalışanların ve dış kaynak personelinin araçlarına girdi. Kore bankaları güvenlik bütçesini 2,8 katına çıkarıyor.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Hırsızlar ana kapıyı zorlamadı, yan kapıdan girdi. Güney Kore'deki bankalara yönelik zincirleme saldırılarda hackerlar mevduat ve kredi işlemlerini yürüten çekirdek sistemlere dokunmadı. Hedefleri, kredi aracılarının, çalışanların ve dış kaynak personelinin kullandığı iş sistemlerindeki gevşek erişim yetkileriydi. Bankalar şimdi hesap ve erişim yönetimini baştan kuruyor, gelecek yıl için bilgi güvenliği bütçesini en fazla 2,8 kat artırıyor.
Kore bankalarında ne oldu?
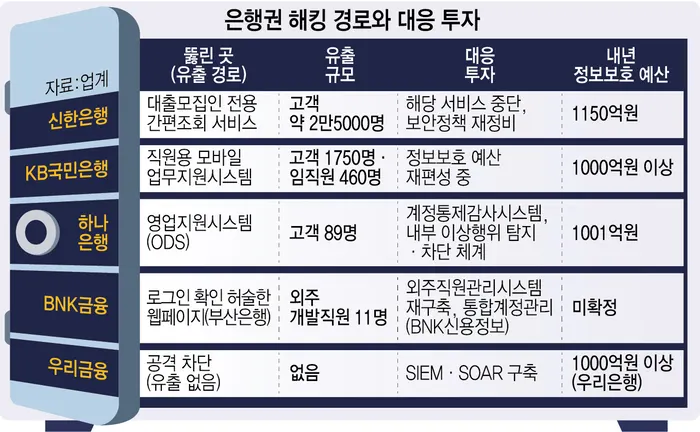
Shinhan Bank'ta kredi aracılarına özel hızlı sorgulama hizmeti üzerinden yaklaşık 25 bin müşterinin yıllık geliri ve kredi limiti gibi bilgileri sızdı. KB Kookmin Bank'ta çalışanlara yönelik mobil iş destek sistemi üzerinden 1.750 müşteri ile 460 çalışanın bilgileri çıktı. Hana Bank'ta geçen ay satış destek sistemi (ODS) saldırıya uğradı. 89 müşterinin kimlik numarası, adresi ve işyeri adı sızdı. Busan Bank ise oturum doğrulaması zayıf bir web sayfası yüzünden 11 dış kaynak yazılımcının kişisel verilerinin açığa çıktığını tespit etti.
Teknik tarafta zayıf halka olarak API'ler gösterildi. API, sistemlerin birbiriyle veri alışverişi yaptığı bağlantı noktası. Sunucu isteği yapanın yetkisini yeniden kontrol etmezse, müşteri numarası gibi bir kimliği değiştirmek bile başkasının bilgisine ulaşmaya yetiyor.
Bankalar neyi değiştiriyor?
Hana Bank, her hesabın yetkisini sınırlayan ve kullanım geçmişini denetleyen bir hesap kontrol denetim sistemi kuruyor. BNK Kredi Bilgi entegre hesap yönetimi sistemi geliştiriyor, Busan Bank dış kaynak personel yönetim sistemini yeniden yazıyor. iM Financial'ın iM Data Systems şirketi ağ ve güvenlik cihazları için erişim kontrolü getiriyor. Woori Financial, sistemlerdeki erişim kayıtlarını toplayıp anomali arayan SIEM ile tehdit bulunca otomatik engelleyen SOAR sistemlerini kuruyor.
Bütçeler de büyüyor. Shinhan gelecek yıl için 115 milyar won ayırdı. Bu, bu yılki 40,6 milyar wonun yaklaşık 2,8 katı. Hana 100,1 milyar won, Woori ve KB Kookmin ise 100 milyar wonun üzerinde ayıracak.
Hesap yönetimi tek başına yetmeyebilir. KB Kookmin 2019'dan beri yetki yönetimi ve veritabanı erişim kontrolüne yatırım yapıyor, ama dışarıya açık çalışan sistemi üzerinden sızıntı yine de yaşandı. Dışarıdan gelen isteğin gerçekten yetkili olup olmadığı da doğrulanmalı.
Finansal Hizmetler Komisyonu, 580'den fazla kuruluşun kimlik doğrulama, erişim kontrolü ve API gibi dış bağlantı noktalarını yıl sonuna kadar tek tek inceleyecek. Üst yöneticilerin sorumluluğu da sorgulanacak. Güvenlik iç kontrol rehberi gelecek yılın ilk çeyreğinde açıklanacak. 30 Eylül ile 3 Kasım arasında 37 şirketten 40 ihlal bildirildi, yaklaşık 473 bin kayıt sızdı.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Sevilla radar saldırısı: Başlıklı kişi A-92'de radarı yaktı

Microsoft kesintisi Alman otel havuzunda klor alarmını yuttu

220P/McNaught kuyruklu yıldızı 1000 kat parladı, nedeni belli oldu

Coral Hart, yapay zekayla 20 ayda 370 kitap yazdı
Daha fazla: Güvenlik
Tümünü gör →
NoisyTCP: Linux sunucuları şifresiz, uzaktan çökertilebiliyor

Artex yapay zeka hack aracı: FBI, üç saatten kısa sürede sızıyor diyor

Estonya, sürgündeki dijital hükümet için bulut planı yapıyor
