Google: Videostrong 1,3 milyon Android cihazı botnete dönüştürdü
Google, Android ortağı Videostrong'un 1,3 milyon cihaza arka kapı yerleştirdiğini söylüyor. Şirket botneti çökertti ve üreticiyle bağlarını kopardı.
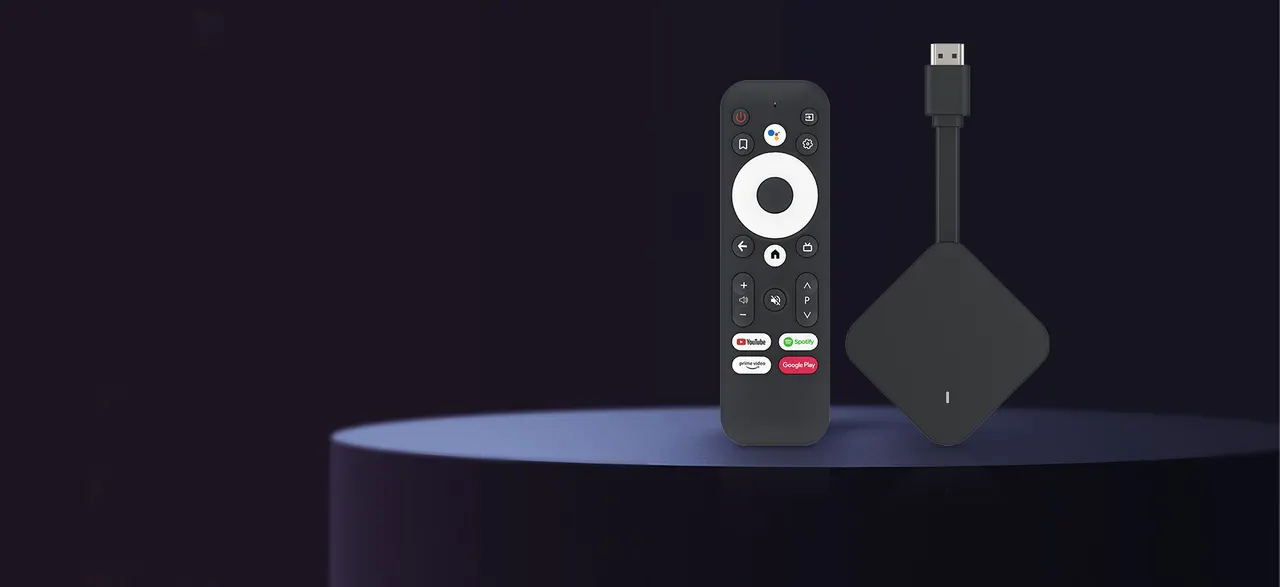
Google, Android üretim ortaklarından birinin 1,3 milyon cihaza gizlice arka kapı yerleştirip bunları botnete dönüştürdüğünü açıkladı. Şirket, Çin'in Shenzhen kentindeki Videostrong Technology Co. ile bağlarını “kopardığını” ve arka kapıyı devre dışı bıraktığını belirtti. Videostrong'un sertifikalı Android cihaz üretmesi, satması ya da bu cihazlara yazılım sağlaması yasaklandı.
Enfekte cihazlar, sahiplerinin haberi olmadan reklam sahtekarlığı, veri sızdırma ve yetkisiz ağ trafiği yönlendirme gibi “kötü amaçlı faaliyetler” için kullanıldı. Google'a göre arka kapı ve botnet “finansal kazanç için kasıtlı olarak geliştirildi, yaygınlaştırıldı ve işletildi”.
Erişim satıldı
Google, Videostrong'un arka kapıdan suç ortaklarına erişim satarak ve onların kötü amaçlı yazılım modüllerini enfekte cihazlara yükleyerek para kazandığını söylüyor. Bu ikincil modüller reklam sahtekarlığı yapıyor, cihazları sessizce konut tipi proxy ağlarına kaydediyor ve XCPE ile ele geçirilen cihazlara ek zararlı yazılım yüklüyordu.
Google ayrıca bu modülleri yöneten komuta kontrol (C2) alan adlarını da etkisiz hale getirdi. Bu grupların XCPE dışında da dağıtım kanalları olduğundan, alan adlarının çökertilmesinin en az 10 milyon ek enfekte cihazın erişimini keseceği tahmin ediliyor.
Birçok model ve marka etkilendi
Sorun tek bir cihazla sınırlı değil. Kötü amaçlı yazılım, yıllar boyunca “birçok farklı cihaz modeline ve markaya doğrudan gömülmüş” halde bulundu. Etkilenenlerin çoğu Android TV set-top box'larıydı; ancak botnet telesağlık cihazları, karaoke makineleri ve dijital tabela cihazları gibi diğer Android tabanlı IoT ürünlerine de bulaştı.
Google, Videostrong'un kullanıcılar cihazı ilk kez açtıktan sonra zararlı yazılımı yüklemek için “gizleme teknikleri” kullandığını belirtiyor. Şirket, olayın ardından cihaz üreticileri için inceleme sürecinde değişiklikler yaptığını da açıkladı.
Göz atmaya değer uygulamalar
 SUMO: sayı bulmacası
Doğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
 Dialo: konuşarak dil öğrenin
Yapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
 ediviewer: EDI dosyalarını belge gibi okuyun
EDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
Aynı günden diğer haberler
Tümünü gör →
Apple 2027 başında üç yeni iPad tanıtmaya hazırlanıyor
iPad almak için 2027'yi beklemek mantıklı mı? Apple planı
Lenovo Smart Clock Kanada'da saati bir saat geri gösteriyor
Binance hack'i: FBI, 6 milyar dolarlık hırsızlıktan Kuzey Kore'yi sorumlu tuttu
Daha fazla: Güvenlik
Tümünü gör →
Microsoft: Kuzey Kore bağlantılı Jasper Sleet iş başvurusunda AI kullanıyor

Rusya ve Ukrayna'da hacklenen alarm uygulamaları sahte nükleer uyarı yolladı

LLMjacking: Şirketlere günde 100 bin dolardan fazla yapay zekâ faturası
