Edion: Zararlı Kod Kart Numaralarını ve CVV'leri Sızdırmış Olabilir
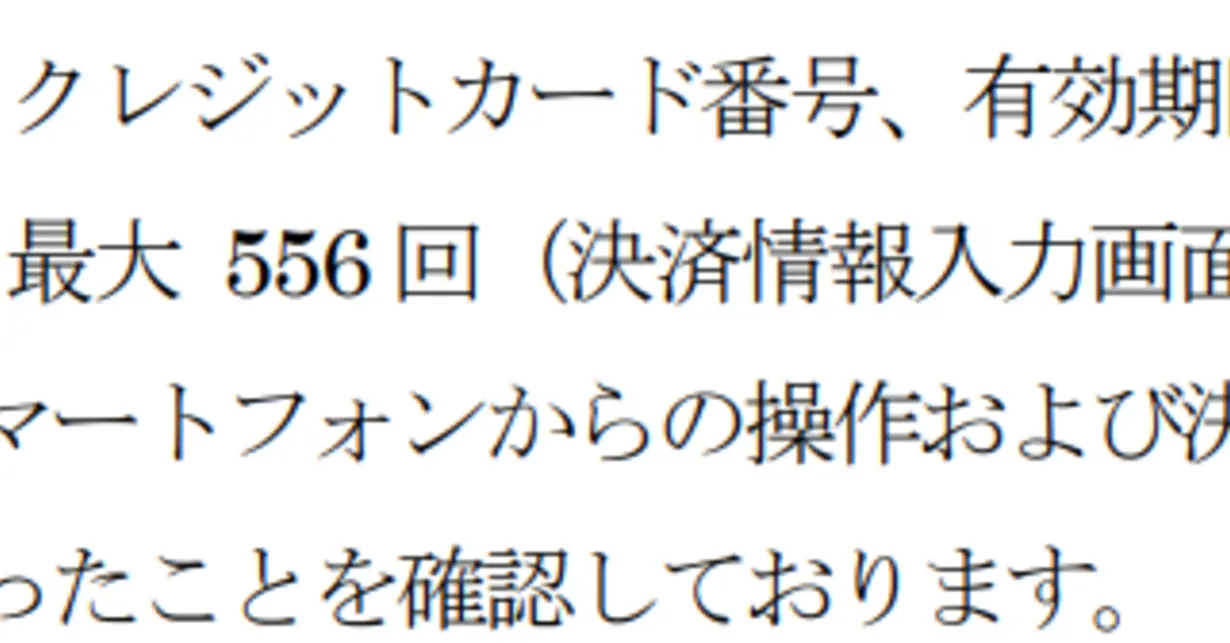
Japon perakendeci Edion, PC ödeme ekranındaki zararlı kodun 556 girişe kadar kart numarası ve güvenlik kodunu sızdırmış olabileceğini açıkladı; ilk duyuruda kart verisi yoktu.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Japon elektronik perakendecisi Edion, 9 Kasım'da e-ticaret sitesindeki ödeme sürecine zararlı bir program yerleştirildiğini duyurdu. Şirkete göre bilgisayarlardan girilen kredi kartı numaraları ve güvenlik kodları gibi veriler, en fazla 556 işlem için üçüncü kişilere sızmış olabilir.
Bu, 6 Kasım'daki ilk açıklamanın tersi bir gelişme. O tarihte şirket, kart numaralarının sızıntı kapsamında olmadığını söylemişti. Edion kart bilgilerini sunucularda tutmayan bir sistem kullandığını belirtiyor; yeni bulgular sonraki izleme ve incelemelerde ortaya çıktı.
Neler sızmış olabilir
Zararlı kod, PC'ye yönelik ödeme bilgisi giriş işlemine gömülmüştü ve 4 Kasım'da saat 19:00 civarından itibaren çalışıyordu. 556 rakamı, ödeme ekranında yeni kart bilgisi girilen en fazla işlem sayısını gösteriyor. Kapsamda kart numarası, son kullanma tarihi, kart sahibinin adı ve güvenlik kodu var. Akıllı telefondan yapılan işlemler etkilenmedi.
Ayrıca sipariş ekranında hata oluştuğunda girilen bilgiler istisnai olarak sistem günlüğüne geçici kaydedilmiş; bu yolla en fazla 5 kartın numarası, geçerlilik tarihi, sahibi ve güvenlik kodu da sızmış olabilir.
İlk olay için yapılan incelemede ayrıca 5.360 Edion hediye kartının bilgisi (numara, PIN, kullanım geçmişi) ile en fazla 1.141 kişinin giriş kimliği ve şifresinin sızmış olabileceği anlaşıldı. Hediye kartlarının akıbeti değerlendiriliyor. Şifresi etkilenebilecek kullanıcılara sırayla şifre değiştirmeyi isteyen e-postalar gönderilecek.
İlk saldırının boyutu ve sonraki adımlar
İlk duyuruda, sistem açığından yararlanan saldırganların e-ticaret sitesinin günlük dosyalarının tutulduğu sunucu alanına eriştiği, en fazla 4.131 kişinin kişisel verisinin ve 9.554 kişinin sipariş bilgisinin sızmış olabileceği belirtilmişti.
Zararın büyümesini önlemek için şirket, 7 Kasım'da saat 22:00'den itibaren e-ticaret sitesini, resmi Edion uygulamasını ve Edion Smart uygulamasını acil olarak kapattı. Sitenin ne zaman yeniden açılacağı belli değil.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Google Wallet'a dijital ev anahtarı geldi: NFC ve UWB ile kilit açma

TSMC, Anthropic ve OpenAI'ye 1 milyar dolara kadar yatırım planlıyor

Acecore, Supplya ve Navidyn TechCabal Battlefield'da zirvede

Airwallex, Singapur'a beş yılda 1,6 milyar doları aşkın yatırım yapacak
Daha fazla: Güvenlik
Tümünü gör →
Yasukuni Tapınağı çevrimiçi mağazasında 14.500 kayıt sızdı

GMO Aozora Net Bank, saldırı şüphesiyle bankacılık API'sini iki kez durdurdu

Helix, captcha yerine dört haneli ses doğrulaması sunuyor
