Canonical, LXD ve MicroCloud'daki 10,0 puanlık açığı kapattı
Canonical, LXD ve MicroCloud'daki CVE-2026-112816 açığını giderdi. 10,0 puan alan hata, saldırganın özel anahtar olmadan güvenilir istemci gibi görünmesine izin veriyordu.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Canonical, 28 Ekim'de konteyner ve sanal makine yöneticisi LXD ile özel bulut platformu MicroCloud'daki CVE-2026-112816 açığını giderdiğini duyurdu. CodeScoring bilgi tabanında açık, CVSS 4.0 ölçeğinde 10,0 puanla kritik seviyede yer alıyor. Açık, güvenilir bir istemcinin özel anahtarına sahip olmadan onun kimliğine bürünmeye olanak tanıyor. Saldırı için yönetim HTTPS API'sine erişim ve o istemcinin açık sertifikası gerekiyor.
Hata nasıl çalışıyor
Sorun, istemci sertifika zincirinin doğrulanmasında ortaya çıkıyor. TLS bağlantısı sırasında istemci, özel anahtara sahip olduğunu yalnızca zincirdeki ilk sertifika için kanıtlıyor. Sunucu ise gönderilen tüm sertifikaları güvenilir istemciler deposuyla karşılaştırıyordu. Saldırgan kendi sertifikasını başa koyup arkasına güvenilir istemcinin açık sertifikasını ekleyerek o istemcinin yetkilerini alabiliyordu. Kendi anahtar doğrulamasını dürüstçe geçiyor, sunucu ise kimliği anahtar sahipliği kanıtlanmamış başka bir sertifikaya göre belirliyordu.
MicroCloud için ayrı bir senaryo da tanımlanmış: saldırgan, bir düğümün kümeye katılması sırasında açık sertifikasını yakalıyor ve sonra o düğüm gibi davranıyor. Sunucunun kendi sertifikası TLS bağlantısında elde edilebiliyor; zincire eklenirse veritabanı ağ geçidine erişim sağlıyor, başka bir düğümün sertifikası ise kümeye iç erişim veriyor.
Sorunu Canonical'a, LXD'nin açık kaynaklı çatalı Incus'un geliştiricileri bildirdi. Incus'taki düzeltme 7.6.0 sürümünde yayımlandı, daha eski sürümler savunmasız sayılıyor. CodeScoring'e göre hata Incus'ta ilk sürümden beri vardı ve aynı yöntemle güvenilir sertifika deposundaki başkalarının kayıtları uzatılabiliyor ya da silinebiliyordu.
Yöneticiler ne yapmalı
LXD varsayılan olarak yerel Unix soketi üzerinden çalışır ve ağ bağlantısı kabul etmez; ağ erişimi core.https_address parametresiyle açılır. Bu nedenle yönetim arayüzüne güvenilmeyen bir ağdan ulaşılıp ulaşılamadığı kontrol edilmeli.
29 Ekim tarihli düzeltilmiş snap sürümleri LXD için 6.10.1, 5.21.9, 5.0.11 ve 4.0.15; MicroCloud için 3.4.1 ve 2.1.5. Canonical, sudo snap refresh lxd ve sudo snap refresh microcloud komutlarını öneriyor. Düzeltmeler aşamalı dağıtıldığından güncellemeden sonra alınan sürüm kendi kanalınızın listesiyle karşılaştırılmalı.
Güncellemeye kadar API bağlantıları güvenilir düğümlerle sınırlanmalı; Incus geliştiricileri, güncelleme yapmadan hatayı gideren bir ayar bulunmadığını belirtiyor. Konteyner ve sanal makine çalıştıran sunucularda LXD, MicroCloud ve Incus da yazılım envanterine eklenmeli.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
CNM, HyperAct robot aktüatörlerini tanıttı, Openpath ile anlaştı
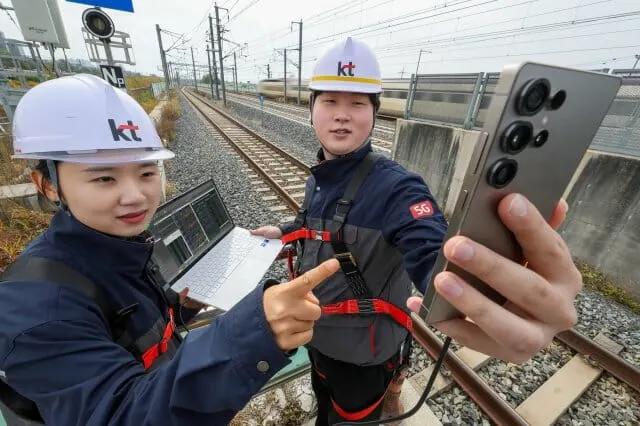
KT ve Samsung, yapay zekayla hızlı trende bağlantı kopmalarını %29 azalttı
OPENREC, mellow-fan için 1,4 milyar yen yatırım topladı
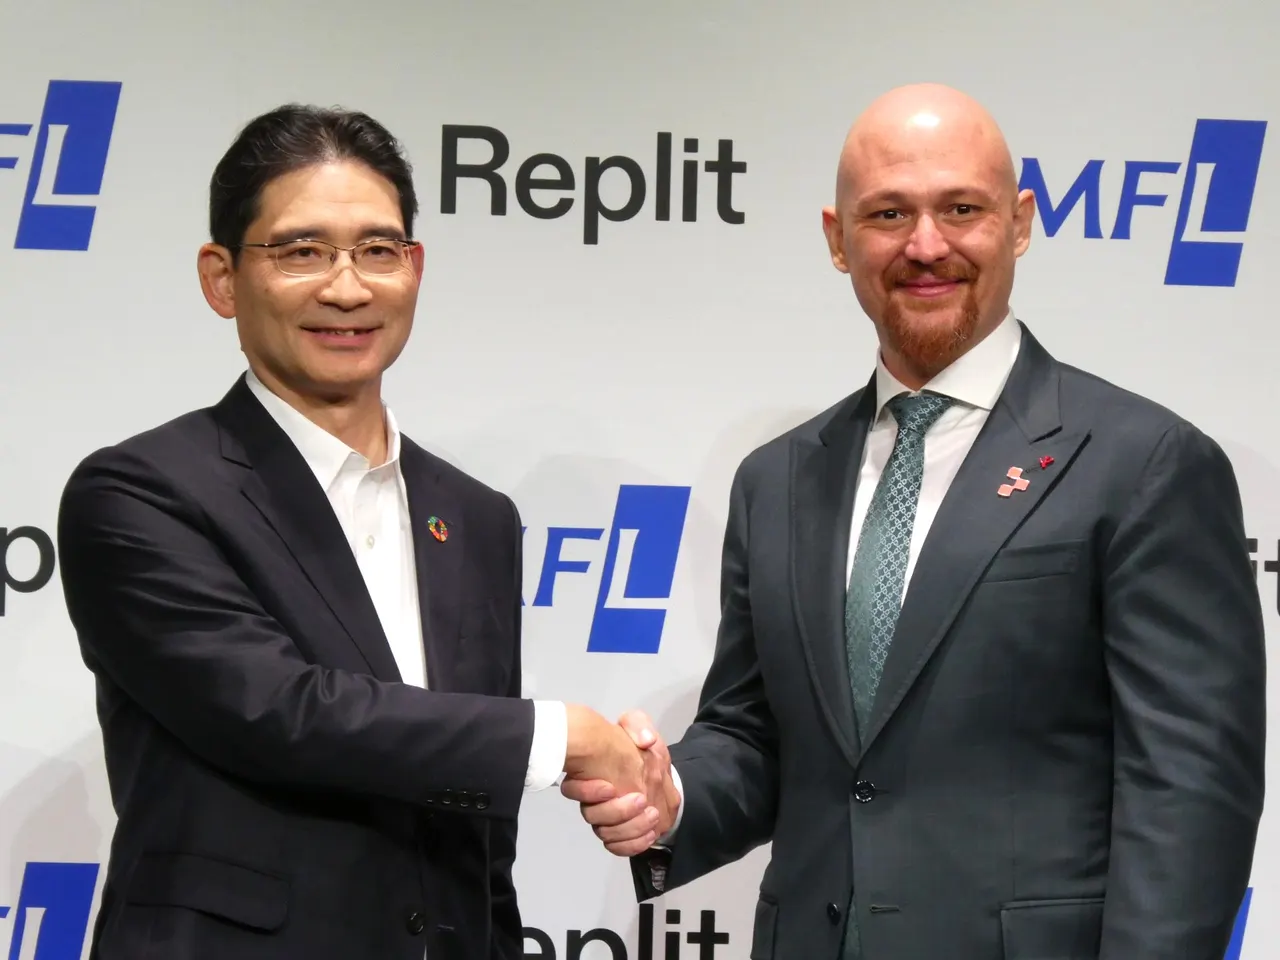
Replit Japonya'da ofis açtı, SMFL kurumsal vibe coding sunuyor
Daha fazla: Güvenlik
Tümünü gör →
Apple, iOS 27.3 ile paylaşılan iCloud bağlantılarını denetleyecek

Crédit Mutuel Arkéa siber saldırıyı doğruladı, kayıp belirsiz

Güney Kore, birinci basamak hastane puanına siber güvenlik ekliyor
